Het korte antwoord
Voor de meeste werkstations is een standaardgebruiker het juiste model, met tijdelijke gecontroleerde verhoging voor goedgekeurde taken en Windows LAPS als hersteltoegang. Een permanent lokaal beheerdersaccount blijft alleen een gedocumenteerde uitzondering. LAPS beschermt een uniek lokaal wachtwoord; Endpoint Privilege Management verhoogt een specifieke taak. Beide vullen elkaar aan en moeten met echte applicaties worden getest.
- Standaardgebruiker als uitgangspunt
- EPM voor een bekende, goedgekeurde taak
- LAPS voor lokaal herstel
- Afzonderlijk account voor volledig beheer
- Permanente uitzondering met eigenaar en einddatum
Account, wachtwoord en verhoogde taak onderscheiden
De discussie wordt eenvoudig door drie zaken te scheiden. Een permanent beheerdersaccount geeft een persoon of proces blijvende macht over het werkstation. Windows LAPS beheert en vernieuwt het geheim van een lokaal account en bepaalt niet welke applicaties een medewerker mag verhogen. Endpoint Privilege Management (EPM) laat een specifieke taak met hogere rechten draaien zonder de gebruiker aan de groep Administrators toe te voegen.
Dit voorkomt twee veelgemaakte fouten: het LAPS-wachtwoord dagelijks voor installaties gebruiken, of denken dat EPM elk lokaal noodpad vervangt. Het eerste verspreidt een krachtig geheim en verzwakt traceerbaarheid. Het tweede laat het team zonder oplossing als het apparaat niet goed met de cloud communiceert. Robuuste architectuur voorziet een normaal, een uitzonderings- en een herstelpad.
Waarom vergroten permanente rechten het risico?
Een beheerder kan drivers installeren, diensten wijzigen, beveiliging uitschakelen en naar gevoelige locaties schrijven. Diezelfde macht is beschikbaar voor malware in de sessie. Een fout of phishing blijft daardoor niet beperkt tot het gebruikersprofiel, maar kan het hele systeem, andere lokale accounts en beveiligingsmechanismen treffen.
Het gaat niet alleen om het aantal beheerders. U moet duur, gebruikte identiteit, toegestane acties en snelle intrekking kennen. Een apart account is beter dan dagelijks met een krachtig account werken, maar blijft blijvende macht geven. Minimale rechten beperken zowel omvang als blootstellingsduur.
Welke modellen vergelijkt u?
In de praktijk bestaan vier modellen. Het eerste laat het dagelijkse account lokaal beheerder: eenvoudig maar moeilijk te controleren. Het tweede maakt een afzonderlijk persoonlijk beheerdersaccount: betere scheiding, maar blijvende macht. Het derde gebruikt Windows LAPS voor een lokaal herstelaccount met uniek, vernieuwd wachtwoord. Het vierde houdt de gebruiker standaard en verhoogt een goedgekeurde applicatie met EPM.
Een combinatie is doorgaans het beste resultaat. Bekende terugkerende taken volgen een verhogingsregel. Volledige interventies blijven voor bevoegde technici. LAPS beveiligt herstel van een geïsoleerd werkstation. Blijvende uitzonderingen hebben een einddatum, eigenaar en verantwoording.
Wat Windows LAPS doet en niet doet
Windows LAPS automatiseert beheer en back-up van een lokaal beheerderswachtwoord. Elk apparaat kan een ander geheim krijgen, vernieuwd volgens beleid en opvraagbaar door bevoegde rollen. Microsoft-documentatie bijgewerkt op 16 september 2026 legt uit dat back-up naar Microsoft Entra ID of Active Directory kan, afhankelijk van het verbindingstype. Een hybride apparaat kiest één bestemming en back-upt niet tegelijk naar beide.
LAPS vermindert risico door gedeelde lokale wachtwoorden in het IT-park en vereenvoudigt rotatie na gebruik. Het maakt een applicatie niet automatisch goedgekeurd, vervangt geen identiteitsbeheer en rechtvaardigt niet dat het wachtwoord aan de gebruiker wordt gegeven. Behandel uitlezen als gevoelig: minimale rol, logging, procedure en rotatie na gebruik.
Volgens Microsoft is Windows LAPS zonder meerkosten beschikbaar op ondersteunde Windows-platforms, terwijl sommige bijbehorende Intune- of Entra-functies eigen licenties vragen. Controleer vóór uitrol altijd editie, versie en tenantlicentie.
Wat just-in-timeverhoging biedt
EPM laat standaardgebruikers een uitvoerbaar bestand, MSI-installatieprogramma of PowerShell-script volgens een regel verhogen. De regel herkent uitgever, certificaat, hash, naam of pad en controleert argumenten en onderliggende processen. Microsoft documenteert automatische verhoging, gebruikersbevestiging, ondersteuningstoestemming of weigering.
Verhoging betreft de taak, niet de hele sessie. Dit past bij een bedrijfstool, gecontroleerde update of terugkerende diagnose. Een te ruime regel creëert toch permanente macht in een andere vorm. Elk bestand in een bewerkbare map of elke binary van een brede uitgever toestaan kan een omweg openen.
EPM vraagt een geschikte licentie; controleer voorwaarden in de huidige tenant en overeenkomst. Dit artikel noemt geen prijs omdat de kost van het plan afhangt en kan veranderen.
Hoe kiest u volgens behoefte?
De keuze vertrekt van behoefte, frequentie en controleniveau. Een zeldzame volledige interventie vraagt iets anders dan een bekende applicatie die wekelijks hogere rechten nodig heeft. De tabel vergelijkt omvang, duur, traceerbaarheid, offlinewerking en aanbevolen gebruik.
| Model | Omvang en duur | Traceerbaarheid | Beperking | De beste keuze volgens de behoefte |
|---|---|---|---|---|
| Dagelijks beheerdersaccount | Volledig werkstation, blijvend | Onmiddellijk | Weinig scheiding; hoog risico | Zeer tijdelijke uitzondering |
| Apart beheerdersaccount | Volledig werkstation, blijvend | Goed indien persoonlijk | Nog steeds permanente macht | Volledig beheer door technicus |
| Windows LAPS | Lokaal herstelaccount | Uitlezen en rotatie traceerbaar | Geen taakverhoging | Noodtoegang, offline, herstel |
| EPM / JIT | Goedgekeurd bestand of taak | Regels en rapporten | Licentie en regelontwerp | Gerichte terugkerende taken |
Echte verhogingsaanvragen inventariseren
Verzamel aanvragen gedurende een representatieve periode vóór u rechten wegneemt. Classificeer per applicatie, uitgever, versie, locatie, functie, frequentie en verwacht resultaat. Scheid eenmalige installatie van dagelijks gebruik dat onnodig beheer vraagt. Sommige applicaties werken als standaardgebruiker na correctie van een map, registersleutel of updatemechanisme.
Bevraag ondersteuning, terreinploegen en applicatie-eigenaars. Onzichtbare hoofdkantoorgevallen verschijnen vaak in labo, werkplaats, klas of praktijk: oude randapparatuur, kaartlezer, nomenclatuurupdate, fiscale plug-in, printerdriver of diagnosetool. Noteer offlinegevallen en aanvaardbare termijnen. Deze catalogus vormt de basis voor regels en proefuitrol.
GVISION kan dit opnemen in endpointbeheer met Microsoft Intune, met groepen, ringen en uitrolbewijs afgestemd op de betrokken gebruikersgroepen.
Moeilijk te omzeilen regels ontwerpen
Een goede regel is beperkt, leesbaar en herzienbaar. Geef de voorkeur aan een betrouwbare uitgever of een betrouwbaar certificaat, aangevuld met product en versie wanneer dat volstaat. Een hash is zeer nauwkeurig, maar moet bij elke nieuwe versie worden bijgewerkt. Alleen het pad is kwetsbaar als de gebruiker er een bestand kan plaatsen of vervangen. Controleer argumenten, onderliggende processen, aangeroepen bestanden en updatemechanismen.
Kies de minst ruime aanpak die verenigbaar is met het werk. Automatische verhoging past bij een sterk gecontroleerde taak. Een bevestiging met motivering voegt een signaal toe. Goedkeuring door support is nuttig voor een zeldzaam of risicovoller verzoek, mits de wachttijd aanvaardbaar is. Expliciete weigering beschermt tegen een onverwachte algemene regel.
Documenteer voor elke regel de eigenaar, reden, groepen, het testbewijs, de herzieningsdatum en de intrekkingsprocedure. Een regel zonder eigenaar wordt snel een beveiligingsschuld.
Lokale rechten en identiteit verbinden
De beveiliging van de werkplek hangt ook af van de identiteit die het LAPS-geheim ophaalt of een verhoging goedkeurt. Beperk die rollen, verplicht sterke authenticatie, scheid beheerdersaccounts en bewaak het gebruik. Een technicus hoort niet automatisch over alle geheimen van het IT-park te beschikken als de opdracht beperkt is tot één vestiging of team.
De Microsoft Entra-identiteitsgovernance helpt groepen, rollen en toegangsvoorwaarden te structureren. Het doel is elke bevoorrechte actie aan een persoonlijk benoemde identiteit, toestel en context te koppelen. Houd voor gedeelde accounts of procedures buiten de normale kanalen een gebruiksregister bij en start rotatie zodra het geheim is gebruikt.
GVISION raadt ook aan het intrekken van een rol te testen: kan een organisatie een technicus, leverancier of gecompromitteerd account echt uitsluiten zonder de continuïteit te blokkeren?
Uitval, offlinegebruik en herstel voorzien
Een werkplek kan buiten het netwerk zijn, slecht gesynchroniseerd zijn of geen nieuw beleid kunnen toepassen. Het plan moet aangeven welke EPM-regels beschikbaar blijven, hoe een supportverzoek wordt behandeld en onder welke voorwaarden het door LAPS beheerde account wordt gebruikt. Beloof geen onmiddellijke cloudgoedkeuring op een locatie zonder betrouwbare verbinding.
De herstelprocedure bepaalt wie het wachtwoord mag lezen, hoe de identiteit van de aanvrager wordt gecontroleerd, waar het ticket wordt geregistreerd, welke acties zijn toegestaan en wanneer rotatie moet worden afgedwongen. Verstuur het geheim niet via een onbeheerst kanaal. Controleer logs, nalevingsstatus en uitgevoerde wijzigingen wanneer het toestel weer online komt.
Test ook het negatieve scenario: wachtwoord niet beschikbaar, account uitgeschakeld, rotatie niet voltooid of technicus zonder toegang. Een niet-geteste noodroute blijft een veronderstelling.
In ringen uitrollen en meten
Begin met een representatieve testomgeving, daarna IT-support, een kleine gebruikersgroep, een proefvestiging en ten slotte grotere uitrolgolven. Elke fase moet eenvoudige en moeilijke toepassingen, vaste en mobiele werkplekken en minstens één offlinegeval bevatten. Bepaal terugkeercriteria voordat u rechten intrekt.
Meet het aandeel geslaagde taken, geblokkeerde aanvragen, verwerkingstijd, aangemaakte regels, uitzonderingen en beveiligingsincidenten. Minder tickets volstaat niet als gebruikers het systeem omzeilen. Omgekeerd kan een tijdelijke toename van aanvragen gewoon behoeften zichtbaar maken die eerder verborgen bleven.
De foto in het pakket toont de gezamenlijke test door support en de bedrijfsafdeling. De gebruiker bevestigt dat werken mogelijk is; het IT-team controleert of de verhoging beperkt en zichtbaar blijft.
Het servicedeskproces aanpassen
Support moet vier situaties herkennen: al goedgekeurde toepassing, bekend verzoek waarvoor goedkeuring nodig is, volledige beheerbehoefte en verdacht gedrag. Voorzie een kort formulier met toestel, toepassing, actie, zakelijke urgentie en een schermafbeelding van de fout. De analist mag niet naar het persoonlijke wachtwoord vragen of de gebruiker uit gewoonte aan de groep Administrators toevoegen.
Controleer voor goedkeuring de bestandsbron, handtekening, hash waar relevant en bedrijfseigenaar. Gebruik in noodgevallen een afzonderlijk beheerdersaccount of de LAPS-procedure, documenteer daarna en roteer het geheim. Een afgesloten ticket bevat het resultaat, de duur van het privilege en eventuele te herziene regels.
Bereid eenvoudige boodschappen voor. Leg uit dat rechten intrekken niet bedoeld is om het werk te vertragen: permanente macht wordt vervangen door een gecontroleerde en ondersteunde actie.
Belgische sectorvoorbeelden
In een school kan EPM een leermiddel of gecontroleerd stuurprogramma toestaan, terwijl LAPS de technicus bij een geïsoleerde werkplek helpt. In een zorginstelling vereisen wijzigingen aan een terminal die met een medisch toestel verbonden is zowel applicatie- als klinische goedkeuring; verhoging vervangt die governance nooit. In een kantoor kan een ondertekende fiscale update worden goedgekeurd zonder elke medewerker permanente macht te geven.
Een groep met meerdere vestigingen moet delegeren zonder het hele IT-park open te stellen: groepen per regio, een gemeenschappelijke procedure en beperkte LAPS-toegang. Een overheidsdienst moet goedkeuringsbewijzen en functiescheiding bewaren. Een vzw met weinig support kiest bij voorkeur eenvoudige regels, een beperkte catalogus en een duidelijk gedocumenteerde hulproute.
Omvang bepaalt niet het controleniveau. Risico, frequentie, bedrijfsafhankelijkheid en supportcapaciteit sturen het model.
Veelgemaakte fouten vermijden
Trek niet alle rechten op een vrijdag in zonder inventaris of proefproject. Maak geen regel die alles in Downloads verhoogt. Geef het LAPS-wachtwoord niet gemakshalve aan de gebruiker. Laat supportgoedkeuring niet zonder streeftermijn, anders zoeken teams een omweg.
Vermijd ook gedeelde beheerdersaccounts, geen rotatie na gebruik, uitzonderingen zonder einddatum en regels die alleen op een bestandsnaam steunen. Ga er niet van uit dat de handtekening van een uitgever voor al zijn producten volstaat. Verwar logging ten slotte niet met preventie: een rapport helpt onderzoek, maar een te ruime regel blijft gevaarlijk.
De eindcontrole moet gebruikerservaring, offlinewerking, herstel, intrekking en bewijskwaliteit omvatten.
Implementatieplan in acht stappen
Bepaal eerst het beleid: standaard een gewone gebruiker, persoonlijk benoemde uitzonderingen en herstelcriteria. Inventariseer daarna accounts, lokale groepen, toepassingen en verhoogde taken. Activeer LAPS voor een testgroep, configureer leesrollen en controleer rotatie. Rol EPM in observatiemodus uit en maak enkele nauwkeurige regels voor de meest voorkomende behoeften.
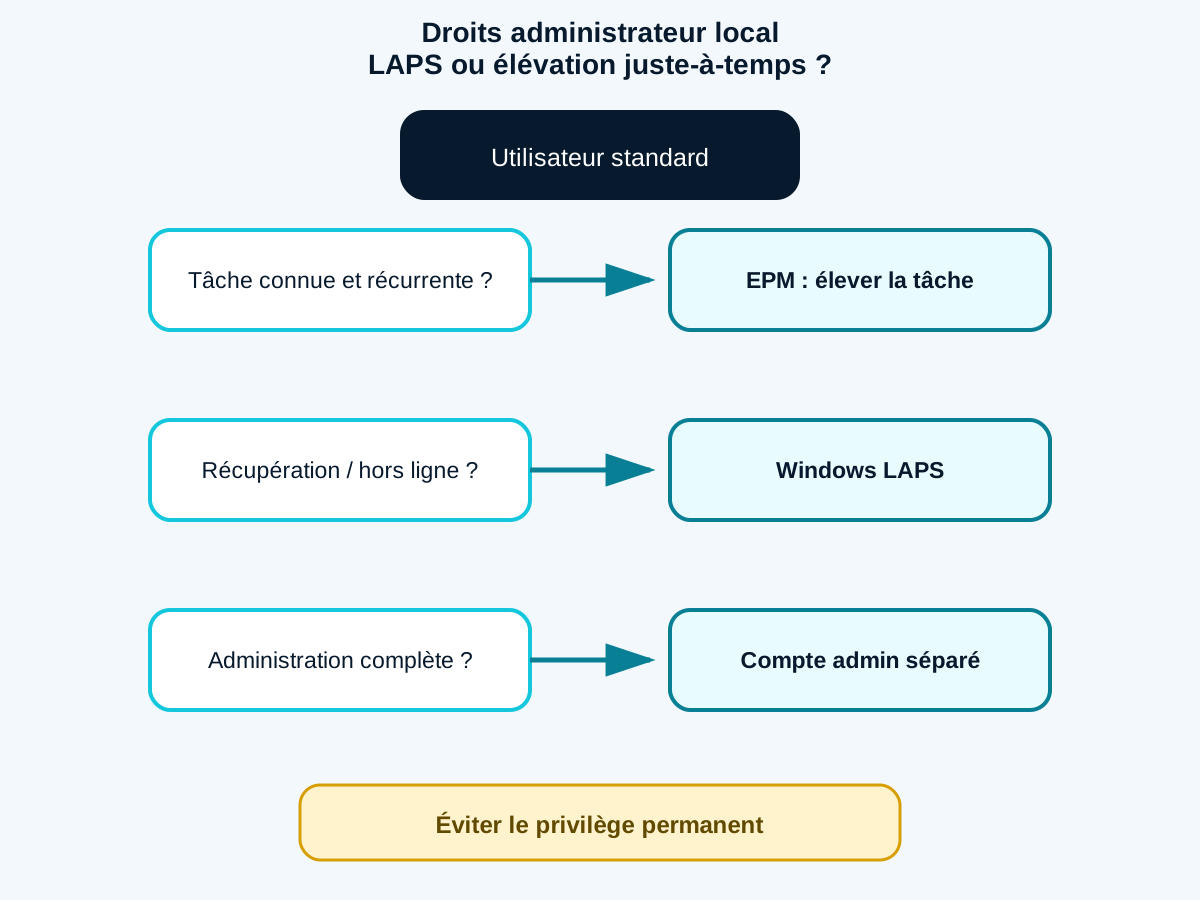
Test met de bedrijfsafdelingen, leid de servicedesk op, verwijder lokale groepslidmaatschappen geleidelijk en bewaak aanvragen. Herzie regels en uitzonderingen daarna op een vast ritme. Bewaar per stap de beslissing, het resultaat en de verantwoordelijke. De visuele matrix vat de richting samen: EPM voor een bekende taak, LAPS voor herstel, een afzonderlijk account voor volledig beheer en een permanent account alleen als tijdelijke uitzondering.
Een geslaagde uitrol wordt niet gemeten aan het aantal ingetrokken rechten op één dag, maar aan het duurzame vermogen om te werken en problemen op te lossen zonder onnodige privileges.
Veelgestelde vragen
Vervangt Windows LAPS EPM?
Nee. LAPS beheert het wachtwoord van een lokaal herstelaccount. EPM verhoogt een specifieke taak voor een standaardgebruiker.
Moeten alle lokale beheerdersaccounts worden verwijderd?
Niet noodzakelijk. Behoud een gecontroleerde herstelroute, maar verwijder onnodige permanente groepslidmaatschappen.
Werkt EPM voor alle bestandstypen?
Microsoft documenteert verhoging van EXE, MSI en PowerShell-scripts. Toepassingen en afhankelijkheden moeten worden getest.
Mag het LAPS-wachtwoord aan de gebruiker worden gegeven?
Dat is geen aanbevolen dagelijks model. Het ophalen moet gecontroleerd en traceerbaar blijven en door rotatie worden gevolgd.
Welke regel is veiliger: uitgever of hash?
Een hash is nauwkeurig maar gevoelig voor updates. De uitgever is duurzamer, maar moet worden beperkt. De context bepaalt de combinatie.
Hoe beheert u een offlinewerkplek?
Voorzie regels die offline beschikbaar zijn en een LAPS-herstelprocedure met verificatie, ticket en rotatie.
Hoelang duurt een proefproject?
Lang genoeg om echte applicatiecycli, vestigingen, mobiele gebruikers en minstens één foutscenario te doorlopen.
Conclusie: rechten wegnemen en handelingsvermogen behouden
Het doelmodel combineert standaardgebruikers, verhoging per taak en beveiligd herstel. Begin met echt gebruik, test uitzonderingen en meet support. GVISION kan u helpen om een proefproject af te bakenen met GVISION.
Officiële bronnen
Gepubliceerd op . Bijgewerkt op .
Laten we over uw project praten
Wilt u deze adviezen in uw organisatie toepassen? Laten we uw behoeften en volgende stappen samen bespreken.
Overleggen met GVISION