Het korte antwoord
Maak voor langdurige samenwerking op een site een geauthenticeerde gast aan en beheer die via een groep. Gebruik voor een document voor met naam genoemde personen een link voor 'Specifieke personen'. Reserveer links voor 'Iedereen' voor niet-gevoelige, tijdelijke inhoud die werkelijk zonder authenticatie mag circuleren. De juiste keuze hangt af van de verwachte identiteit, het bereik, de duur, de gevoeligheid en het vermogen toegang te herzien.
- B2B-gast: beheerbare identiteit, groepen, beleid en langdurige samenwerking.
- Specifieke personen: toegang tot een bestand of map beperkt tot aangewezen adressen.
- Iedereen: toegang zonder authenticatie; de link kan worden doorgestuurd en individuele traceerbaarheid is beperkt.
- De tenantregel bepaalt het maximum; elke site mag strenger zijn, nooit ruimer.
Welke methode kiest u in één minuut?
Gebruik een geauthenticeerde gast wanneer een externe persoon aan een project deelneemt, meerdere bibliotheken raadpleegt, lid wordt van een team of langdurig toegang nodig heeft. Gebruik 'Specifieke personen' voor een map of document voor bekende ontvangers zonder de hele site open te stellen. Een link voor 'Iedereen' is alleen geschikt als de inhoud buiten de oorspronkelijke ontvangers mag circuleren en het ontbreken van authenticatie wordt aanvaard.
Stel vóór het delen vijf vragen: wie moet toegang krijgen, waartoe, hoelang, met welk recht en hoe wordt de toegang ingetrokken? Als een antwoord ontbreekt, kies dan niet standaard de snelste optie. Het gemak bij het verzenden kan maanden later leiden tot vergeten toegang, een afwezige eigenaar of een link die niet aan een persoon kan worden gekoppeld.
ArtikelMicrosoft SharePoint-begeleiding van GVISION omvat de structurering van sites, bibliotheken, rechten en gebruik. Het artikel richt zich op de beslissing over extern delen: het vult de dienstenpagina aan zonder een tenantanalyse te vervangen.
Welke SharePoint-mechanismen moet u onderscheiden?
SharePoint combineert een deelinstelling op tenantniveau, een instelling per site, sitemachtigingen en links voor een bestand of map. Deze lagen werken samen. Een zichtbare optie in het dialoogvenster betekent niet dat ze geschikt is voor de inhoud; een ontbrekende optie kan het gevolg zijn van een strengere regel op een hoger niveau.
Microsoft beschrijft vier niveaus van extern delen voor een site: alleen personen in de organisatie, bestaande gasten, nieuwe en bestaande gasten, en iedereen. De tenantinstelling bepaalt het toegestane maximum. Een site kan verder worden afgeschermd, maar mag dat maximum niet overschrijden. Deze verhouding wordt uitgelegd in hetofficiële overzicht van extern delen in SharePoint en OneDrive, bijgewerkt op 7 mei 2026.
Linktypes beantwoorden een andere vraag. 'Personen in uw organisatie' blijft intern. 'Personen met bestaande toegang' geeft geen nieuw recht: het biedt een link naar inhoud waarvoor al toestemming bestaat. 'Specifieke personen' koppelt toegang aan aangewezen adressen. 'Iedereen' geeft toegang aan iedereen die de link bezit, volgens de tenant- en site-instellingen.
Hoe vergelijkt u een gast, een specifieke link en een anonieme link?
Vergelijk identiteitscontrole, bereik, duur, samenwerking en intrekking. Een gast is niet vanzelf veilig: hij kan te veel rechten krijgen en te lang actief blijven. Een specifieke link is niet automatisch tijdelijk. Een anonieme link is niet altijd verboden, maar vereist inhoud die zonder individuele toewijzing mag circuleren.
De tabel geeft de keuze per behoefte aan. Controleer vervaldatums en toegangscontroles.
| Criterium | B2B-gast / groep | Specifieke personen | Iedereen |
|---|---|---|---|
| Identiteit | Geauthenticeerd gastobject | Aangewezen adressen | Geen authenticatie |
| Scope | Site, groep, bibliotheek of bronnen | Specifiek bestand of specifieke map | Specifiek bestand of specifieke map |
| Samenwerking | Langdurig en gestructureerd | Eenmalig of beperkt | Verspreiding zonder identiteit |
| Voordeel | Centraal beheer en beleid | Doorsturen alleen volstaat niet om te openen | Zeer eenvoudige toegang |
| Beperking | Te beheren levenscyclus | Kan te lang actief blijven | Doorstuurbare link en beperkte toewijzing |
| Gebruikssituatie | Project, partner, bestuur | Verzamelen of overhandigen aan bekende ontvangers | Openbare of niet-gevoelige inhoud |
| De beste keuze volgens de behoefte | Doorlopende relatie | Met naam genoemde personen | Bewust open verspreiding |
Waarom is het bereik belangrijker dan de knop?
Toegang tot een site, bibliotheek, map en bestand heeft niet hetzelfde bereik. Voor doorlopende samenwerking is een aparte site of bibliotheek vaak duidelijker dan een opeenstapeling van uitzonderingen op mappen. Voor een eenmalige uitwisseling kan een bestandslink volstaan. Deel niet de hele site alleen omdat meerdere documenten verspreid staan.
Het verbreken van machtigingsovererving kan een afzonderlijk geval oplossen, maar maakt governance moeilijker wanneer uitzonderingen zich opstapelen. Breng ruimtes voor externen in kaart en scheid ze van gevoelige interne inhoud. Een projectsite met aangewezen eigenaars, eenvoudige groepen en een einddatum is doorgaans makkelijker te controleren dan een groot intranet met tientallen unieke deelmachtigingen.
De zakelijke eigenaar beslist wie nog toegang nodig heeft; IT bepaalt de waarborgen en zorgt voor inzicht.
Wanneer gebruikt u 'Specifieke personen'?
Deze link is geschikt wanneer een bestand of map toegankelijk moet zijn voor een bekende lijst. Zelfs als het bericht wordt doorgestuurd, mogen alleen de personen voor wie de link is beveiligd hem kunnen gebruiken. De ontvanger moet zijn identiteit bewijzen via zijn account of de door de tenant aangeboden methode. Dit vermindert het risico van eenvoudig doorsturen, maar vervangt de controle van de juiste ontvanger en inhoud niet.
Gebruik deze optie voor documenten aan een klant, raadpleging door enkele leveranciers of een kort werkdossier waarvoor geen sitelidmaatschap nodig is. Geef standaard leesrechten; verleen bewerkingsrechten alleen wanneer het proces die nodig heeft. Gebruik een specifieke link niet als stilzwijgende vervanging voor een projectruimte die een jaar zal bestaan.
Bepaal een controledatum. Herbekijk de toegang als de ontvanger van adres verandert of zijn organisatie verlaat.
Wanneer maakt u een Microsoft Entra B2B-gast aan?
Een gast is geschikt voor een langdurige, identificeerbare relatie: consultant, raad van bestuur, projectleverancier, partner of dienstverlener die toetreedt tot een groep, site of meerdere bronnen. Microsoft Entra B2B maakt in de tenant een extern gebruikersobject aan en laat de partner zijn eigen identiteit gebruiken. Dit object kan aan groepen worden toegevoegd, aan beleid worden onderworpen en centraal worden verwijderd.
De documentatie Microsoft Entra B2B, bijgewerkt op 25 april 2026, verduidelijkt dat de gastorganisatie controle over haar gegevens behoudt terwijl de partner zijn eigen aanmeldgegevens gebruikt. Ze onderscheidt instellingen voor externe samenwerking, die uitnodigingen regelen, en instellingen voor toegang tussen tenants, die authenticatie tussen organisaties regelen.
De GVISION-pagina over identiteitsbeheer met Microsoft Entra biedt context over identiteit en toegang. Voeg in SharePoint de gast toe aan een groep die bij de rol past in plaats van willekeurig machtigingen toe te kennen. Wijs een sponsor of eigenaar aan, bepaal een einddatum en leg een procedure vast voor wijzigingen in de relatie.
Wanneer is een link voor 'Iedereen' aanvaardbaar?
Een link voor 'Iedereen' vereist geen authenticatie. Iedereen die hem ontvangt kan hem gebruiken zolang hij geldig blijft en de regel dit toestaat. Daarom is hij ongeschikt voor gevoelige persoonsgegevens, vertrouwelijke contracten, beveiligingsplannen of informatie waarbij elke lezer moet worden geïdentificeerd.
Hij kan nuttig zijn voor een openbare brochure, een groot bestand voor brede verspreiding, een al openbaar document of een tijdelijke upload waarvan een lek geen aanzienlijke schade veroorzaakt. Beperk indien mogelijk tot lezen, stel een vervaldatum in als de functie beschikbaar is en voorkom downloaden of bewerken als die beperkingen aan de behoefte beantwoorden. De precieze beschikbaarheid van opties hangt af van de configuratie.
Documenteer de afweging: niet-gevoelige inhoud, verwachte verspreiding, korte duur, eigenaar en alternatief kanaal. Als u moet weten wie het document heeft geraadpleegd, is de anonieme link het verkeerde mechanisme. Kies dan voor geïdentificeerde ontvangers.
Hoe authenticeert de externe gebruiker zich?
Een partner met een zakelijk Microsoft Entra-account gebruikt doorgaans zijn oorspronkelijke identiteit. Een ontvanger zonder compatibele methode kan een eenmalige code per e-mail gebruiken als die functie is geactiveerd. Volgens Microsoft is email one-time passcode standaard ingeschakeld voor nieuwe tenants en tenants waar het niet expliciet is uitgeschakeld.
De officiële documentatie over de eenmalige code vermeldt dat de code dertig minuten geldig is en de sessie na vierentwintig uur verloopt. Dit mechanisme is een authenticatiemethode voor een B2B-gast; het verandert een link voor 'Iedereen' niet in een geïdentificeerde link. Verwar de aanmeldervaring dus niet met het bereik van de machtiging.
Test de uitnodiging met een echt extern account, een persoonlijk adres en een partner die door een andere organisatie wordt beheerd. Controleer ook de regels voor voorwaardelijke toegang: een te strenge eis kan de partner blokkeren, terwijl een te ruime uitzondering de bescherming van alle bronnen kan verzwakken.
Hoe stemt u MFA, voorwaardelijke toegang en apparaten op elkaar af?
Beleid voor voorwaardelijke toegang kan multifactorauthenticatie voor gasten vereisen en sessies begrenzen. Bij samenwerking met een bekende Microsoft Entra-organisatie kunnen instellingen tussen tenants bepalen of bepaalde claims van de oorspronkelijke tenant worden vertrouwd. De keuze hangt af van het risico, de partner en de betrokken bronnen.
Ga er niet van uit dat een extern apparaat door uw organisatie wordt beheerd. Onderzoek voor gevoelige gegevens sessiebeperkingen, webtoegang, downloaden en toegestane toepassingen. Test de ervaring op een beheerd werkstation, een persoonlijk apparaat en in een privébrowser. Een technisch correcte maar onbegrijpelijke regel leidt tot omwegen via e-mail of persoonlijke opslag.
Pas het beleid op het juiste bereik toe en test elke wijziging met pilotgebruikers.
Hoe classificeert u documenten voordat u ze deelt?
De beslissing om te delen moet voortvloeien uit de gevoeligheid. Maak begrijpelijke categorieën, bijvoorbeeld openbaar, intern, vertrouwelijk en zeer beperkt, en koppel aan elke categorie toegestane deelmethoden. De naam is minder belangrijk dan het vermogen van gebruikers een document te herkennen en de regel toe te passen zonder een handleiding van dertig pagina's te raadplegen.
Persoonsgegevens blijven onderworpen aan de AVG-beginselen, waaronder doelbinding, minimale gegevensverwerking, juistheid, beperkte bewaring en beveiliging. Delen met een leverancier ontslaat u niet van het bepalen van zijn rol, de behoefte, de duur en de maatregelen. De officiële verordening blijft de juridische bron; gevoelige gevallen vereisen de DPO of een bevoegde adviseur.
Vertrouw niet alleen op de bestandsnaam. De bibliotheek, de site, de eigenaars en de labels moeten hetzelfde beleid uitdragen. Splits bij een gemengde verzameling het deelbare document af van de map met interne notities, identiteitsdocumenten of werkversies.
Wie mag delen en wie moet toegang herzien?
De tenant bepaalt wie externen mag uitnodigen; de site kan verder beperken wie mag delen. Een organisatie kan het uitnodigen van nieuwe gasten voorbehouden aan eigenaars en tegelijk leden laten delen met bestaande gasten. De juiste delegatie hangt af van het aantal sites, de maturiteit en de beschikbare ondersteuning.
Wijs minstens twee eigenaars per externe site aan. De zakelijke eigenaar keurt de behoefte en leden goed; IT onderhoudt regels, rapporten en mechanismen. Voorzie vervanging wanneer een eigenaar de organisatie verlaat. Sites zonder eigenaar moeten volgens een vastgelegde procedure worden opgeschort, opnieuw toegewezen of gearchiveerd.
Leer gebruikers de link, het recht en de duur te kiezen en daarna de toegang in te trekken.
Hoe organiseert u vervaldatums en controles?
Elke externe toegang zou een eindmoment moeten hebben: projectdatum, contracteinde, oplevering of periodieke controle. Technische afloop helpt, maar weet niet of de zakelijke behoefte voortduurt. Een controle vraagt de eigenaar de toegang te bevestigen, in te trekken of te verlengen met een eenvoudige motivering.
Verdeel controles per site en eigenaar. Begin met anonieme links, sites die openstaan voor nieuwe gasten, inactieve gebruikers en ruimtes zonder eigenaar. Verwijder niet blindelings: sommige dossiers ondersteunen een verplichting of actieve relatie. Geef voldoende context om te beslissen en registreer daarna de actie.
Meet ingetrokken en verlengde toegang en onbeantwoorde controles. Gevoeligheid, reikwijdte en het ontbreken van een eigenaar wegen zwaarder dan het aantal links.
Hoe test u de configuratie vóór brede invoering?
Maak een pilotsite zonder echte gegevens en test de vier deelniveaus, verschillende links, lezen, bewerken, vervaldatums, het doorsturen van een bericht, intrekking en verandering van eigenaar. Gebruik externe accounts met verschillende identiteitstypes. Controleer wat de ontvanger ziet en wat de beheerder kan terugvinden.
Test ook fouten: een uitnodiging naar het verkeerde adres, een partner geblokkeerd door beleid, een verboden domein, een al bestaande gast, een verlopen link, een verplaatst bestand en een afwezige eigenaar. Schrijf het verwachte resultaat vóór de test op. Een schermafbeelding of logboek toont het gedrag aan in plaats van op herinneringen te vertrouwen.
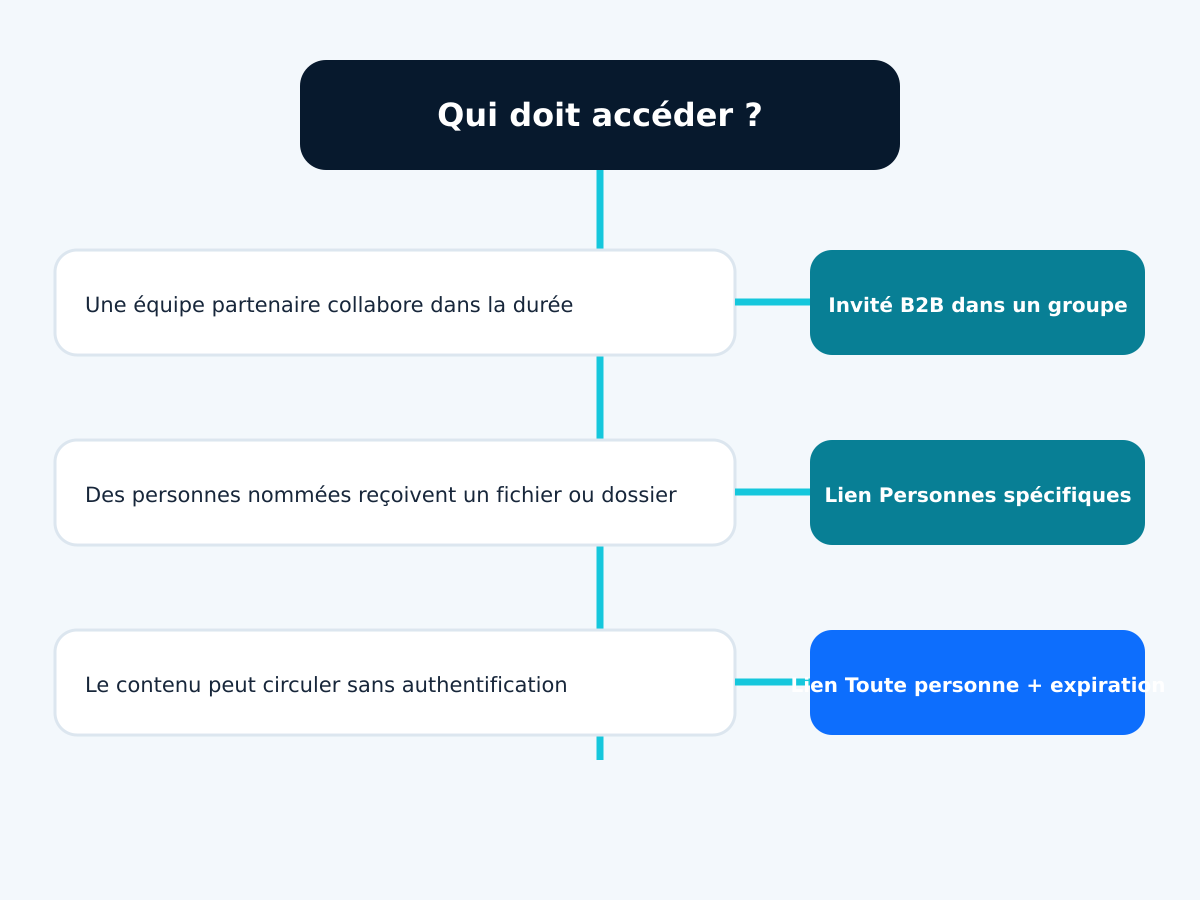
De onderstaande afbeelding toont een minimaal beslissingspad. GVISION raadt aan met één site en één zakelijke groep te starten en pas uit te breiden na validatie van regels, helpteksten en intrekkingsprocedures.
Welke Belgische scenario’s illustreren de keuzes?
Een kantoor deelt een verzamelmap met een geïdentificeerde klant: 'Specifieke personen' en een einddatum. Een school opent een projectruimte voor een dienstverlener gedurende een trimester: een B2B-gast in een aparte groep. Een vzw verspreidt een al openbaar rapport: een tijdelijke anonieme link kan aanvaardbaar zijn als de organisatie eenvoudige verspreiding wenst.
Een groep met meerdere vestigingen wisselt plannen uit met verschillende aannemers: een aparte externe site, groepen per werkpakket en interne eigenaars. Een zorginstelling verstuurt een document met persoonsgegevens: geïdentificeerde ontvangers, minimaal bereik en validatie van het verwerkingskader. Een overheid publiceert een leeg sjabloon: een openbaar kanaal in plaats van een samenwerkingslink die onbeperkt blijft bestaan.
De status van partner rechtvaardigt geen toegang tot alle bronnen.
Welke fouten moet u vermijden?
Vermijd links voor 'Iedereen' uit gewoonte, bewerkingsrechten zonder noodzaak, gasten die rechtstreeks aan meerdere bronnen worden toegevoegd, sites zonder eigenaar, opeenvolgende machtigingsuitzonderingen en delen zonder einddatum. Beschouw een e-mailadres niet als voldoende bewijs voor elke gevoelige handeling.
Maak niet de hele tenant onbeperkt om één geblokkeerde site te deblokkeren. Verwar 'Personen met bestaande toegang' niet met een nieuwe machtiging. Deel geen bovenliggende map als slechts één bestand nodig is. Laat een authenticatiefout gebruikers niet naar hun persoonlijke e-mail drijven.
Start tot slot geen controle zonder beslissingsbevoegdheid. Geef eigenaars de sitenaam, de bron, de ontvanger, het linktype, de laatste beschikbare activiteit en de gevolgen van intrekking.
Veelgestelde vragen
Heeft een gast een Microsoft 365-licentie nodig?
Niet noodzakelijk om gedeelde inhoud te openen. De vereiste licenties en functies hangen wel af van de gebruikte diensten, beleidsregels en mogelijkheden.
Kan een link voor 'Specifieke personen' worden doorgestuurd?
Het bericht kan worden doorgestuurd, maar alleen gemachtigde ontvangers mogen de inhoud na verificatie kunnen openen.
Is een link voor 'Iedereen' altijd verboden?
Nee, maar hij is ongeschikt voor inhoud die identiteit, vertrouwelijkheid of individuele traceerbaarheid vereist. Gebruik hem voor niet-gevoelige inhoud met een gecontroleerde duur.
Wat is het verschil tussen een gast en een specifieke link?
Een gast is een beheerbaar identiteitsobject in Entra en kan tot groepen behoren. Een specifieke link geeft met naam genoemde personen toegang tot een bepaalde bron.
Kunt u MFA voor gasten verplichten?
Ja, beleid voor voorwaardelijke toegang kan op gasten worden gericht. Het moet worden getest met de partneridentiteiten die werkelijk worden gebruikt.
Wat gebeurt er wanneer een eigenaar het bedrijf verlaat?
Een tweede eigenaar moet de review kunnen overnemen. Zonder vervanging moet de site volgens de procedure opnieuw worden toegewezen, opgeschort of gearchiveerd.
Hoe vaak moet u toegang herzien?
Er bestaat geen universele frequentie. Gebruik de projecteinddatum en het risico van de inhoud, met vaker een review voor gevoelige omgevingen.
Conclusie: kies identiteit, bereik en einddatum vóór de knop Delen
Betrouwbaar extern delen is geen algemeen verbod. Het is een reeks eenvoudige, zichtbare beslissingen: wel of niet geïdentificeerde ontvanger, specifieke bron, noodzakelijk recht, duur, eigenaar en intrekking. Een gast, een specifieke link en een anonieme link kunnen elk passend zijn, maar beantwoorden aan verschillende behoeften.
GVISION kan sites in kaart brengen, deelniveaus bepalen, Entra configureren en het partnertraject testen. Om dit kader om te zetten in regels voor uw tenant, kunt u uw extern delen afbakenen met GVISION.
Officiële bronnen
Gepubliceerd op . Bijgewerkt op .
Laten we over uw project praten
Wilt u deze adviezen in uw organisatie toepassen? Laten we uw behoeften en volgende stappen samen bespreken.
Overleggen met GVISION