Het korte antwoord
Een Microsoft Entra-noodtoegangsaccount is een cloudaccount met zeer uitgebreide rechten, uitsluitend voor situaties waarin de gebruikelijke beheerders niet meer kunnen aanmelden. Een betrouwbare voorziening steunt op minstens twee onafhankelijke accounts, phishingbestendige authenticatie, strikt beheerde uitsluitingen van voorwaardelijke toegang, waarschuwingen bij elk gebruik en een gedocumenteerde test minstens om de 90 dagen.
- Twee uitsluitend cloudaccounts beperken het risico van één storingspunt.
- Een FIDO2-sleutel of certificaatgebaseerde authenticatie vermijdt afhankelijkheid van hetzelfde mechanisme als gewone accounts.
- Elke aanmelding moet een waarschuwing activeren en worden verantwoord.
- Een driemaandelijkse test controleert toegang, waarschuwing, procedure en handelingsvermogen.
Wat is een Entra-noodtoegangsaccount?
Dit is een uitzonderlijke beheerdersaccount, ontworpen om bruikbaar te blijven wanneer normale toegangspaden uitvallen.
De noodaccount, soms “break glass” genoemd, is geen account voor dagelijkse ondersteuning of een omweg rond controles. Ze dient uitsluitend om de controle over de tenant te herstellen wanneer een identiteitsstoring, verkeerd beleid, verlies van MFA-middelen of governancefout alle gewone beheerders blokkeert. De rechten zijn uitgebreid omdat de account het incident moet kunnen verhelpen; het gebruik moet daarom zeldzaam, zichtbaar en onmiddellijk opnieuw beoordeeld zijn.
Microsoft beveelt twee of meer uitsluitend cloudaccounts aan, gebaseerd op het domein .onmicrosoft.com, zonder afhankelijkheid van lokale federatie. De Microsoft-documentatie, bijgewerkt op 5 juni 2026, vermeldt ook dat deze accounts voor noodsituaties bestemd moeten blijven, bewaakt en regelmatig gevalideerd moeten worden. Redundantie is essentieel: één verloren sleutel, uitgeschakelde account of configuratiefout mag het laatste herstelpad niet uitschakelen.
Voor een Belgische organisatie gaat dit verder dan techniek. U moet bepalen wie activering mag toestaan, waar authenticatiemiddelen worden bewaard, hoe een team met meerdere vestigingen toegang krijgt bij een onbeschikbaar gebouw en welk bewijsmateriaal wordt bewaard. De beveiliging van identiteiten met Microsoft Entra moet die continuïteit vanaf het ontwerp omvatten, in plaats van ze na een blokkering toe te voegen.
In welke scenario’s moet deze account werken?
Een goed model vertrekt van concrete storingsscenario’s en werkelijk onafhankelijke afhankelijkheden.
Eerste scenario: de federatie of lokale directory reageert niet meer. Een account die vanuit Active Directory wordt gesynchroniseerd, kan dan onbruikbaar zijn net wanneer de cloudconfiguratie moet worden gewijzigd. Een uitsluitend cloudaccount beperkt die afhankelijkheid. Tweede scenario: de gebruikelijke MFA-methode wordt onbeschikbaar, bijvoorbeeld door een mobiele storing, een externe dienst of verloren smartphones. Het noodmechanisme mag niet dezelfde storingswijze delen.
Derde scenario: een beleid voor voorwaardelijke toegang blokkeert per ongeluk alle beheerders. Een regel die een conform apparaat, een benoemde locatie of een verkeerd uitgerolde authenticatiesterkte vereist, kan iedereen buitensluiten. Vierde scenario: alle houders van bevoorrechte rollen moeten PIM activeren, maar er is geen actieve goedkeurder meer beschikbaar. Vijfde scenario: een cyberincident vereist dat sessies worden ingetrokken of een configuratie wordt gecorrigeerd terwijl de gewone accounts mogelijk gecompromitteerd zijn.
Maak van elk scenario een acceptatietest: vanaf welke werkplek, met welke sleutel en via welke internetverbinding meldt u aan om welke minimale actie uit te voeren? Vermijd vage scenario’s zoals “een Microsoft-storing”. Het doel is gemeenschappelijke afhankelijkheden te herkennen: dezelfde telefoon, digitale kluis, identiteitsprovider, netwerk, persoon of gebouw. Een noodarchitectuur is pas veerkrachtig als ze minstens één plausibele uitval van elk van die elementen doorstaat.
Hoe ontwerpt u een betrouwbare noodarchitectuur?
Maak twee afzonderlijke uitsluitend cloudaccounts, scheid hun authenticatiemiddelen en documenteer een minimaal gebruikspad.
Geef elke account een niet-persoonlijke, niet voor de hand liggende identiteit, bewaar de object-ID in het beveiligingsregister en plaats ze in een aparte groep voor gecontroleerde uitsluitingen. Microsoft vereist dat de rol Globale beheerder voor deze accounts permanent actief is, anders dan voor gewone persoonlijke accounts die baat hebben bij PIM en minimale rechten. Deze uitzondering moet beperkt blijven tot die noodidentiteiten.
Gebruik een phishingbestendige methode. Microsoft beveelt FIDO2-passkeys aan en aanvaardt certificaatgebaseerde authenticatie wanneer een voldoende onafhankelijke PKI bestaat. Een hardwaresleutel is geen wondermiddel: elk exemplaar moet worden geregistreerd, gelabeld, verzegeld, opgeslagen en getest. Voorzie een primair en een reserve-exemplaar zonder de account aan de privételefoon van een medewerker te koppelen. Controleer ook dat er geen vervaldatum of automatische opschoning wegens inactiviteit geldt.
Reserveer een beveiligde beheerwerkplek of gelijkwaardige omgeving. Browser, extensies, aangemelde accounts en netwerk moeten onder controle zijn. De werkplek mag geen dagelijks gebruikte gedeelde computer worden. Bepaal de minimaal toegestane actie: beleid herstellen, een benoemde beheerder activeren, een compromittering intrekken of een goedkeuringsketen herstellen. Daarna verlaat de gebruiker de noodaccount en werkt verder met een persoonlijke, traceerbare identiteit.
Gewone account, PIM of noodaccount: wat is het verschil?
Deze drie mechanismen vullen elkaar aan: de persoonlijke account verzorgt het dagelijkse werk, PIM beperkt de duur van rechten en de noodaccount behandelt een algemene blokkering.
Deze rollen verwarren leidt tot twee tegengestelde excessen. Gebruikt het team de noodaccount om tijd te winnen, dan verliest het individuele toewijsbaarheid, normaliseert het permanente rechten en verbergt het governanceproblemen. Vereist het daarentegen dezelfde afhankelijkheden als een gewone account, dan kan de voorziening samen met de rest van de tenant worden geblokkeerd. De tabel onderscheidt gebruik, controle en beperking per optie.
De Microsoft Entra RBAC-aanbevelingen, bijgewerkt op 1 juni 2026, bevelen minimale rechten, PIM voor just-in-time toegang en twee uitsluitend cloudnoodaccounts aan die permanent de rol Globale beheerder hebben. De nuance is belangrijk: permanente rechten zijn een uitzondering voor continuïteit, geen model voor alle beheerders.
| Criterium | Gewone beheerdersaccount | Toegang via PIM | Noodaccount |
|---|---|---|---|
| Gebruik | Dagelijks beheer | Geplande tijdelijke rechtenverhoging | Algemene blokkering of echte noodsituatie |
| Identiteit | Persoonlijk en toewijsbaar | Persoonlijk en toewijsbaar | Niet-persoonlijk, bewaakt door het proces |
| Rechten | Passende minimale rol | Rol gedurende beperkte tijd geactiveerd | Permanent actieve Globale beheerder |
| Afhankelijkheden | Gewone MFA en beleidsregels | PIM, goedkeuring en MFA | Onafhankelijk pad, beheerde uitsluitingen |
| Voordeel | Duidelijke traceerbaarheid | Beperkt permanente rechten | Herstel wanneer andere paden uitvallen |
| Beperking | Kan geblokkeerd of gecompromitteerd raken | Kan van een goedkeurder afhangen | Zeer uitgebreide rechten, alleen voor uitzonderingen |
| De beste keuze volgens de behoefte | Routinetaken | Gevoelig maar gepland beheer | De controle over de tenant herstellen |
Hoe gaat u om met uitsluitingen van voorwaardelijke toegang?
Sluit noodaccounts uit van beleid dat aanmelding kan blokkeren en compenseer die uitzondering met sterke authenticatie, volledige bewaking en tests.
Een uitsluiting is geen algemene vrijgeleide. Ze voorkomt dat vereisten voor een conform apparaat, locatie, onbeschikbare methode of externe dienst de noodtoegang blokkeren. Gebruik een aparte groep en controleer expliciet het lidmaatschap. Beleid in de modus Alleen rapporteren heeft deze uitsluiting niet nodig omdat het aanmelding niet verhindert. Documenteer elk beleid dat de groep uitsluit en de reden daarvoor.
De accountauthenticatie moet phishingbestendig blijven, ook zonder blokkerend beleid. De Microsoft Entra-authenticatiesterkten leggen uit hoe combinaties van methoden worden onderscheiden. Bij de noodvoorziening komt de bescherming vooral van gecontroleerd bezit van de sleutel of het certificaat, de beveiligde werkplek, de onmiddellijke waarschuwing en de tweepersoonsprocedure.
Gebruik vóór elke grote wijziging van voorwaardelijke toegang de modus Alleen rapporteren, evaluatietools en een gefaseerde uitrol. Controleer specifiek de noodaccounts voordat het beleid in productie gaat. Voer na elke wijziging een gecontroleerde aanmelding met minstens één account uit en bevestig dat de andere een onafhankelijk pad behoudt. Een uitsluiting die niet opnieuw is getest, is een aanname, geen garantie.
Waar bewaart u sleutels, geheimen en instructies?
Scheid authenticatiemiddelen, instructies en bewaarplaatsen zodat niet één persoon of storing alles beheerst.
FIDO2-sleutels en eventuele herstelcodes moeten op veilige, gescheiden fysieke plaatsen worden bewaard, bereikbaar voor bevoegde personen. Microsoft noemt beveiligde, brandwerende kluizen op afzonderlijke locaties. Voor een organisatie met meerdere vestigingen kan dat een primair middel op de hoofdzetel en een tweede op een andere gecontroleerde locatie betekenen. De inventaris vermeldt serienummer, gekoppelde account, verzegeling, locatie, houders en controledatum, zonder geheimen in een gewoon ticket bloot te stellen.
De procedure moet beschikbaar blijven wanneer Microsoft 365, het VPN of het netwerk van de hoofdzetel uitvalt. Een verzegelde papieren kopie of opslag buiten de hoofdafhankelijkheid kan de beheerde versie aanvullen. Vermeld aanmeld-URL, toegestane werkplek, methode, contacten, goedkeuringsproces, toegestane acties en terugkeer naar normaal. Voeg geen leesbaar wachtwoord in dezelfde envelop als alle andere elementen toe als gescheiden bewaring mogelijk is.
Hoe bewaakt u elk gebruik?
Elke aanmeldpoging met de noodaccount, geslaagd of niet, moet een zichtbare en behandelde gebeurtenis worden.
Stuur Entra-aanmeldlogboeken naar de gekozen bewakingstool en maak vervolgens een regel gericht op de object-ID’s van de noodaccounts. De officiële Microsoft-procedure geeft een voorbeeld met Azure Monitor, een query op SigninLogs, een drempel boven nul en een actiegroep. Microsoft Sentinel of een ander SIEM kan dezelfde logica toepassen. Bewaak ook wijzigingen van rol, authenticatiemethode, uitsluitingsgroep en accountstatus.
De waarschuwing moet meerdere personen bereiken via een kanaal dat niet alleen van de betrokken tenant afhangt. Ze bevat minstens tijdstip, account, resultaat, IP-adres, bekende context en het test- of incidentnummer. Plaats geen onnodige gevoelige informatie in een sms. De wachtdienst controleert onmiddellijk of het gebruik bij een geplande oefening, verklaarde noodsituatie of onbevoegd gedrag hoort.
Op invoering van MFA op maat van bevoorrechte accounts moet bewaking van geregistreerde methoden en hun levenscyclus omvatten. GVISION kan authenticatie, logboeken, voorwaardelijke toegang en de operationele procedure helpen afstemmen, zonder louter bezit van een sleutel als voldoende garantie voor te stellen.
Hoe voert u een driemaandelijkse test uit zonder risico’s te creëren?
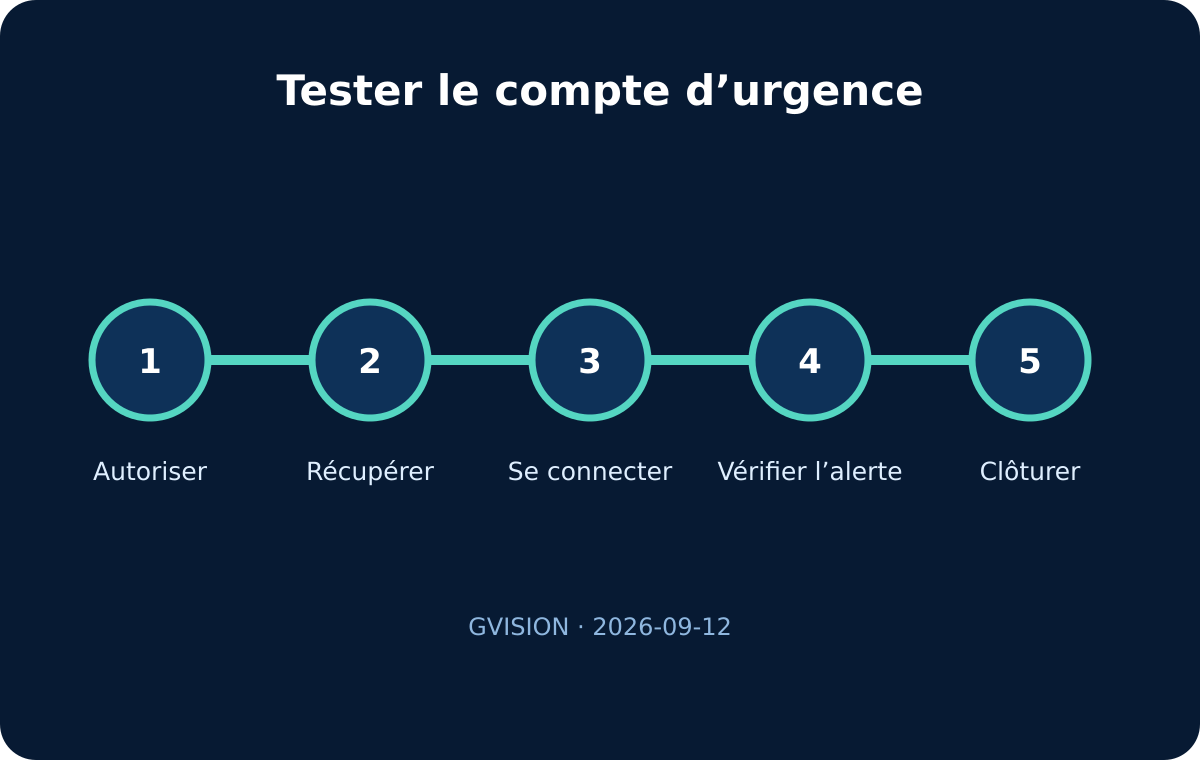
Test de hele keten in een voorbereide periode: toestemming, toegang, waarschuwing, onschuldige actie, afsluiting en evaluatie.
Kondig de oefening aan bij het bewakingsteam zonder vooraf alle details te onthullen. Controleer verzegeling en inventaris, haal het materiaal met twee personen op en gebruik de beveiligde werkplek en een voorzien netwerk. Meld aan, bevestig ontvangst van de waarschuwing en voer een vooraf bepaalde niet-destructieve beheertaak uit, zoals een instelling raadplegen of toegang tot de rollenpagina controleren zonder een toewijzing te wijzigen.
Controleer beide accounts afzonderlijk. Het succes van de eerste bewijst niets over de tweede. Test ook een alternatief netwerkpad als het plan dat voorziet. Meet de tijden voor toestemming verkrijgen, materiaal ophalen, aanmelden, waarschuwing ontvangen en afsluiten. Die metingen dienen om het proces te verbeteren, niet om een universele SLA te maken. Documenteer elke afwijking, zoals een lege batterij, niet-herkende sleutel, verouderde werkplek of achterhaalde contactpersoon.
Microsoft vereist validatie minstens om de 90 dagen en na belangrijke wijzigingen, met name veranderingen in het IT-team of abonnement. Sluit aan het einde de sessie, verzegel het materiaal opnieuw, bewaar logboeken en laat het verslag goedkeuren. Toont de test een ernstig gebrek, open dan een verbeteractie met verantwoordelijke en termijn en voer na correctie een gerichte nieuwe test uit.
Welk bewijsmateriaal bewaart u in een Belgische organisatie?
Bewaar evenredig bewijsmateriaal dat toont dat de voorziening bestaat, onder controle blijft en is getest, zonder van dit artikel een certificering te maken.
Het nuttige register bevat het aanmaakbesluit, de proceseigenaars, accounts en object-ID’s, rollen, authenticatiemethoden, bewaarplaatsen, verantwoorde uitsluitingen, waarschuwingsregel en oefenresultaten. Voeg toestemmingswijzigingen, echte incidenten en evaluatieacties achteraf toe. Beperk de toegang: te ruim verspreide beveiligingsdocumentatie kan misbruik vergemakkelijken.
Voor organisaties onder NIS2, sectorvereisten, AVG of ISO 27001 kan dit dossier continuïteit, controle van bevoorrechte toegang en traceerbaarheid ondersteunen. Het bewijst op zichzelf geen naleving en vervangt noch een globale beoordeling noch een penetratietest. Het doel is een controleerbare beslissings- en uitvoeringsketen: wie gaf toestemming, wie gebruikte de account, waarom, welke acties gebeurden en hoe werd de situatie genormaliseerd?
Stem de governance af op de omvang en echte werking van de organisatie. Een school, vzw of praktijk met een klein team heeft een korte procedure en duidelijk gemandateerde externe vervangers nodig. Een groep met meerdere vestigingen of zorginstelling moet wachtdienst, lokale rollen, beschikbaarheid buiten de werkuren en kritieke afhankelijkheden opnemen. Het principe blijft hetzelfde: urgentie ontslaat niemand van verantwoordelijkheid.
Welke fouten maken de voorziening gevaarlijk of onbruikbaar?
De meest voorkomende mislukkingen komen door een gedeelde afhankelijkheid, dagelijks gebruik of een account die nooit is getest.
Vermijd één enkele account, een gesynchroniseerde identiteit, een methode gekoppeld aan iemands smartphone, een sleutel naast de werkplek of een procedure die alleen in SharePoint staat. Elk onnodig gebruik vergroot de blootstelling en vertroebelt het doel van de voorziening.
Maak geen uitsluiting van voorwaardelijke toegang zonder inventaris en bewaking en wijzig nooit beide herstelpaden tegelijk. Een test eindigt niet bij aanmelden: waarschuwing, onschuldige actie, afmelding, herverzegeling en verslag bewijzen samen het echte vermogen.
Veelgestelde vragen
Hoeveel noodaccounts zijn nodig?
Microsoft beveelt minstens twee accounts aan om te voorkomen dat een storing, verloren sleutel of configuratiefout het enige herstelpad wegneemt.
Moeten deze accounts van alle beleidsregels voor voorwaardelijke toegang worden uitgesloten?
Ze moeten worden uitgesloten van beleid dat aanmelding kan blokkeren of beperken. Beleid in de modus Alleen rapporteren blokkeert niet. Elke uitsluiting moet worden gedocumenteerd en gecompenseerd met phishingbestendige authenticatie, strikte bewaring en waarschuwingen.
Kunt u een heel lang wachtwoord zonder MFA gebruiken?
De huidige Microsoft-aanbeveling geeft de voorkeur aan een wachtwoordloze methode die aan MFA-eisen voldoet, met name een FIDO2-passkey, of certificaatgebaseerde authenticatie als een geschikte PKI bestaat.
Moet de account via PIM werken?
Voor de noodaccount beveelt Microsoft een actieve, permanente toewijzing als Globale beheerder aan. PIM blijft de juiste aanpak voor gewone menselijke beheerders, maar activering die van goedkeurders afhangt kan tijdens een blokkering mislukken.
Hoe vaak moet u testen?
Minstens om de 90 dagen en na belangrijke wijzigingen in het team, abonnementen, authenticatiemethoden of beleid voor voorwaardelijke toegang.
Wie mag de voorziening activeren?
Uitdrukkelijk bevoegde personen, met vervangers en idealiter een tweepersoonsregel. Het proces moet buiten de werkuren werken en mag niet van één leidinggevende of technicus afhangen.
Is een noodaccount een bewijs van naleving?
Nee. Het is een controle voor continuïteit en bevoorrechte toegang. De documentatie kan aan een nalevingstraject bijdragen, maar is geen certificering, technische audit of op zichzelf voldoende bewijs.
Conclusie
Een nuttige noodtoegangsaccount is tegelijk krachtig en moeilijk buiten de bedoelde context te gebruiken. De waarde zit in onafhankelijke afhankelijkheden, bewaring, zichtbaarheid en herhaalde tests. Twee ongeteste accounts blijven een belofte; twee geoefende, bewaakte en gedocumenteerde accounts worden een echte continuïteitscontrole.
GVISION kan u helpen uw noodtoegangsvoorziening af te bakenen, afhankelijkheden te controleren en een oefening te organiseren zonder de tenant te verstoren. De interventie blijft gericht op de configuratie en bewijzen die uw organisatie nodig heeft, zonder de oefening gelijk te stellen aan certificering.
Officiële bronnen
Gepubliceerd op . Bijgewerkt op .
Laten we over uw project praten
Wilt u deze adviezen in uw organisatie toepassen? Laten we uw behoeften en volgende stappen samen bespreken.
Overleggen met GVISION