FransCybersecurityMicrosoft
Microsoft Entra ID · Actuele gids · België
Microsoft Entra-passkeys in 2026: de voorbereiding op het einde van sms en spraakoproepen
Microsoft Entra-passkeys: vanaf 1er september 2026 activeert Microsoft Entra ID automatisch passkeys voor gebruikers die nog gemachtigd zijn om zich via sms of spraakoproep te authenticeren. Op 1er februari 2027 stopt Microsoft met het native aanbieden van deze twee kanalen. Voor een Belgische organisatie ligt de prioriteit dus niet bij het « dringend uitschakelen van sms », maar bij het inventariseren van het gebruik, het kiezen van het juiste type passkey, het begeleiden van de inschrijving en het voorzien van herstelprocedures.
Kernantwoord
Een passkey vervangt het invoerbare geheim door een cryptografisch sleutelpaar dat aan de echte dienst gekoppeld is en lokaal wordt ontgrendeld met een pincode of biometrie. Identificeer vóór september 2026 de gebruikers van sms/spraak, definieer profielen op basis van risico, test de inschrijving en het herstel en voer de uitrol vervolgens gefaseerd uit. Na februari 2027 vormt het telecomkanaal van Microsoft geen vangnet meer.
Wat verandert er werkelijk in Microsoft Entra ID?
Twee afzonderlijke veranderingen volgen elkaar op: een automatische stimulans in september 2026 en vervolgens het einde van een Microsoft-telecomdienst in februari 2027. Als deze twee zaken door elkaar worden gehaald, leidt dat ofwel tot onnodige paniek over een onmiddellijke onderbreking, ofwel tot een onderschatting van het adoptiewerk dat moet worden uitgevoerd.
De 1er In september 2026 worden gebruikers voor wie sms of spraak is geactiveerd in het beleid voor authenticatiemethoden, waaronder bepaalde overgenomen MFA-configuraties, automatisch geactiveerd voor passkeys. De inschrijvingscampagne wordt in een door Microsoft beheerde status geplaatst en zal deze personen bij een volgende multifactorauthenticatie uitnodigen om een passkey te registreren. Microsoft geeft aan dat de prompt standaard meerdere keren kan worden uitgesteld. Het gaat dus nog niet om een blokkering van het account.
De 1er In februari 2027 stopt Microsoft daarentegen met het native aanbieden van sms- en spraakoproepen in Entra ID. Wanneer een gebruiker alleen over deze methoden beschikt en er geen door de organisatie beheerde telecomprovider is geconfigureerd, wordt de inschrijving van een passkey verplicht om verder te kunnen aanmelden. Microsoft verduidelijkt dat er geen optie zal zijn om deze stap uit te schakelen. Deze datums gelden voor de publieke cloud van Entra ID; andere cloudomgevingen volgen hun eigen planning. De officiële tijdlijn wordt beschreven in de Microsoft Learn-documentatie over het einde van sms en spraak.
Ja, met uitgebreidere configuratie.
Om deze verandering in een bredere strategie te kaderen, maakt de GVISION-pagina over Microsoft Entra en identiteitsbeheer het mogelijk om passkeys te koppelen aan voorwaardelijke toegang, de levenscyclus van accounts en governance. Een geïsoleerde passkey verbetert de authenticatie, maar lost noch slapende accounts, noch overmatige rechten, noch onbeheerde applicaties op.
Hoe biedt een passkey een betere bescherming tegen phishing?
Een passkey verstuurt geen herbruikbare code: hij ondertekent een cryptografische uitdaging voor het domein waarvoor hij geregistreerd is. Deze koppeling met de oorsprong voorkomt dat een valse website een geheim bemachtigt dat op de echte dienst kan worden gebruikt.
Bij de inschrijving genereert het apparaat of de authenticator een sleutelpaar. De publieke sleutel wordt geregistreerd bij Microsoft Entra ID. De privésleutel blijft in de authenticator: telefoon, computer, passkeymanager of beveiligingssleutel. Bij het aanmelden verstuurt Entra een unieke uitdaging. De gebruiker ontgrendelt lokaal de passkey via biometrie of pincode; de authenticator ondertekent de uitdaging, waarna Entra de handtekening verifieert met de publieke sleutel.
Een sms kan op een valse portal worden ingevoerd of worden onderschept; een pushmelding kan uit vermoeidheid worden goedgekeurd. De passkey reageert alleen op de legitieme dienst. Microsoft beschrijft deze als een phishingbestendige FIDO2-methode, gebaseerd op WebAuthn en CTAP. De gedetailleerde werking wordt uitgelegd in de officiële presentatie over FIDO2-passkeys in Entra ID.
« Phishingbestendig » betekent echter niet « bestand tegen elke aanval ». Een reeds gecompromitteerde sessie, een onbeheerd apparaat, een zwakke herstelprocedure, een misleide beheerder of overmatige rechten blijven risico's. Een goede architectuur combineert passkeys, apparaatbeheer, voorwaardelijke toegang, beperking van privileges, logging en verifieerbare supportprocedures.
Passkey, Authenticator, sms of FIDO2-sleutel: welke keuze?
Aankoop, logistiek en privégebruik moeten worden geregeld. Een organisatie kan meerdere methoden gebruiken, op voorwaarde dat elke uitzondering gerechtvaardigd is en gevoelige accounts het hoogste beschermingsniveau krijgen.
| Criterium | Sms / spraak | Authenticator-pushmelding | Gesynchroniseerde passkey | Apparaatgebonden passkey / FIDO2-sleutel |
|---|---|---|---|---|
| Phishingbestendigheid | Laag: code of oproep kan worden gemanipuleerd | Gemiddeld: risico op vermoeidheid en relay-aanvallen | Hoog dankzij de koppeling aan de dienst | Hoog dankzij de koppeling aan de dienst |
| Gebruikerservaring | Bekend, maar afhankelijk van het mobiele netwerk | Eenvoudig, met een extra goedkeuring | Snel en beschikbaar op gesynchroniseerde apparaten | Snel, maar vereist het juiste apparaat of de juiste sleutel |
| Herstel | Afhankelijk van het nummer en de operator | Aankoop, logistiek en privégebruik moeten worden geregeld. | Vergemakkelijkt door synchronisatie via de provider | Er moet een tweede sleutel of een gecontroleerde procedure worden voorzien |
| Hardware-attestatie | Niet van toepassing | Volgens de methode | Volgens Microsoft niet ondersteund | Mogelijk afhankelijk van het profiel en de authenticator |
| Gebruiksscenario's | Tijdelijke, gedocumenteerde uitzondering | Overgang of gebruikers die nog niet in aanmerking komen | Algemene gebruikerspopulatie met compatibele apparaten | Beheerders, directieleden, gevoelige functies of situaties met strenge vereisten |
| Bedrijfstoestel | Phishable kanaal en Microsoft-dienst die wordt stopgezet | Niet inherent phishingbestendig | Vertrouwen in het synchronisatie-ecosysteem | Aankoop, logistiek en privégebruik moeten worden geregeld. |
| Beste keuze volgens de behoefte | Alleen indien er een aantoonbare resterende behoefte is | Beheerde overgangsfase | Brede en vlotte uitrol | Versterkte bescherming van profielen met een hoog risico |
- Algemene gebruikerspopulatie
- Gesynchroniseerde passkey als het beleid van de organisatie dit toestaat en de apparaten compatibel zijn.
- Geprivilegieerde accounts
- Apparaatgebonden passkey, Authenticator-passkey of FIDO2-sleutel, met een back-upauthenticator.
- Overgangsfase
- Authenticator-pushmeldingen kunnen nuttig blijven, maar mogen niet als gelijkwaardig aan een phishingbestendige methode worden voorgesteld.
- Uitzondering voor sms/spraak
- Behoud alleen een expliciet gedocumenteerde gebruikerspopulatie en bereid de geschikte telecomprovider voor.
Hoe kiest u tussen een gesynchroniseerde passkey en een apparaatgebonden passkey?
De gesynchroniseerde passkey legt de nadruk op adoptie en herstel; de apparaatgebonden passkey legt de nadruk op controle en bewijs op de authenticator. De gebruikers moeten dus worden gesegmenteerd in plaats van één methode aan iedereen op te leggen.
Gesynchroniseerde passkeys voor de algemene gebruikerspopulatie
Bedrijfstoestel
De keuze van de provider, persoonlijke apparaten, het vertrek van een medewerker en de scheiding tussen privé- en professioneel gebruik moeten wel worden bepaald. Een school, een vzw of een dienstengroep kan de voorkeur geven aan eenvoud, terwijl een zorginstelling de toegestane apparaten en herstelprocedures strenger moet controleren.
Apparaatgebonden passkeys en FIDO2-sleutels voor gevoelige functies
Beheerders, financiële verantwoordelijken, directie, securityteams en blootgestelde personen kunnen apparaatgebonden passkeys op een beheerd apparaat of FIDO2-sleutels krijgen. Deze aanpak maakt het eenvoudiger om beperkingen toe te passen en, afhankelijk van de configuratie, attestatie te gebruiken. Daar staat tegenover dat er een inventaris van de sleutels, een uitgiftemodel, een back-upoplossing en een snelle procedure bij verlies nodig zijn.
Een eenvoudige regel is om de methode aan het risico te koppelen: hoe meer een account de beveiliging kan wijzigen, geld kan overmaken, toegang heeft tot gevoelige gegevens of een dienst kan onderbreken, hoe meer de authenticator moet worden gecontroleerd. Het beleid mag niet uitsluitend op basis van de licentie of afdeling worden bepaald.
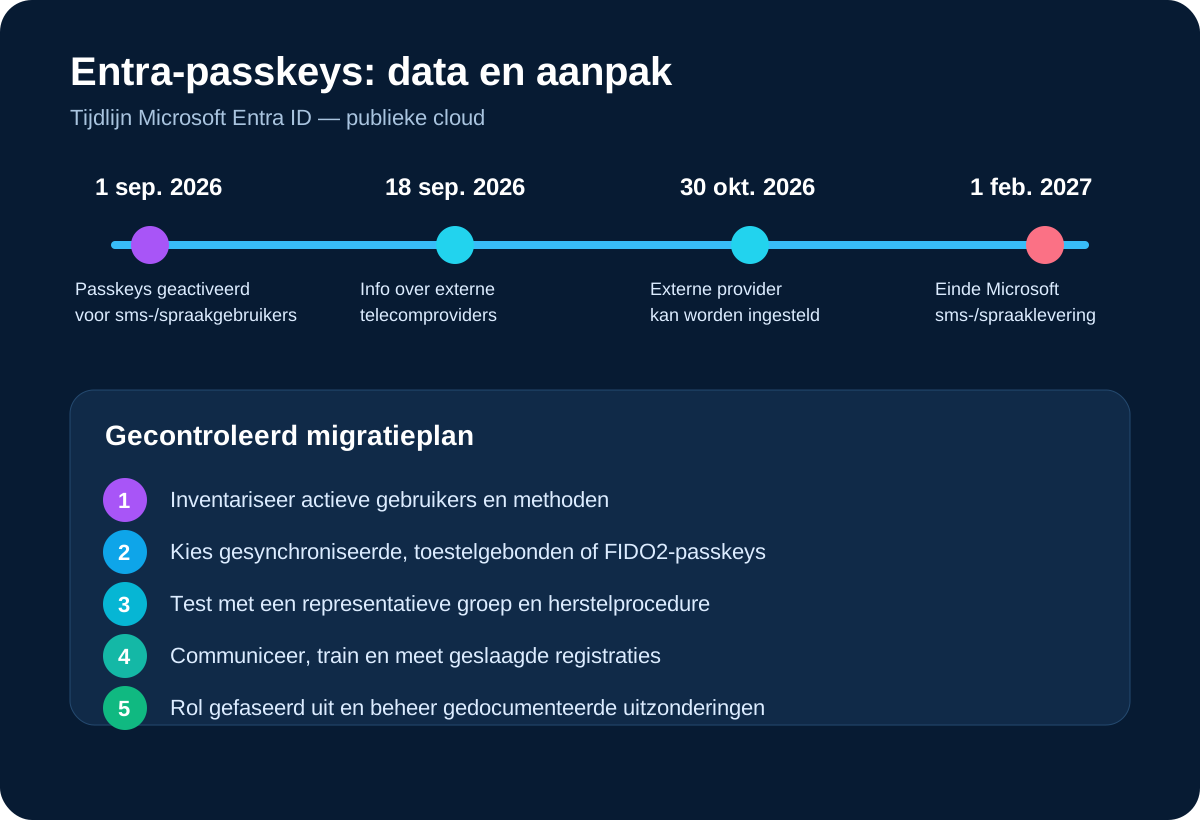
Migratieplan in vijf stappen zonder gebruikers te blokkeren
Een veilige migratie begint met gebruiksbewijzen, gaat via een representatieve pilot en eindigt met een gecontroleerde afbouw van de oude methoden. Een globale instelling activeren zonder de afhankelijkheden te kennen, leidt tot tickets, workarounds en soms accounts die niet meer kunnen worden hersteld.
1. De actieve methoden inventariseren
Maak een lijst van de gebruikers die gemachtigd zijn voor sms of spraak en controleer vervolgens het daadwerkelijke gebruik. Splits medewerkers, beheerders, serviceaccounts, gasten, medewerkers zonder smartphone, buitendienstteams en noodaccounts op. Controleer ook overgenomen beleidsregels, inschrijvingscampagnes, gecombineerde authenticatie en voorwaardelijke toegang. Het doel is om een migratiepopulatie samen te stellen, niet alleen een screenshot van de portal te maken.
2. Profielen definiëren op basis van risico en apparaat
Mobiele samenvatting
3. Het volledige traject in een pilot testen
De pilot moet de inschrijving, dagelijkse aanmelding, telefoonwissel, verlies van een sleutel, werken buiten de locatie, vervanging van een apparaat en de komst van een nieuwe medewerker omvatten. Neem niet-technische medewerkers en meerdere vestigingen op. Microsoft documenteert onder meer mogelijke lussen wanneer regels voor voorwaardelijke toegang al phishingbestendige authenticatie vereisen op het moment dat de gebruiker zijn passkey probeert te registreren.
Aankoop, logistiek en privégebruik moeten worden geregeld.
Mobile Application Management past regels toe op professionele apps en gegevens zonder het toestel volledig in te schrijven. Microsoft beschrijft MAM for unenrolled devices als een model waarbij appconfiguratie en appbeveiligingsbeleid bedrijfsdata binnen ondersteunde toepassingen beschermen. Mogelijke maatregelen zijn een app-pincode, beperkingen op kopiëren naar privéapps, voorwaarden voor lokale opslag en selectieve verwijdering van werkdata.multifactorauthenticatie en voorwaardelijke toegang, zodat de migratie niet beperkt blijft tot een eenvoudige communicatieoefening.
5. Gefaseerd uitbreiden en meten
Aankoop, logistiek en privégebruik moeten worden geregeld.
Met welke scenario's moeten Belgische organisaties rekening houden?
Dezelfde passkeys zijn niet noodzakelijk geschikt voor een kantoor, een school, een ziekenhuis en een industriële groep met meerdere vestigingen. Aankoop, logistiek en privégebruik moeten worden geregeld.
Zorginstellingen en praktijken
Gedeelde werkstations, wachtdiensten, noodsituaties en toegang tot gevoelige gegevens vereisen een snel maar gecontroleerd traject. Test teamwissels, gedeelde apparaten, persoonlijke accounts en herstel buiten de kantooruren. Geprivilegieerde accounts en gevoelige klinische functies kunnen apparaatgebonden authenticators of fysieke back-upsleutels rechtvaardigen.
Scholen, overheidsdiensten en publieke organisaties
De diversiteit van gebruikers en apparatuur maakt begeleiding doorslaggevend. Segmenteer vast personeel, tijdelijke medewerkers, studenten, gasten en beheerders. Periodes zoals de start van het schooljaar, examens of administratieve afsluitingen zijn slechte momenten voor een grootschalige omschakeling. Een planning per groep en een tijdelijke helpdesk beperken het risico op digitale uitsluiting.
Groepen met meerdere vestigingen, industrie en logistiek
Buitendienstteams kunnen beschikken over onregelmatige mobiele toegang, robuuste terminals of gedeelde werkstations. Test de werking op de netwerken die daadwerkelijk worden gebruikt en voorzie de distributie van fysieke sleutels wanneer een persoonlijke smartphone niet geschikt is. Elke vestiging moet het escalatiekanaal en de procedure voor identiteitsverificatie kennen.
Verenigingen, eenmanszaken, kmo's, middelgrote ondernemingen en grote bedrijven
De omvang bepaalt op zichzelf niet het risiconiveau. Een kleine organisatie kan zeer gevoelige gegevens beheren; een grote groep kan over een volwassen IAM-team beschikken. Pas het aantal profielen en de governance aan, maar behoud dezelfde basisprincipes: persoonlijke accounts, een pilot, sterk herstel, meting en een geleidelijke afbouw van zwakke methoden.
Belgische situaties
Mislukkingen bij de uitrol zijn vaker het gevolg van het traject en de uitzonderingen dan van de cryptografie. Dit zijn de valkuilen die de meeste frictie of risico veroorzaken.
- Activatie en adoptie door elkaar halen: passkeys inschakelen in Entra betekent niet dat gebruikers ze ook hebben geregistreerd.
- Alle gebruikers in één keer targeten: Aankoop, logistiek en privégebruik moeten worden geregeld.
- Overgenomen methoden vergeten: de oude MFA-instellingen kunnen nog onverwachte gebruikerspopulaties bevatten.
- Voorwaardelijke toegang niet testen: een te strikte regel kan de registratie van de nieuwe factor blokkeren.
- Slechts één passkey voorzien: het verlies van een telefoon of sleutel wordt dan een toegangsincident.
- Een zwakke identiteitsverificatie bij de helpdesk gebruiken: een aanvaller kan de passkey via het herstelproces omzeilen.
- Een tijdelijke oplossing als permanent voorstellen: de optie om de inschrijving in september uit te stellen, neemt de deadline van februari 2027 niet weg.
Is herstel het echte kritieke punt?
Ja: sterke authenticatie is alleen duurzaam als herstel zowel beschikbaar als moeilijk te misbruiken blijft. Het scenario bij verlies moet daarom vóór de algemene uitrol worden getest.
Voor standaardgebruikers kan een gesynchroniseerde passkey de impact van het verlies van een apparaat beperken, maar een deel van het vertrouwen wordt daarmee overgedragen aan de synchronisatieprovider en het account dat deze beschermt. Voor geprivilegieerde accounts is een afzonderlijk bewaarde tweede FIDO2-sleutel vaak voorspelbaarder. Noodaccounts moeten een gedocumenteerde, gemonitorde en periodiek geteste procedure volgen.
Microsoft biedt ook de Temporary Access Pass aan, een tijdelijk geldige code waarmee de inschrijving van een methode zonder wachtwoord kan worden gestart. De uitgifte ervan moet worden voorbehouden aan bepaalde rollen, voorafgegaan door een robuuste identiteitsverificatie en gelogd. De Microsoft-documentatie over de tijdelijke toegangspas Bedrijfstoestel
Maak ten slotte onderscheid tussen drie incidenten: apparaat niet beschikbaar, authenticator gecompromitteerd en beheerdersaccount ontoegankelijk. Meet het herstel tijdens de pilot en verbeter de procedure totdat de toegang kan worden hersteld zonder een gemakkelijk manipuleerbaar kanaal.
Veelgestelde vragen
Worden gebruikers al vanaf 1er september 2026?
Beperkinger februari 2027 geblokkeerd wanneer hun enige beschikbare methode sms of spraak blijft zonder geconfigureerde telecomprovider?
Verdwijnt Microsoft Authenticator?
Beperking
Is een gesynchroniseerde passkey geschikt voor beheerders?
Deze kan worden toegestaan volgens het beleid van de organisatie, maar Microsoft raadt aan om voor beheerders en gebruikers met zeer ruime privileges apparaatgebonden passkeys of FIDO2-sleutels te overwegen. Bij de beslissing moeten attestatie, herstel en hardwarebeheer worden meegenomen.
Moet voor elke medewerker een fysieke sleutel worden aangekocht?
Niet noodzakelijk. Gesynchroniseerde passkeys of die van Microsoft Authenticator kunnen een grote gebruikerspopulatie dekken. Fysieke sleutels zijn bijzonder nuttig voor gevoelige profielen, specifieke apparaatvereisten of back-upoplossingen.
Kan sms na februari 2027 behouden blijven?
Microsoft kondigt een mogelijkheid aan via een door de klant beheerde telecomprovider in de Microsoft Security Store wanneer er een legitieme behoefte blijft bestaan. Providers, prijzen en voorwaarden moeten bij publicatie worden gecontroleerd; de native Microsoft-dienst wordt daarentegen stopgezet.
Wat moet er gebeuren met medewerkers zonder professionele smartphone?
Mobiele samenvatting
Vervangt een passkey voorwaardelijke toegang?
Beperking
Schrijf beleid en privacytekst. Leg zichtbaarheid, verantwoordelijkheden, support, verlies, vertrek en updates uit.
- Microsoft Learn — Passkeys standaard en het stopzetten van door Microsoft geleverde sms-/spraakoproepen, geraadpleegd op 24 augustus 2026.
- Microsoft Security Blog — Passkeys as the default authentication method in Entra ID, 13 juli 2026.
- Microsoft Learn — Passkeys (FIDO2) authentication method, geraadpleegd op 24 augustus 2026.
- Microsoft Learn — Enable synced passkeys, geraadpleegd op 24 augustus 2026.
- Aankoop, logistiek en privégebruik moeten worden geregeld., geraadpleegd op 24 augustus 2026.