Het korte antwoord
Start na ransomware geen massaal herstel voordat gecompromitteerde identiteiten, sessies en werkstations zijn ingedamd. Bepaal een RTO per bedrijfsdienst, kies een herstelpunt van vóór de indringing, herstel eerst een geïsoleerd pilotbereik en breid daarna in golven uit. De werkelijke tijd omvat onderzoek, beslissing, overdracht, zakelijke validatie en gecontroleerde heropening — niet alleen de snelheid van de tool.
- RTO en RPO per proces bepalen, niet voor 'Microsoft 365' als geheel.
- Identiteiten, sessies en apparaten indammen vóór heropening.
- Een punt van vóór de eerste geloofwaardige indicator kiezen en testen.
- In golven herstellen met een zakelijke eigenaar en doorgangscriteria.
- De volledige keten meten en daarna het draaiboek verbeteren.
Wat betekent een Microsoft 365-RTO werkelijk?
De RTO is de maximaal aanvaarde tijd tot een bruikbare dienst terugkeert. Hij meet niet alleen de duur van een hersteloperatie. De klok omvat detectie, het onder controle brengen van het incident, de keuze van een schoon herstelpunt, het starten, controleren en opnieuw beschikbaar stellen. Een doelstelling van twee uur voor 'Microsoft 365' heeft dus weinig zin als niemand aangeeft welke gebruikers, mailboxen, sites en functies moeten terugkeren.
Maak onderscheid tussen RTO en RPO. De RPO drukt het maximaal aanvaardbare gegevensverlies uit tussen het laatste herstelbare punt en het incident. Een team kan vier uur uitval verdragen, maar slechts tien minuten verlies voor een operationele mailbox. Omgekeerd kan een archiefbibliotheek de volgende dag terugkeren met een ouder herstelpunt. Documenteer beide waarden per proces, met een eigenaar die de afweging aanvaardt.
Deel diensten om te beginnen in drie niveaus in: onmiddellijke continuïteit, activiteiten van de dag en comfort. Deze indeling zet een abstracte belofte om in een werkvolgorde.
Waarom moet het incident vóór herstel worden ingedamd?
Herstellen in een nog gecompromitteerde omgeving kan gegevens opnieuw blootstellen, een nieuwe verwijdering uitlokken of een aanvaller dezelfde accounts laten misbruiken. Schakel vóór elke golf verdachte identiteiten uit of beveilig ze, trek actieve sessies in, controleer beheerdersrollen, onderzoek doorstuurregels en isoleer betrokken apparaten. Herstel en onderzoek kunnen parallel verlopen, maar heropening mag niet vóór formele goedkeuring plaatsvinden.
Vorm een klein beslisteam: incidentverantwoordelijke, identiteit, back-up, zakelijke eigenaar en communicatie. Het kiest het herstelpunt, bepaalt prioriteiten en houdt een logboek met tijdstempels bij. De aanbevelingen van CISA voor organisaties getroffen door ransomware vragen onder meer getroffen systemen te triëren en hun herstel op een schoon netwerk te prioriteren.
GVISION koppelt dit werk aan de bescherming van Microsoft 365-gegevens : back-up is alleen nuttig als ook beheerdersrechten, meldingen en herstelprocedures zijn beschermd en getest.
Welke inventaris moet u vóór het incident voorbereiden?
Een herstelinventaris verbindt technische objecten met bedrijfsdiensten. Vermeld voor Exchange gedeelde mailboxen, directiemailboxen, orderwachtrijen en supportadressen. Identificeer voor SharePoint de sites met procedures, contracten, klantdossiers of operationele documenten. Beschouw bij OneDrive niet automatisch elk account als kritiek: zoek gebruikers wier persoonlijke ruimte nog een bestand bevat dat onmisbaar is voor het proces.
Voeg de eigenaar, gevoeligheid, het volume, afhankelijkheden, RTO, RPO en een validatievolgorde toe. Noteer ook wat de gekozen oplossing niet dekt: configuratie, identiteiten, gesprekken, geïntegreerde toepassingen of gegevens van een externe tool. 'Microsoft 365' verbergt verschillende mechanismen; een onvolledige inventaris zorgt op de hersteldag voor verrassingen.
Prullenbak, retentie, Microsoft 365 Backup of externe back-up?
Deze mechanismen dienen verschillende behoeften. Versies en prullenbakken helpen bij een beperkte fout. Microsoft Purview-retentie bewaart inhoud voor naleving en zoeken, maar is niet ontworpen als motor voor massaal herstel. Microsoft 365 Backup richt zich op Exchange, SharePoint en OneDrive met herstelpunten en geoptimaliseerde bewerkingen. Een externe oplossing kan een console, bewaartermijn of specifieke workloads toevoegen, maar moet op bewijs worden beoordeeld.
Microsoft legt in zijn FAQ over Microsoft 365 Backup uit dat legal holds zijn geoptimaliseerd voor export en eDiscovery, niet voor massaal herstel. De Purview-documentatie over retentie beschrijft hoe inhoud op de servicelocaties wordt bewaard. Maak van een nalevingsbeleid dus geen herstelbelofte.
De beste keuze hangt af van bereik, duur, scheiding van beheer, volume, herstelfuncties en tests. De tabel biedt een kader, geen universele winnaar.
| Criterium | Versies en prullenbakken | Purview-retentie | Microsoft 365 Backup | Externe back-up |
|---|---|---|---|---|
| Hoofddoel | Beperkte fout en gebruikersherstel | Naleving, bewaring en eDiscovery | Grootschalig herstel van Exchange, SharePoint en OneDrive | Bescherming volgens bereik en functies van de leverancier |
| Voordeel | Onmiddellijk en vertrouwd | Bewaart inhoud volgens beleid | Frequente punten en geoptimaliseerd herstel in Microsoft 365 | Kan workloads, een console of scheiding toevoegen |
| Beperking | Beperkt tijdvenster en volume; afhankelijk van de dienst | Niet geoptimaliseerd voor massaal herstel | Productbereik en facturering in de tenant te controleren | Wisselende mogelijkheden, locatie, beveiliging en prestaties |
| Validatie | Een bestand, versie en map herstellen | Zoeken, export en verplichtingen testen | Batches, schoon herstelpunt, rechten en volledige duur testen | Bewijs, logboeken, gemeten RTO en gegevensexport eisen |
| De beste keuze volgens de behoefte | Eenmalig incident van beperkte omvang | Bewaarplicht en onderzoek | Native Microsoft 365-herstel en grootschalige restauratie | Extra behoeften geverifieerd met een pilot |
Hoe kiest u een schoon herstelpunt?
Het laatst beschikbare punt is niet altijd het juiste. De aanval kan vóór zichtbare versleuteling zijn begonnen: sessiediefstal, een mailboxregel, een goedgekeurde toepassing, kwaadwillige synchronisatie of trage wijzigingen. Combineer identiteitslogboeken, beveiligingsmeldingen, beheerswijzigingen en zakelijke getuigenissen om de compromitteringsperiode vast te stellen.
Kies een punt vóór de eerste geloofwaardige indicator en test het op een klein bereik. Vergelijk representatieve bestanden, hun versies, afzenders, datums en rechten. Zoek ook naar persistentie: een transportregel, mailboxdelegatie, gastaccount, OAuth-toepassing of gesynchroniseerd apparaat. Intacte inhoud kan opnieuw gevaar lopen door een configuratie die vijandig is gebleven.
Documenteer de redenering en onzekerheid. Als twee punten aannemelijk zijn, kan een pilot op elk punt veiliger zijn dan overhaast globaal herstel. De zakelijke eigenaar moet het gegevensverlies aanvaarden dat bij het gekozen punt hoort.
In welke volgorde herstelt u Exchange, SharePoint en OneDrive?
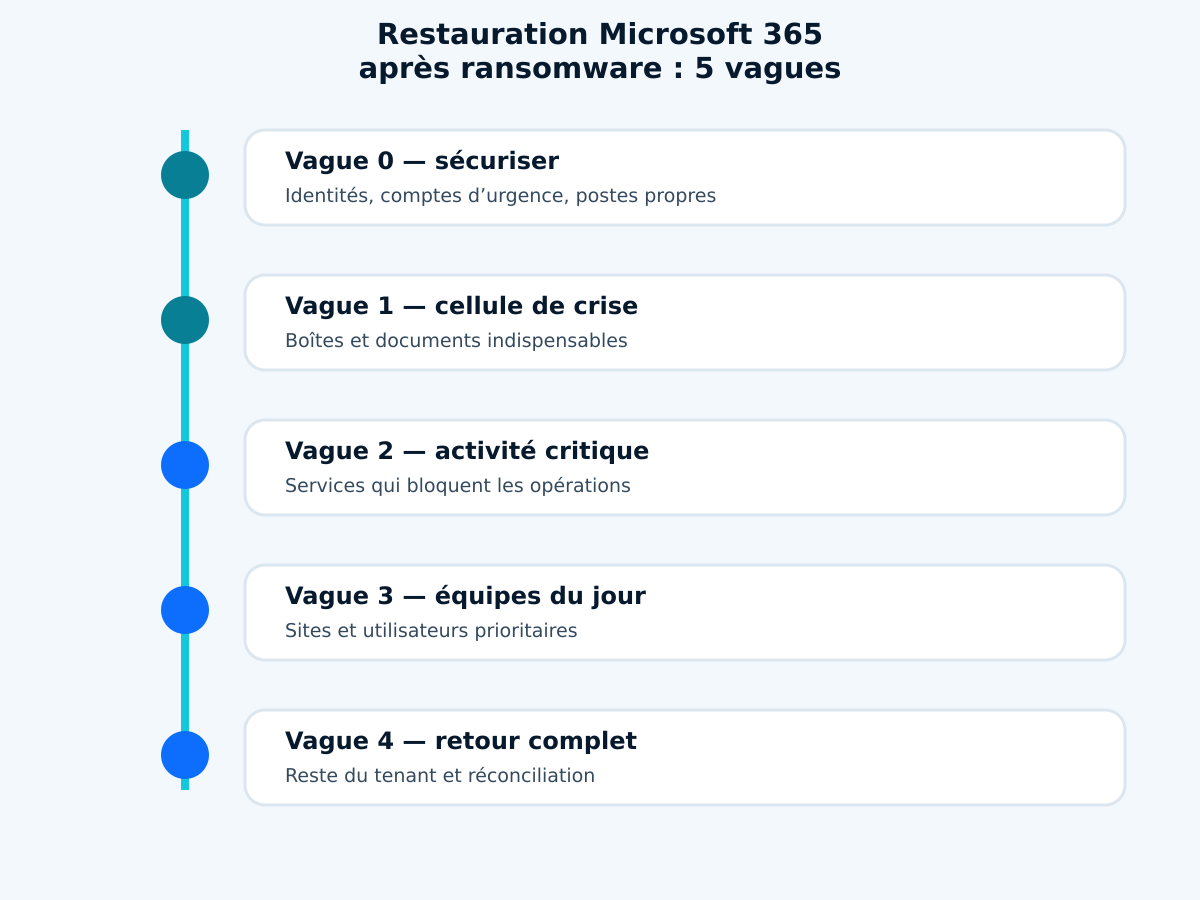
Werk in golven in plaats van per volledig product. Golf nul beveiligt beheerdersaccounts, het crisiskanaal en de werkstations voor herstel. De eerste herstelt de communicatie en documenten die het crisisteam nodig heeft. De tweede richt zich op diensten die de activiteiten rechtstreeks blokkeren. De derde dekt de teams van die dag. De vierde behandelt de rest en individuele verzoeken.
Begin in Exchange met operationele en gedeelde mailboxen die bestellingen, aanvragen of meldingen ontvangen. Geef in SharePoint voorrang aan de sites die met deze mailboxen verband houden. Herstel in OneDrive kritieke personen pas nadat hun apparaten en synchronisatieclients zijn gecontroleerd. Elke golf heeft een verantwoordelijke, een beperkte batch, instapcriteria, een test en een beslissing om verder te gaan.
Een groot herstel is niet noodzakelijk sneller dan een gecontroleerde reeks. De eerste golven moeten zakelijke waarde leveren en tegelijk de methode valideren. De infographic in het pakket formaliseert deze vijf stappen.
Welke controles zijn specifiek voor Exchange Online?
Een herstelde mailbox moet op meer dan het aantal berichten worden gecontroleerd. Controleer mappen, verzonden items, agenda, contacten, archieven en representatieve bijlagen. Controleer delegaties, mailboxregels, doorstuurinstellingen, connectoren en transportregels die voor fraude of persistentie kunnen zijn gebruikt. Laat voor een gedeelde mailbox de leden en rechten voor Verzenden als valideren.
Bepaal hoe berichten die tijdens de crisis zijn ontvangen worden behandeld. Herstel ter plaatse, herstel naar een andere locatie of een tijdelijke export bieden niet dezelfde ervaring. Voorzie duplicaten en reconciliatie. Financiële, juridische en supportteams moeten weten welke periode betrouwbaar is en waar nieuwe berichten moeten worden bewaard.
Test het zoeken naar een bekend bericht, het openen van een bijlage en verzenden vanuit een gemachtigd account. Heropen niet automatisch alle Outlook-clients als sommige apparaten verdacht blijven.
Welke controles zijn specifiek voor SharePoint en OneDrive?
Controleer voor SharePoint de sitestructuur, bibliotheken, metadata, versies, links en machtigingen. Herstel naar dezelfde URL vergemakkelijkt soms de terugkeer van gebruikers, maar vergroot de noodzaak te verzekeren dat de configuratie schoon is. Herstel naar een nieuwe locatie kan het origineel voor onderzoek bewaren en vergelijking vereenvoudigen, maar vereist een beter georganiseerde herintegratie.
Bewaak voor OneDrive de synchronisatie. Een gecompromitteerd werkstation of een offline gebleven client kan bij herverbinding ongewenste wijzigingen terugsturen. Valideer eerst met een schone browser en een pilotaccount. Heropen synchronisatieclients daarna in groepen en observeer conflicten, verwijderingen en wijzigingsvolumes.
Microsoft geeft in zijn officiële herstelgids aan dat Microsoft 365 Backup kan herstellen naar de oorspronkelijke of een nieuwe locatie, met normale of expressmodi afhankelijk van het scenario. De keuze moet aansluiten bij het validatieplan, niet alleen bij de geadverteerde snelheid.
Wat belooft Microsoft 365 Backup werkelijk?
De Microsoft 365 Backup-documentatie, bijgewerkt op 18 augustus 2026, beschrijft bescherming van Exchange-mailboxen, OneDrive-accounts en SharePoint-sites binnen de gegevensgrenzen van de diensten. Ze publiceert frequenties van herstelpunten en prestatieverwachtingen, waaronder expresspunten voor bepaalde scenario's. Dit zijn leverancierskenmerken, geen contractuele RTO voor uw organisatie.
De waargenomen tijd hangt onder meer af van het aantal objecten, hun grootte, het hersteltype, de takenwachtrij en de validatie. Een technisch afgeronde bewerking betekent nog geen herstelde dienst: integriteit, rechten, toepassingen en de gebruikerswerkpost moeten worden bevestigd. Gebruik hetofficiële overzicht van Microsoft 365 Backup als basis en meet daarna uw tenant.
Hoe berekent u een realistische RTO?
Splits de RTO in zes blokken: detectie en beslissing, indamming, voorbereiding van beheerdersaccounts, selectie van het herstelpunt, technisch herstel en daarna validatie en heropening. Geef voor elk blok een lage, gebruikelijke en ongunstige inschatting. Het realistische totaal is zelden de waarde op de console.
Stel doelen per niveau op. Het crisisteam en kritieke operationele mailboxen kunnen bijvoorbeeld enkele uren nastreven; essentiële sites dezelfde dag; secundaire ruimtes de volgende werkdag. Dit zijn methodische voorbeelden, geen universele toezeggingen. Volume, beschikbare teams, het servicecontract en wettelijke beperkingen beïnvloeden het antwoord.
Neem afhankelijkheden op: DNS, identiteit, MFA, schone werkstations, netwerk, back-upleverancier, Microsoft-ondersteuning en zakelijke beslisser. Als slechts één persoon de procedure kent, voeg dan mobilisatietijd toe en leid een vervanger op.
Wat moet het hersteldraaiboek bevatten?
Het draaiboek vermeldt wie het incident meldt, wie sessies blokkeert, wie toegang heeft tot de back-up, wie het herstelpunt kiest en wie elke dienst valideert. Voeg noodaccounts, leverancierscontacten, bewijsprocedures, communicatiekanalen buiten de getroffen omgeving en een beslissjabloon toe. Elke stap moet een waarneembaar resultaat opleveren, niet alleen 'de back-up controleren'.
Bereid referentiecommando's en schermafbeeldingen voor zonder geheimen in het document op te slaan. Bepaal batchnamen, prioriteiten, stopcriteria en terugval. Verduidelijk waar het gebeurtenissenlogboek wordt bewaard en hoe een uitzondering wordt vastgelegd. Het doel is dat een tweede beheerder de procedure onder druk kan uitvoeren.
Op IT-herstelplan verbindt dit SaaS-herstel met andere afhankelijkheden: identiteiten, werkstations, netwerk, toepassingen en communicatie. Zo kan GVISION de oefening als bedrijfscontinuïteit afbakenen, in plaats van als eenvoudige consoletaak.
Hoe test u zonder de productie te verstoren?
Kies een niet-gevoelige maar representatieve site, gedeelde mailbox en OneDrive-account. Maak testbestanden en -berichten, wijzig ze, verwijder een deel en noteer het tijdstip. Start herstel naar een geïsoleerde locatie of een gecontroleerde batch. Meet elke stap van de beslissing tot de zakelijke validatie.
De test moet inhoud, versies, zoeken, bijlagen, rechten en de mogelijkheid voor een schone gebruiker om te werken controleren. Simuleer ook een mislukking: verkeerd herstelpunt, groter volume, afwezige eigenaar of onbeschikbaar beheerdersaccount. De procedure moet uitleggen hoe te stoppen, te escaleren en te hervatten.
Leg na de test de duur per fase, afwijkingen en acties vast. De redactionele foto toont de noodzakelijke samenwerking tussen beheerder en zakelijke verantwoordelijke. Een status 'voltooid' in de console is geen procesvalidatie.
Welke Belgische scenario's veranderen de prioriteiten?
Een boekhoudkantoor kan voorrang geven aan de mailbox voor documentontvangst en de site met fiscale deadlines. Een school kan eerst directiecommunicatie en ruimtes voor de lessen van die dag herstellen. Een groep met meerdere vestigingen kan de servicedesk, operationele procedures en vestigingssites herstellen volgens hun vermogen offline te werken.
Een vzw moet donateursgegevens beschermen en campagnes herstellen zonder gecompromitteerde toegang te heropenen. Een zorginstelling onderscheidt klinische informatie die elders wordt gehost van administratieve Microsoft 365-documenten; zij mag documentbeschikbaarheid niet verwarren met zorgcontinuïteit. Een overheid behoudt haar bewijs- en beslissingsverplichtingen tijdens het herstel.
Welke fouten maken een herstelplan onrealistisch?
De eerste fout is retentie, beschikbaarheid en back-up verwarren. De tweede is alleen het kopiëren van gegevens meten. Daarna volgen een ontbrekende inventaris, een herstelpunt zonder onderzoek, één enkel beheerdersaccount, niet-opgeschoonde apparaten, globaal herstel zonder pilot en heropening zonder zakelijke validatie.
Vermijd ook identieke doelen voor alle gegevens, schattingen zonder volumes en bewijs dat uitsluitend in de getroffen tenant wordt opgeslagen. Test niet alleen onbedoelde verwijdering als ransomware het prioritaire scenario is. Beloof de directie geen termijn voordat u de tijd voor indamming, beslissing en controle hebt gemeten.
Veelgestelde vragen
Maakt Microsoft 365 automatisch een back-up van alle gegevens?
Microsoft biedt veerkracht, retentie en herstelmechanismen per dienst, maar dit garandeert niet elke RPO, bewaartermijn of herstelscenario. Breng behoeften in kaart en test de geactiveerde oplossing.
Begint de RTO bij het klikken op Herstellen?
Nee. Een zakelijke RTO omvat detectie, indamming, beslissing, herstel, validatie en heropening. Alleen de technische taak meten onderschat de tijd.
Vervangt Purview Retention een back-up?
Nee. Retentie dient vooral bewaring, naleving en eDiscovery. Ze kan helpen inhoud terug te vinden, maar Microsoft onderscheidt deze functie van geoptimaliseerd massaal herstel.
Moet u naar dezelfde locatie herstellen?
Niet altijd. Dezelfde locatie vereenvoudigt gewoonten en links; een nieuwe locatie helpt bij isolatie, vergelijking en het bewaren van het origineel. Beslis op basis van het onderzoek en het validatieplan.
Welke dienst herstelt u eerst?
De dienst die de prioritaire bedrijfscapaciteit herstelt, niet noodzakelijk de grootste. Een gedeelde mailbox en een operationele site kunnen vóór duizenden secundaire accounts komen.
Hoe bewijst u dat een herstelpunt schoon is?
Combineer identiteitslogboeken, meldingen, beheerswijzigingen en zakelijke waarnemingen en herstel daarna een geïsoleerde steekproef. Geen enkele console kan deze analyse volledig vervangen.
Hoe vaak moet u testen?
Test na een grote wijziging en met een frequentie die past bij het kritieke belang. Voor essentiële diensten is een regelmatige oefening met bewijs, tijdmeting en corrigerende acties nuttiger dan een symbolische jaarlijkse controle.
Conclusie: een geloofwaardige RTO wordt met een test aangetoond
Een back-up is geen hersteltijd. De RTO wordt geloofwaardig wanneer de organisatie de volledige keten heeft gemeten, blokkades heeft opgelost en zakelijke validatie heeft verkregen. GVISION kan u helpen een hersteltest met GVISION voor te bereiden, met een pilotbereik, succescriteria en een verbeterplan.
Officiële bronnen
Gepubliceerd op . Bijgewerkt op .
Laten we over uw project praten
Wilt u deze adviezen in uw organisatie toepassen? Laten we uw behoeften en volgende stappen samen bespreken.
Overleggen met GVISION