Frans
Back-up & continuïteit · België 2026
Onveranderlijke back-up in België: van 3-2-1 naar 3-2-1-1-0
Onveranderlijke back-up 3-2-1-1-0: een back-up buiten de site is niet automatisch beschermd tegen ransomware. Als hetzelfde account, dezelfde console of hetzelfde netwerk het mogelijk maakt om de productieomgeving en de kopieën te verwijderen, kan de aanvaller het herstel onmogelijk maken. De 3-2-1-1-0-regel voegt een offline of onveranderlijke kopie toe en vereist dat het herstel wordt gecontroleerd. Zo wordt een inventaris van kopieën omgezet in een herstelstrategie.
Onveranderlijke back-up 3-2-1-1-0: definitie en principes
Een onveranderlijke back-up is een kopie die gedurende een bepaalde periode niet kan worden gewijzigd of verwijderd, ook niet wanneer gewone beheerdersaccounts zijn gecompromitteerd.
Aankoop, logistiek en privégebruik moeten worden geregeld.
Le Centrum voor Cybersecurity België (CCB) heeft zijn aanbevelingen op 14 januari 2026 bijgewerkt. Het benadrukt onveranderlijkheid die vanaf het ontwerp wordt ingebouwd, gelaagde bescherming, isolatie van omgevingen, voldoende lange bewaartermijnen en geoefende herstelprocedures. Dit zijn principes voor veerkracht en geen goedkeuring van een specifiek product.
Waarom een aanvaller eerst de back-ups viseert
Geavanceerde ransomware beperkt de onderhandelingspositie van het slachtoffer door herstelmogelijkheden te verwijderen of uit te schakelen voordat de systemen worden versleuteld.
Het technisch rapport van het CCB over Qilin, gepubliceerd op 17 juli 2026, beschrijft onder meer het verwijderen van Volume Shadow Copies, het uitschakelen van herstelpunten en het verwijderen van back-ups op tape of geplande taken. Het voorbeeld toont waarom een groen lampje in de console geen voldoende bewijs is: dezelfde console kan een doelwit worden.
De eenvoudigste aanvalspaden zijn vaak administratief. Een domeinaccount dat op de back-upserver wordt gebruikt, een geheim dat in dezelfde kluis als de productieomgeving wordt bewaard, een NAS die aan het domein is gekoppeld of een bucket die toegankelijk is met dezelfde cloudidentiteit creëren een gemeenschappelijke afhankelijkheid. De aanvaller hoeft het back-upalgoritme niet te kraken; hij hoeft alleen de machtiging om te verwijderen te verkrijgen.
Hoe 3-2-1-1-0 te lezen zonder er een slogan van te maken
De 3-2-1-1-0-regel is een geheugensteun voor het ontwerp: het is noch een Belgische wet, noch een certificering, noch een garantie op herstel.
Aankoop, logistiek en privégebruik moeten worden geregeld.
Veeam heeft deze uitbreiding van de 3-2-1-regel gepopulariseerd en licht de rol van de tweede 1 en de 0 toe in zijn documentatie over 3-2-1-1-0Aankoop, logistiek en privégebruik moeten worden geregeld.
Wat moet worden beschermd in een hybride organisatie?
4. Bedrijfstoestel
Begin met de essentiële mappen en applicaties: ERP, bedrijfsspecifieke software, gedeelde bestanden, databases, virtuele machines, netwerkconfiguraties, gespecialiseerde werkstations en SaaS-gegevens. Maak voor Microsoft 365 onderscheid tussen Exchange, OneDrive, SharePoint, Teams en de identiteiten die nodig zijn om het herstel te beheren. Identificeer voor een NAS de shares, snapshots, interne applicaties en versleutelingssleutels.
Elke workload krijgt een eigenaar, een kriticiteit, een RPO — de maximale hoeveelheid gegevens die de activiteit bereid is te verliezen — en een RTO — de beoogde termijn voor het opnieuw beschikbaar stellen van de dienst. Een gedeelde mailbox kan meerdere uren gegevensverlies tolereren; voor een productiedatabase kan een strakker doel nodig zijn. Deze waarden moeten afkomstig zijn uit de bedrijfsbehoeften en niet uit een standaardinstelling van de software.
De GVISION-pagina gewijd aan cloud- en lokale back-ups beschrijft de beschikbare beschermingscomponenten. Deze gids voegt daar het perspectief van een onveranderlijke architectuur aan toe: hij helpt bepalen hoe de kopieën moeten worden gescheiden en hoe kan worden aangetoond dat ze herstelbaar blijven.
Aankoop, logistiek en privégebruik moeten worden geregeld.
Geen enkele methode is in alle gevallen superieur: de juiste keuze brengt weerstand tegen verwijdering, herstelsnelheid, beheer en het risico op een verkeerde configuratie met elkaar in evenwicht.
| Criterium | WORM-objectopslag | Lokale of externe geharde repository | Aankoop, logistiek en privégebruik moeten worden geregeld. |
|---|---|---|---|
| Principe | Objectversies die gedurende een bepaalde periode zijn vergrendeld. | Bestandssysteem en privileges die zo zijn ontworpen dat wijziging van de back-upketens wordt verhinderd. | Medium dat na het schrijven wordt losgekoppeld of fysiek geïsoleerd. |
| Vier modellen voor toegang en beheer met Microsoft Intune | Off-site, schaalbaar, met bewaarbeleid en logging. | Snelle restauratie, controle over de infrastructuur en integratie met jobs. | Zeer sterke netwerkscheiding wanneer het medium daadwerkelijk wordt verwijderd. |
| Afhankelijk van ondersteunde apps en platformen. | Cloudrechten, vergrendelingsmodus, uitstapkosten en het vermogen om dit te beheren. | Hardening, patches, fysieke toegang en de console moeten beheerd worden. | Handelingen, rotatie, fysieke opslag en hersteltijd. |
| Gebruiksscenario's | Secundaire off-site kopie voor servers, SaaS of ongestructureerde gegevens. | Snelle operationele restauratie van VM's en servers. | Laatste reservekopie of bewaring van bepaalde kritieke datasets. |
| Ja, met uitgebreidere configuratie. | Afhankelijk van volume, bewaartermijn, query's en herstel. | Afhankelijk van hardware, beheer, locatie en capaciteit. | Afhankelijk van media, transport, kluis en operationele processen. |
| Beste keuze volgens de behoefte | Organisatie die een geautomatiseerde en vergrendelde off-site kopie wil. | Organisatie die een korte RTO en operationele expertise nodig heeft. | Organisatie die een sterke scheiding nastreeft en bereid is meer handelingen uit te voeren. |
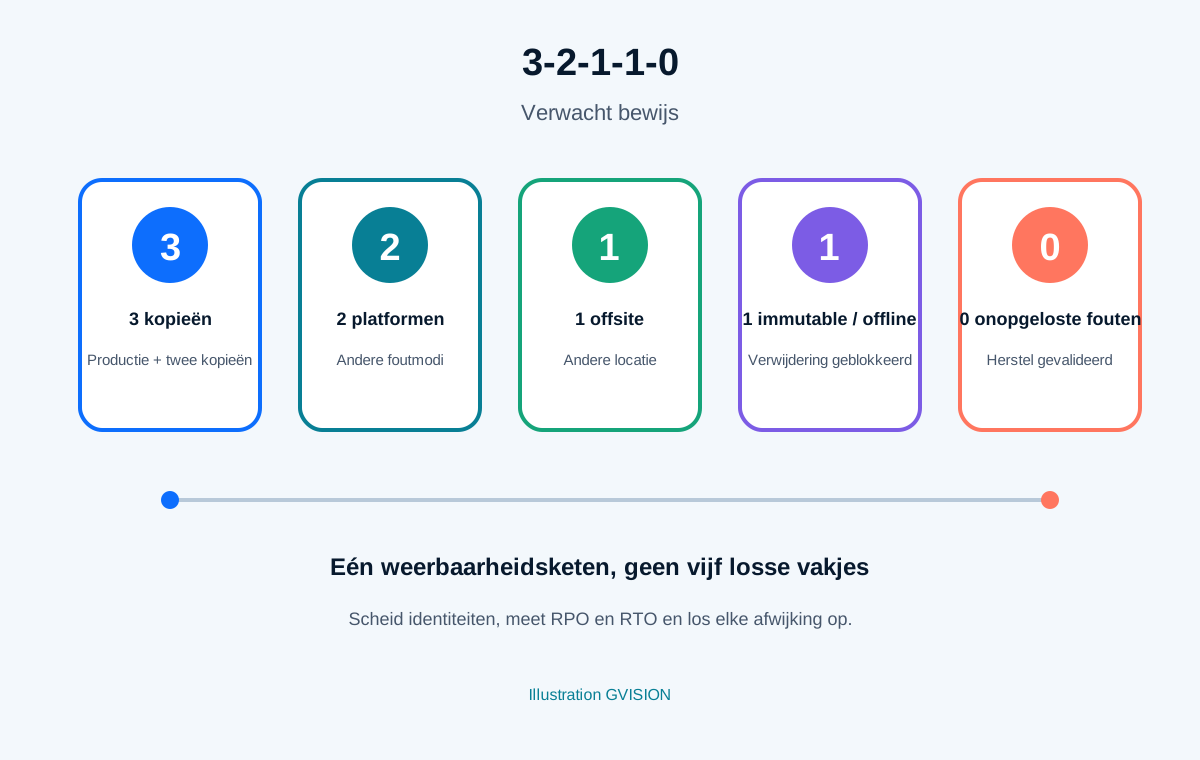
De regel vormt een keten: één gemeenschappelijke administratieve afhankelijkheid kan meerdere cijfers verzwakken. Illustratie GVISION.
Een realistische architectuur voor servers, NAS, werkstations en Microsoft 365
Een praktisch toepasbare architectuur combineert snelle lokale restauratie met een secundaire geïsoleerde kopie en een onafhankelijke herstelprocedure.
Voor servers of virtuele machines verkort een lokale repository de overdrachtstijd bij een gebruikelijke restauratie. Een kopieertaak stuurt de herstelpunten vervolgens naar een geharde repository of onveranderlijke off-site objectopslag. De productieserver mag niet beschikken over de rechten om deze tweede kopie te verwijderen. Back-upaccounts worden niet gebruikt voor dagelijkse operationele activiteiten.
Voor een NAS kunnen lokale snapshots het herstel na een verwijdering versnellen, maar ze blijven verbonden met hetzelfde apparaat. Voeg een kopie toe naar een afzonderlijk platform, met gescheiden identiteiten en bewaartermijnen. Geef voor mobiele werkstations prioriteit aan de gegevens die daadwerkelijk lokaal worden opgeslagen en controleer of het toestel de back-up kan voltooien tijdens periodes zonder netwerkverbinding.
Bewaartermijn, privileges en sleutels: de onomkeerbare beslissingen
De duur van de onveranderlijkheid moet lang genoeg zijn om de plausibele detectietijd te overschrijden, zonder gegevens onnodig langer te vergrendelen dan nodig.
Een aanval kan stil blijven voordat de versleuteling plaatsvindt. Als de onveranderlijke bewaartermijn korter is dan deze periode, kunnen de laatste gezonde herstelpunten verlopen. Omgekeerd verhoogt een buitensporig lange bewaartermijn het verbruikte opslagvolume, de toekomstige transferkosten en de blootstelling van persoonsgegevens die niet langer nodig zijn. Stem operationele vensters, bewaarplichten en het beleid voor gegevenswissing op elkaar af.
In Amazon S3, Object Lock maakt onderscheid tussen de modi Governance en Compliance. De Governance-modus kan worden omzeild door identiteiten met een specifieke machtiging; in de Compliance-modus kan een beschermde versie vóór het verstrijken van de termijn niet worden overschreven of verwijderd, zelfs niet door de rootgebruiker. Dit niveau vereist een zorgvuldige afbakening en test.
Azure Blob biedt WORM-beleid op basis van tijd en legal holds. Het Microsoft-documentatie maakt eveneens onderscheid tussen vergrendelde en niet-vergrendelde beleidsregels en raadt aan om vóór de vergrendeling te testen. Bewaar sleutels, noodaccounts en procedures op een afzonderlijke locatie, met gecontroleerde en geverifieerde toegang.
Hoe aantonen dat een herstel zal werken
De nul van 3-2-1-1-0 betekent niet dat er 's nachts geen waarschuwing is geweest: het gaat om een geverifieerd, gedocumenteerd herstel dat overeenstemt met de bedrijfsdoelstelling.
Een integriteitscontrole verifieert of een back-upbestand niet beschadigd is. Een geautomatiseerde opstart controleert of een machine opstart. Een functionele test bevestigt dat de applicatie, database, rechten en afhankelijkheden daadwerkelijk toelaten om te werken. Deze niveaus zijn verschillend. Voor een kritieke applicatie moet de oefening doorgaan tot een transactie of een representatief gebruikersscenario.
Voer het herstel uit in een geïsoleerde omgeving om te voorkomen dat malware opnieuw wordt geïntroduceerd of dat er een conflict met de productieomgeving ontstaat. Meet de tijd vanaf de beslissing om te herstellen tot de beschikbaarheid van de dienst. Noteer handmatige stappen, ontbrekende identiteiten, bandbreedte, fouten en de tijd voor bedrijfsvalidatie. Vergelijk het resultaat met het RTO en het herstelde punt met het RPO.
Le IT-Disaster Recovery Plan koppelt deze tests aan de opstartvolgorde, rollen, communicatie en afhankelijkheden. Een geslaagd dataherstel volstaat niet als DNS, identiteit, het netwerk, een licentie of een kritieke leverancier niet beschikbaar blijft.
Uitrolplan
De omvang van de organisatie is minder belangrijk dan de impact van een onderbreking, de gevoeligheid van de gegevens en de complexiteit van de afhankelijkheden.
Een vzw of een school kan afhankelijk zijn van Microsoft 365, een inschrijvingsapplicatie en enkele administratieve werkstations. Het plan moet de accounts, gedeelde documenten en het herstel tijdens een inschrijvings- of examenperiode omvatten. Een beheerde onveranderlijke kopie kan realistischer zijn dan een complexe infrastructuur zonder toegewijde verantwoordelijke.
Een kantoor of een zorginstelling moet klinische beschikbaarheid, vertrouwelijkheid en bewaring van gegevens van elkaar onderscheiden. Onveranderlijkheid vermindert het risico op verwijdering, maar rechtvaardigt niet dat elke gegevensset voor onbepaalde tijd wordt bewaard. Toegangsrechten, encryptie, traceerbaarheid en de herstelprocedure moeten in verhouding staan tot de gevoeligheid.
NIS2, GDPR en bewijsmateriaal: wat onveranderlijkheid niet bewijst
Een onveranderlijke back-up ondersteunt de veerkracht en beveiliging van de verwerking, maar toont op zichzelf noch NIS2-compliance, noch GDPR-compliance aan.
Uitvoeringsverordening (EU) 2024/2690, die van toepassing is op bepaalde categorieën digitale entiteiten die onder NIS2 vallen, vereist geteste, beoordeelde en op geplande tijdstippen bijgewerkte bedrijfscontinuïteits- en herstelplannen. De EUR-Lex-tekst moet worden gelezen in functie van het toepassingsgebied van de organisatie. Andere Belgische entiteiten kunnen onder de NIS2-wet en andere proportionele maatregelen vallen.
Bedrijfstoestel
Implementatieplan in negen stappen
De veiligste aanpak begint met de kritieke diensten en voegt vervolgens onveranderlijkheid toe aan een architectuur die al begrijpelijk en testbaar is.
Bedrijfstoestel
- De diensten, gegevens, identiteiten, sleutels en leveranciers in kaart brengen die voor het herstel nodig zijn.
- Een business owner, een realistische RPO en een realistische RTO toewijzen aan elke kritieke dienst.
- De bestaande kopieën in kaart brengen en hun accounts, netwerken, locaties en platformen markeren.
- Gemeenschappelijke storingspunten identificeren: domein, console, kluis, leverancier of beheerder.
- De offline of onveranderlijke kopie kiezen op basis van het risico, de volumes, de hersteltijd en de beschikbare expertise.
- Bewaartermijn, uitzonderingen, vervaldatum en capaciteit definiëren voordat een beleid wordt vergrendeld.
- Privileges scheiden, MFA activeren waar beschikbaar en noodaccounts beschermen.
- 4. Bedrijfstoestel
- Terugkerende tests plannen, elke afwijking behandelen en het IT-Disaster Recovery Plan bijwerken na wijzigingen.
Belgische situaties
De gevaarlijkste fouten wekken een gevoel van veiligheid terwijl ze een gemeenschappelijk storingspunt behouden.
4. Bedrijfstoestel
- Een snapshot, replicatie, synchronisatie of prullenbak verwarren met een onafhankelijke back-up.
- De back-uprepository aan hetzelfde domein koppelen en dagelijkse beheerdersaccounts opnieuw gebruiken.
- Een opslaglocatie « off-site » noemen terwijl hetzelfde cloudaccount deze kan verwijderen.
- Een WORM-beleid activeren zonder test, capaciteitsinschatting of procedure voor het verlopen ervan.
- Gegevens te kort bewaren om een stille compromittering te overleven.
- Alle gegevens voor onbepaalde tijd bewaren uit naam van GDPR of NIS2.
- Alleen een bestand testen terwijl het herstel afhankelijk is van een volledige applicatie.
- Alleen de kopieertijd meten en niet de werkelijke hersteltijd en validatietijd.
- Sleutels, licenties, netwerkconfiguraties, SaaS-accounts en contactpersonen van leveranciers vergeten.
Voor mobiele BYOD met MAM kan een toegangsregel een beschermde app eisen voor Microsoft 365. Microsoft vermeldt dat appbeveiligingsbeleid alleen op compatibele apps werkt en dat iOS- en Android-toestellen voor bepaalde controles eerst in Entra ID moeten registreren. Voor ingeschreven toestellen kan een regel compliance vereisen. Kies doelgroepen, cloudapps, platformen en uitzonderingen nauwkeurig.
Kan een onveranderlijke back-up door ransomware worden versleuteld?
Een correct vergrendelde versie zou tijdens de bewaartermijn niet mogen kunnen worden gewijzigd of verwijderd door de identiteiten die onder de controle vallen. De aanvaller kan echter de productieomgeving vóór de back-up versleutelen, gegevens stelen of zich richten op sleutels en catalogi. Isolatie, detectie en tests blijven noodzakelijk.
Volstaat een NAS met snapshots?
Snapshots versnellen vaak het lokale herstel, maar delen de hardware, het beheer en soms de identiteiten van de NAS. Ze vormen een nuttige beschermingslaag, maar niet noodzakelijk de off-site en onveranderlijke kopie die vereist is bij een ransomware- of fysiek rampscenario.
Zijn Object Lock en air gap hetzelfde?
Beperking
Welke duur voor onveranderlijkheid moet worden gekozen?
Er bestaat geen universele waarde. Houd rekening met de detectietijd van een compromittering, de vereiste herstelpunten, het RPO, de bewaarplichten, het volume en de capaciteit. Test het beleid voordat u het vergrendelt en voorzie de vervaldatum ervan.
Is 3-2-1-1-0 verplicht onder NIS2?
De formule zelf is geen algemene wettelijke verplichting. NIS2 en de toepasselijke regels vereisen proportionele maatregelen, onder meer op het gebied van continuïteit en herstel. 3-2-1-1-0 is een praktische manier om de veerkracht te structureren en moet worden aangepast aan het werkelijke toepassingsgebied.
Hoe vaak moet een herstel worden getest?
Bepaal een frequentie op basis van de kriticiteit en voeg tests toe na een migratie, een platformwijziging, een wijziging van de bewaartermijn of een incident. Geautomatiseerde controles kunnen frequent worden uitgevoerd; een volledige functionele oefening kan een afzonderlijke en gedocumenteerde frequentie volgen.
Moeten alle back-ups onveranderlijk worden gemaakt?
4. Bedrijfstoestel
Onveranderlijke back-up 3-2-1-1-0: van een beschikbare kopie naar aantoonbaar herstel
GVISION kan uw workloads in kaart brengen, de beheerdomeinen scheiden, een lokale kopie en een onveranderlijke off-site kopie implementeren en vervolgens gemeten herstelprocedures organiseren. Om uw huidige architectuur te toetsen aan een realistisch scenario zonder absolute garanties, bespreek uw IT-continuïteit met GVISION.