Windows · Intune · Least privilege · Belgique
Droits administrateur local : compte permanent, Windows LAPS ou élévation juste-à-temps ?
Un guide de décision pour retirer les privilèges permanents sans bloquer les applications, le support ni la reprise.
Distinguer le compte, le mot de passe et la tâche élevée
Le débat devient simple dès que l’on sépare trois objets. Un compte administrateur permanent donne à une personne ou à un processus un pouvoir durable sur le poste. Windows LAPS gère le secret d’un compte local et le renouvelle ; il ne décide pas quelles applications un collaborateur peut élever. Endpoint Privilege Management, ou EPM, autorise une tâche déterminée à s’exécuter avec des privilèges supérieurs sans placer l’utilisateur dans le groupe Administrateurs.
Cette distinction évite deux erreurs fréquentes : utiliser le mot de passe LAPS comme solution quotidienne d’installation, ou croire qu’EPM remplace toute voie de secours locale. Le premier usage diffuse un secret puissant et affaiblit la traçabilité. Le second laisse l’équipe sans solution lorsque le terminal ne communique plus correctement avec le cloud. Une architecture robuste prévoit une voie normale, une voie d’exception et une voie de récupération.
Pourquoi les droits permanents augmentent-ils le risque ?
Un utilisateur administrateur peut installer un pilote, modifier des services, désactiver des protections et écrire dans des emplacements sensibles. Le même pouvoir devient disponible pour un logiciel malveillant exécuté dans sa session. Une erreur ou un hameçonnage n’est donc plus limité au profil utilisateur : il peut affecter tout le système, les autres comptes locaux et les mécanismes de sécurité.
Le problème ne se résume pas au nombre d’administrateurs. Il faut connaître la durée du privilège, l’identité qui l’utilise, les actions autorisées et la possibilité de révoquer rapidement. Un compte séparé est déjà préférable au travail quotidien avec un compte puissant, mais il reste un privilège durable. Le moindre privilège vise à réduire à la fois l’étendue et le temps d’exposition.
Quels modèles comparer ?
Quatre modèles se rencontrent sur le terrain. Le premier laisse le compte quotidien membre des administrateurs locaux : simple, mais difficile à contrôler. Le deuxième crée un compte administratif nominatif séparé : meilleure séparation, mais pouvoir encore permanent. Le troisième utilise Windows LAPS pour un compte local de récupération dont le mot de passe est unique et renouvelé. Le quatrième garde l’utilisateur standard et élève une application approuvée avec EPM.
Le bon résultat est généralement une combinaison, pas un vainqueur unique. Les tâches récurrentes et connues passent par une règle d’élévation. Les interventions complètes restent réservées aux techniciens autorisés. LAPS protège la récupération d’un poste isolé. Les exceptions persistantes ont une date de fin, un propriétaire et une justification.
Ce que Windows LAPS fait — et ne fait pas
Windows LAPS automatise la gestion et la sauvegarde d’un mot de passe d’administrateur local. Chaque appareil peut recevoir un secret différent, renouvelé selon la politique et récupérable par les rôles autorisés. La documentation Microsoft mise à jour le 16 septembre 2026 explique que la sauvegarde peut viser Microsoft Entra ID ou Active Directory selon le type de jonction. Un appareil hybride choisit une destination ; il ne sauvegarde pas simultanément dans les deux.
LAPS réduit le risque lié au même mot de passe local partagé sur tout le parc et facilite la rotation après usage. Il ne transforme pas automatiquement une application en tâche approuvée, ne remplace pas la gestion des identités et ne justifie pas que le mot de passe soit communiqué à l’utilisateur. Traitez sa lecture comme une action sensible : rôle minimal, journalisation, procédure et rotation après utilisation.
Microsoft indique que Windows LAPS est disponible sans coût supplémentaire sur les plateformes Windows prises en charge, tandis que certaines fonctions associées d’Intune ou d’Entra nécessitent leur propre licence. Vérifiez toujours l’édition, la version et la licence du tenant avant le déploiement.
Ce que l’élévation juste-à-temps apporte
EPM permet à un utilisateur standard d’élever un exécutable, un programme d’installation MSI ou un script PowerShell selon une règle. La règle peut reconnaître l’éditeur, le certificat, le hachage, le nom ou le chemin, contrôler les arguments et le comportement des processus enfants. Microsoft documente plusieurs réponses : élévation automatique, confirmation de l’utilisateur, demande approuvée par le support ou refus.
L’élévation vise la tâche, pas toute la session. Elle convient à un utilitaire métier, une mise à jour contrôlée ou une opération de diagnostic récurrente. Une règle trop large recrée néanmoins un privilège permanent sous une autre forme. Autoriser n’importe quel fichier dans un dossier modifiable ou tout binaire signé par un éditeur très vaste peut ouvrir une voie de contournement.
EPM nécessite une licence admissible ; les modalités doivent être vérifiées dans le tenant et le contrat actuels. L’article ne reprend aucun prix, car le coût dépend du plan et peut évoluer.
Comment choisir selon le besoin ?
La décision part du besoin, de sa fréquence et de son niveau de contrôle. Une intervention complète et rare n’appelle pas la même solution qu’une application connue demandant un droit élevé chaque semaine. Le tableau compare les modèles sur la portée, la durée, la traçabilité, le mode hors ligne et l’usage recommandé.
| Modèle | Portée et durée | Traçabilité | Limite | Meilleur choix selon le besoin |
|---|---|---|---|---|
| Compte quotidien administrateur | Tout le poste, durable | Immédiat | Faible séparation; risque élevé | Exception très temporaire |
| Compte admin séparé | Tout le poste, durable | Bonne si nominatif | Pouvoir encore permanent | Administration complète par technicien |
| Windows LAPS | Compte local de récupération | Lecture et rotation traçables | Pas une élévation de tâche | Secours, hors ligne, reprise |
| EPM / JIT | Fichier ou tâche approuvée | Règles et rapports | Licence et conception des règles | Tâches récurrentes ciblées |
Compte quotidien administrateur
Portée et durée: Tout le poste, durable
Meilleur choix selon le besoin: Exception très temporaire
Compte admin séparé
Portée et durée: Tout le poste, durable
Meilleur choix selon le besoin: Administration complète par technicien
Windows LAPS
Portée et durée: Compte local de récupération
Meilleur choix selon le besoin: Secours, hors ligne, reprise
EPM / JIT
Portée et durée: Fichier ou tâche approuvée
Meilleur choix selon le besoin: Tâches récurrentes ciblées
Inventorier les vraies demandes d’élévation
Avant de retirer les droits, collectez les demandes pendant une période représentative. Classez-les par application, éditeur, version, site, métier, fréquence et résultat attendu. Distinguez une installation ponctuelle d’une fonction quotidienne qui réclame inutilement l’administration. Certaines applications peuvent fonctionner en standard après correction d’un dossier, d’une clé de registre ou d’un mécanisme de mise à jour.
Interrogez le support, les équipes terrain et les propriétaires applicatifs. Les cas invisibles au siège apparaissent souvent dans un laboratoire, un atelier, une classe ou un cabinet : périphérique ancien, lecteur de carte, mise à jour de nomenclature, plugin fiscal, pilote d’impression ou outil de diagnostic. Notez aussi les situations hors ligne et les délais acceptables. Le catalogue obtenu devient la base des règles et du pilote.
GVISION peut intégrer ce travail dans la gestion des terminaux avec Microsoft Intune, avec des groupes, anneaux et preuves de déploiement adaptés aux populations concernées.
Concevoir des règles difficiles à contourner
Une bonne règle est étroite, lisible et révisable. Préférez un éditeur ou certificat fiable complété par le produit et la version lorsque cela suffit. Le hachage est très précis, mais doit être mis à jour à chaque nouvelle version. Le chemin seul est fragile si l’utilisateur peut y déposer ou remplacer un fichier. Vérifiez les arguments, processus enfants, fichiers appelés et mécanismes de mise à jour.
Choisissez la réponse la moins permissive compatible avec le métier. Une élévation automatique convient à une tâche très maîtrisée. Une confirmation avec justification ajoute un signal. Une approbation du support est utile pour une demande rare ou plus risquée, à condition que le délai soit acceptable. Le refus explicite protège contre une règle générale inattendue.
Documentez pour chaque règle le propriétaire, la raison, les groupes, la preuve de test, la date de révision et la procédure de retrait. Une règle sans propriétaire devient rapidement une dette de sécurité.
Relier privilèges locaux et identité
La sécurité du poste dépend aussi de l’identité qui récupère le secret LAPS ou approuve une élévation. Limitez ces rôles, imposez une authentification forte, séparez les comptes d’administration et surveillez les usages. Un technicien ne devrait pas disposer automatiquement de tous les secrets du parc si son périmètre se limite à un site ou une équipe.
La gouvernance des identités Microsoft Entra aide à structurer groupes, rôles et conditions d’accès. Le but est de relier chaque action privilégiée à une identité nominative, un appareil et un contexte. Pour les comptes partagés ou les procédures hors bande, conservez un registre d’utilisation et déclenchez la rotation dès que le secret a servi.
GVISION recommande aussi de tester le retrait d’un rôle : une organisation sait-elle réellement révoquer un technicien, un fournisseur ou un compte compromis sans bloquer la continuité ?
Prévoir la panne, le hors ligne et la récupération
Un poste peut être hors réseau, mal synchronisé ou incapable d’appliquer une nouvelle politique. Le plan doit préciser quelles règles EPM restent disponibles, comment une demande de support est traitée et dans quelles conditions le compte géré par LAPS est utilisé. Ne promettez pas une approbation cloud immédiate sur un site sans connectivité fiable.
La procédure de récupération indique qui peut lire le mot de passe, comment vérifier l’identité du demandeur, où enregistrer le ticket, quelles actions sont autorisées et quand forcer la rotation. Évitez d’envoyer le secret par un canal non maîtrisé. Lorsque l’appareil revient en ligne, contrôlez les journaux, l’état de conformité et les changements effectués.
Testez aussi le scénario négatif : mot de passe indisponible, compte désactivé, rotation non terminée ou technicien sans accès. Une voie de secours non exercée reste une hypothèse.
Déployer par anneaux et mesurer
Commencez par un laboratoire représentatif, puis le support informatique, un petit groupe métier, un site pilote et enfin des vagues plus larges. Chaque anneau doit inclure des applications faciles et difficiles, des postes fixes et mobiles, ainsi qu’au moins un cas hors ligne. Définissez des critères de retour arrière avant de retirer les droits.
Mesurez le taux de tâches réussies, les demandes bloquées, le temps de traitement, les règles créées, les exceptions et les incidents de sécurité. Une baisse des tickets n’est pas suffisante si les utilisateurs contournent le dispositif. Inversement, une hausse temporaire des demandes peut simplement révéler des besoins auparavant invisibles.
La photographie du paquet illustre le test conjoint entre support et métier. L’utilisateur valide que le travail est possible ; l’équipe IT confirme que l’élévation reste limitée et observable.
Adapter le processus du service desk
Le support doit reconnaître quatre situations : application déjà approuvée, demande connue nécessitant validation, besoin administratif complet et comportement suspect. Fournissez un formulaire court avec appareil, application, action, urgence métier et capture de l’erreur. L’analyste ne doit pas demander le mot de passe personnel ni ajouter l’utilisateur au groupe Administrateurs par réflexe.
Pour une approbation, vérifiez la source du fichier, sa signature, son hachage si pertinent et le propriétaire métier. En cas d’urgence, utilisez un compte d’administration séparé ou la procédure LAPS, puis documentez et faites tourner le secret. Un ticket clos contient le résultat, la durée du privilège et l’éventuelle règle à réviser.
Préparez des messages simples. Expliquez que la suppression des droits ne vise pas à ralentir le travail : elle remplace un pouvoir permanent par une action contrôlée et assistée.
Exemples belges par secteur
Dans une école, EPM peut autoriser un outil pédagogique ou un pilote contrôlé, tandis que LAPS sert au technicien devant un poste isolé. Dans un établissement de santé, les changements sur un terminal lié à un dispositif exigent validation applicative et clinique ; l’élévation ne remplace jamais cette gouvernance. Dans un cabinet, une mise à jour fiscale signée peut être approuvée sans donner un pouvoir permanent à chaque collaborateur.
Un groupe multi-sites doit déléguer sans ouvrir tout le parc : groupes par région, procédure commune et accès LAPS limité. Une administration doit conserver les preuves d’approbation et la séparation des fonctions. Une ASBL avec peu de support privilégiera des règles simples, un catalogue réduit et une voie d’assistance clairement documentée.
La taille ne détermine pas le niveau de contrôle. Le risque, la fréquence, la dépendance métier et la capacité de support guident le modèle.
Erreurs fréquentes à éviter
Ne supprimez pas tous les droits un vendredi sans inventaire ni pilote. Ne créez pas une règle qui élève tout ce qui se trouve dans Téléchargements. Ne transmettez pas le mot de passe LAPS à l’utilisateur comme solution de confort. Ne laissez pas une approbation support sans délai cible, sinon les équipes chercheront un contournement.
Évitez aussi le compte administrateur partagé, l’absence de rotation après usage, les exceptions sans date de fin et les règles basées uniquement sur un nom de fichier. Ne supposez pas qu’une signature éditeur suffit pour tous ses produits. Enfin, ne confondez pas journalisation et prévention : un rapport permet d’enquêter, mais une règle trop large reste dangereuse.
Le contrôle final doit couvrir l’expérience utilisateur, le fonctionnement hors ligne, la récupération, la révocation et la qualité des preuves.
Plan de mise en œuvre en huit étapes
Commencez par définir la politique : utilisateur standard par défaut, exceptions nominatives et critères de récupération. Inventoriez ensuite comptes, groupes locaux, applications et tâches élevées. Activez LAPS sur un groupe pilote, configurez les rôles de lecture et vérifiez la rotation. Déployez EPM en observation et créez quelques règles précises pour les besoins les plus fréquents.
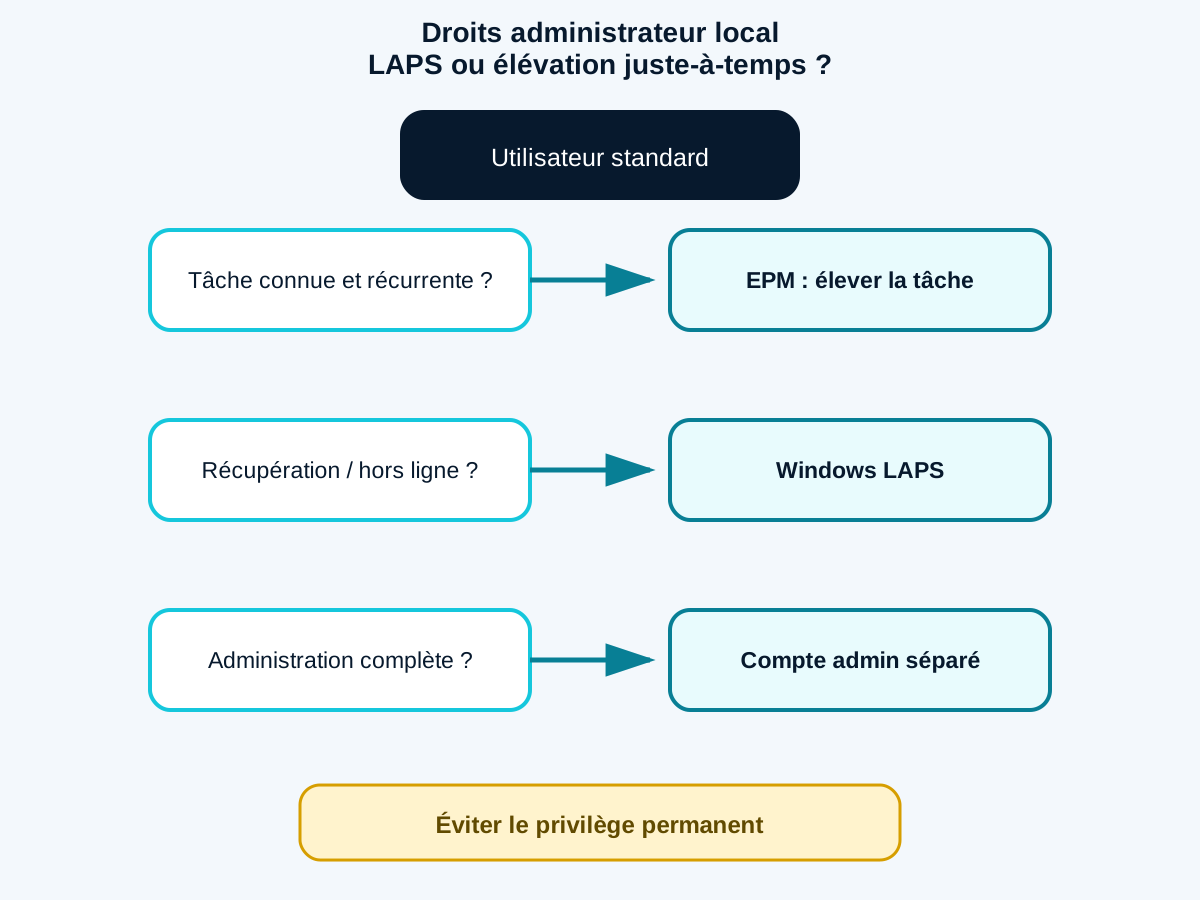
Testez avec les métiers, formez le service desk, retirez progressivement les appartenances locales et surveillez les demandes. Révisez enfin les règles et exceptions à une fréquence fixée. Pour chaque étape, conservez la décision, le résultat et le responsable. La matrice visuelle résume l’orientation : EPM pour une tâche connue, LAPS pour la récupération, compte séparé pour l’administration complète, compte permanent seulement comme exception temporaire.
Un déploiement réussi ne se mesure pas au nombre de droits retirés en une journée, mais à la capacité durable de travailler et de dépanner sans privilège inutile.
Questions fréquentes
Windows LAPS remplace-t-il EPM ?
Non. LAPS gère le mot de passe d’un compte local de récupération. EPM élève une tâche précise pour un utilisateur standard.
Faut-il supprimer tous les comptes administrateur locaux ?
Pas nécessairement. Conservez une voie de récupération maîtrisée, mais retirez les appartenances permanentes inutiles.
EPM fonctionne-t-il pour tous les types de fichiers ?
Microsoft documente l’élévation des EXE, MSI et scripts PowerShell. Les applications et dépendances doivent être testées.
Le mot de passe LAPS peut-il être donné à l’utilisateur ?
Ce n’est pas un modèle quotidien recommandé. Sa récupération doit rester contrôlée, tracée et suivie d’une rotation.
Quelle règle est la plus sûre : éditeur ou hachage ?
Le hachage est précis mais fragile aux mises à jour. L’éditeur est plus durable mais doit être limité. Le contexte détermine la combinaison.
Comment gérer un poste hors ligne ?
Prévoyez des règles disponibles hors ligne et une procédure LAPS de récupération avec vérification, ticket et rotation.
Combien de temps dure un pilote ?
Assez longtemps pour couvrir les cycles réels d’applications, les sites, les utilisateurs mobiles et au moins un scénario d’échec.
Conclusion : retirer le privilège, conserver la capacité d’agir
Le modèle cible associe utilisateur standard, élévation par tâche et récupération protégée. Commencez par les usages réels, testez les exceptions et mesurez le support. GVISION peut vous aider à cadrer un pilote avec GVISION.