Windows · Intune · Least privilege · België
Lokale beheerdersrechten: permanent account, Windows LAPS of just-in-time-elevatie?
Een beslissingsgids om permanente rechten te verwijderen zonder applicaties, support of herstel te blokkeren.
Maak onderscheid tussen het account, het wachtwoord en de taak waarvoor verhoogde rechten nodig zijn
De discussie wordt eenvoudig zodra we drie zaken van elkaar onderscheiden. Een permanent beheerdersaccount geeft een persoon of proces blijvende macht over het toestel. Windows LAPS beheert het geheim van een lokaal account en vernieuwt dit; het bepaalt niet welke applicaties een medewerker mag uitvoeren met verhoogde rechten. Endpoint Privilege Management, of EPM, laat een bepaalde taak uitvoeren met hogere rechten zonder de gebruiker aan de groep Administrators toe te voegen.
Dit onderscheid voorkomt twee veelgemaakte fouten: het LAPS-wachtwoord gebruiken als dagelijkse oplossing voor installaties, of ervan uitgaan dat EPM elk lokaal noodpad vervangt. Het eerste gebruik verspreidt een krachtig geheim en verzwakt de traceerbaarheid. Het tweede laat het team zonder oplossing wanneer het toestel niet langer correct met de cloud communiceert. Een robuuste architectuur voorziet in een normaal pad, een uitzonderingspad en een herstelpad.
Waarom verhogen permanente rechten het risico?
Een gebruiker met beheerdersrechten kan een stuurprogramma installeren, services wijzigen, beveiligingen uitschakelen en naar gevoelige locaties schrijven. Diezelfde macht is ook beschikbaar voor malware die in zijn sessie wordt uitgevoerd. Een fout of phishingaanval blijft daardoor niet beperkt tot het gebruikersprofiel: het kan het volledige systeem, andere lokale accounts en beveiligingsmechanismen beïnvloeden.
Het probleem draait niet alleen om het aantal beheerders. U moet de duur van het privilege, de identiteit die het gebruikt, de toegestane acties en de mogelijkheid om het snel in te trekken kennen. Een afzonderlijk account is al beter dan dagelijks werken met een krachtig account, maar het blijft een permanent privilege. Least privilege heeft als doel zowel de omvang als de blootstellingsduur te beperken.
Welke modellen moet u vergelijken?
In de praktijk komen vier modellen voor. Het eerste laat het dagelijkse account lid van de lokale administratorsgroep: eenvoudig, maar moeilijk te controleren. Het tweede creëert een afzonderlijk persoonlijk administratief account: betere scheiding, maar de macht blijft permanent. Het derde gebruikt Windows LAPS voor een lokaal herstelaccount waarvan het wachtwoord uniek is en wordt vernieuwd. Het vierde behoudt de gebruiker als standaardgebruiker en verhoogt de rechten van een goedgekeurde applicatie met EPM.
Het juiste resultaat is doorgaans een combinatie, niet één enkele oplossing. Terugkerende en bekende taken verlopen via een elevatieregel. Volledige administratieve interventies blijven voorbehouden aan bevoegde technici. LAPS beschermt het herstel van een geïsoleerd toestel. Permanente uitzonderingen hebben een einddatum, een eigenaar en een verantwoording.
Wat Windows LAPS wel — en niet — doet
Windows LAPS automatiseert het beheer en de back-up van een lokaal beheerderswachtwoord. Elk toestel kan een verschillend geheim krijgen, dat volgens het beleid wordt vernieuwd en door bevoegde rollen kan worden opgehaald. De Microsoft-documentatie, bijgewerkt op 16 september 2026, legt uit dat de back-up afhankelijk van het type join naar Microsoft Entra ID of Active Directory kan gaan. Een hybride toestel kiest één bestemming; het maakt niet tegelijkertijd een back-up naar beide.
LAPS vermindert het risico dat hetzelfde lokale wachtwoord over het hele IT-landschap wordt gedeeld en maakt rotatie na gebruik eenvoudiger. Het maakt van een applicatie niet automatisch een goedgekeurde taak, vervangt identiteitsbeheer niet en rechtvaardigt niet dat het wachtwoord aan de gebruiker wordt meegedeeld. Behandel het ophalen ervan als een gevoelige actie: minimale rechten, logging, procedure en rotatie na gebruik.
Microsoft geeft aan dat Windows LAPS zonder extra kosten beschikbaar is op ondersteunde Windows-platformen, terwijl bepaalde bijbehorende functies van Intune of Entra een eigen licentie vereisen. Controleer vóór de implementatie altijd de editie, versie en licentie van de tenant.
Wat just-in-time-elevatie biedt
EPM stelt een standaardgebruiker in staat om volgens een regel een uitvoerbaar bestand, een MSI-installatieprogramma of een PowerShell-script met verhoogde rechten uit te voeren. De regel kan de uitgever, het certificaat, de hash, de naam of het pad herkennen en argumenten en het gedrag van child-processen controleren. Microsoft documenteert verschillende reacties: automatische elevatie, bevestiging door de gebruiker, een door support goedgekeurde aanvraag of weigering.
De elevatie geldt voor de taak, niet voor de volledige sessie. Dit is geschikt voor een bedrijfstool, een gecontroleerde update of een terugkerende diagnostische handeling. Een te brede regel creëert echter opnieuw permanente rechten in een andere vorm. Elk bestand in een bewerkbare map of elk binair bestand dat door een zeer brede uitgever is ondertekend, toestaan kan een omzeilingsmogelijkheid creëren.
Voor EPM is een in aanmerking komende licentie vereist; de voorwaarden moeten worden gecontroleerd aan de hand van de huidige tenant en het huidige contract. Het artikel vermeldt geen prijzen, omdat de kosten afhankelijk zijn van het plan en kunnen wijzigen.
Hoe kiest u op basis van de behoefte?
De beslissing begint bij de behoefte, de frequentie en het vereiste controleniveau. Een volledige en zeldzame interventie vereist niet dezelfde oplossing als een bekende applicatie die elke week verhoogde rechten nodig heeft. De tabel vergelijkt de modellen op het vlak van reikwijdte, duur, traceerbaarheid, offlinegebruik en aanbevolen toepassing.
| Intune in België: BYOD of bedrijfstoestel, welk model kiest u? | Reikwijdte en duur | Traceerbaarheid | Beperking | Beste keuze volgens de behoefte |
|---|---|---|---|---|
| Dagelijks beheerdersaccount | Het volledige toestel, permanent | Onmiddellijk | Beperkte scheiding; hoog risico | Zeer tijdelijke uitzondering |
| Afzonderlijk adminaccount | Het volledige toestel, permanent | Goed wanneer het persoonlijk toegewezen is | De macht blijft permanent | Volledige administratie door een technicus |
| Windows LAPS | Lokaal herstelaccount | Traceerbaar ophalen en roteren | Geen elevatie van een specifieke taak | Noodherstel, offlinegebruik, herstel |
| EPM / JIT | Goedgekeurd bestand of goedgekeurde taak | Regels en rapportering | Licentie en ontwerp van de regels | Gerichte terugkerende taken |
Dagelijks beheerdersaccount
Reikwijdte en duur: Het volledige toestel, permanent
Beste keuze volgens de behoefte: Zeer tijdelijke uitzondering
Afzonderlijk adminaccount
Reikwijdte en duur: Het volledige toestel, permanent
Beste keuze volgens de behoefte: Volledige administratie door een technicus
Windows LAPS
Reikwijdte en duur: Lokaal herstelaccount
Beste keuze volgens de behoefte: Noodherstel, offlinegebruik, herstel
EPM / JIT
Reikwijdte en duur: Goedgekeurd bestand of goedgekeurde taak
Beste keuze volgens de behoefte: Gerichte terugkerende taken
De werkelijke aanvragen voor elevatie inventariseren
Verzamel vóór het verwijderen van rechten gedurende een representatieve periode de aanvragen. Classificeer ze per applicatie, uitgever, versie, locatie, bedrijfsfunctie, frequentie en gewenst resultaat. Maak onderscheid tussen een eenmalige installatie en een dagelijkse functie die onnodig beheerdersrechten vereist. Sommige applicaties kunnen als standaardgebruiker werken nadat een map, registersleutel of updatemechanisme is gecorrigeerd.
Raadpleeg de supportafdeling, buitendienstteams en applicatie-eigenaars. Situaties die op het hoofdkantoor niet zichtbaar zijn, komen vaak voor in een laboratorium, werkplaats, klaslokaal of kantoor: verouderd randapparaat, kaartlezer, update van nomenclatuur, fiscale plugin, printerstuurprogramma of diagnostische tool. Noteer ook offline situaties en aanvaardbare responstijden. De verkregen catalogus vormt de basis voor de regels en de pilot.
GVISION kan dit werk integreren in de beheer van endpoints met Microsoft Intune, met groepen, ringen en implementatiebewijzen die zijn afgestemd op de betrokken gebruikersgroepen.
Regels ontwerpen die moeilijk te omzeilen zijn
Een goede regel is beperkt, duidelijk en herzienbaar. Geef de voorkeur aan een betrouwbare uitgever of een betrouwbaar certificaat, aangevuld met het product en de versie wanneer dat volstaat. Een hash is zeer nauwkeurig, maar moet bij elke nieuwe versie worden bijgewerkt. Alleen een pad gebruiken is kwetsbaar als de gebruiker daar een bestand kan plaatsen of vervangen. Controleer argumenten, child-processen, aangeroepen bestanden en updatemechanismen.
Kies de minst permissieve reactie die verenigbaar is met de bedrijfsbehoefte. Automatische elevatie is geschikt voor een sterk gecontroleerde taak. Bevestiging met verantwoording voegt een extra controlesignaal toe. Goedkeuring door support is nuttig voor een zeldzame of risicovollere aanvraag, op voorwaarde dat de responstijd aanvaardbaar is. Een expliciete weigering beschermt tegen een onverwachte algemene regel.
Documenteer voor elke regel de eigenaar, reden, groepen, testbewijs, herzieningsdatum en verwijderingsprocedure. Een regel zonder eigenaar wordt snel een beveiligingsschuld.
Lokale rechten en identiteit met elkaar verbinden
De beveiliging van het toestel hangt ook af van de identiteit die het LAPS-geheim ophaalt of een elevatie goedkeurt. Beperk deze rollen, verplicht sterke authenticatie, scheid beheerdersaccounts en monitor het gebruik. Een technicus mag niet automatisch over alle geheimen van het volledige IT-landschap beschikken als zijn werkgebied beperkt is tot een locatie of team.
De Microsoft Entra-identiteitsbeheer helpt bij het structureren van groepen, rollen en toegangsvoorwaarden. Het doel is om elke bevoorrechte actie te koppelen aan een persoonlijke identiteit, een toestel en een context. Houd voor gedeelde accounts of procedures buiten de normale beheerkanalen een gebruiksregister bij en activeer rotatie zodra het geheim is gebruikt.
GVISION raadt ook aan om het intrekken van een rol te testen: kan een organisatie de toegang van een technicus, leverancier of gecompromitteerd account daadwerkelijk intrekken zonder de continuïteit te blokkeren?
Voorzie in storingen, offlinegebruik en herstel
Een toestel kan offline zijn, slecht gesynchroniseerd zijn of niet in staat zijn om een nieuw beleid toe te passen. Het plan moet bepalen welke EPM-regels beschikbaar blijven, hoe een supportaanvraag wordt behandeld en onder welke voorwaarden het door LAPS beheerde account wordt gebruikt. Beloof geen onmiddellijke cloudgoedkeuring op een locatie zonder betrouwbare connectiviteit.
De herstelprocedure vermeldt wie het wachtwoord mag ophalen, hoe de identiteit van de aanvrager wordt gecontroleerd, waar het ticket wordt geregistreerd, welke acties zijn toegestaan en wanneer rotatie moet worden afgedwongen. Vermijd het versturen van het geheim via een onbeheerd kanaal. Wanneer het toestel weer online komt, controleer dan de logs, de compliance-status en de uitgevoerde wijzigingen.
Test ook het negatieve scenario: wachtwoord niet beschikbaar, account uitgeschakeld, rotatie niet voltooid of technicus zonder toegang. Een niet-getest noodpad blijft slechts een veronderstelling.
In ringen uitrollen en meten
Begin met een representatief lab, vervolgens de IT-support, een kleine gebruikersgroep, een pilotlocatie en ten slotte grotere uitrolgolven. Elke ring moet zowel eenvoudige als moeilijke applicaties, vaste en mobiele toestellen en minstens één offlinegeval bevatten. Bepaal de criteria voor terugdraaien voordat u de rechten verwijdert.
Meet het percentage geslaagde taken, geblokkeerde aanvragen, verwerkingstijd, aangemaakte regels, uitzonderingen en beveiligingsincidenten. Minder tickets is niet voldoende als gebruikers de controles omzeilen. Omgekeerd kan een tijdelijke stijging van het aantal aanvragen simpelweg wijzen op behoeften die voorheen niet zichtbaar waren.
De foto van het pakket illustreert de gezamenlijke test tussen support en de business. De gebruiker bevestigt dat het werk mogelijk is; het IT-team bevestigt dat de elevatie beperkt en observeerbaar blijft.
Het service-deskproces aanpassen
Support moet vier situaties herkennen: een reeds goedgekeurde applicatie, een bekende aanvraag die validatie vereist, een behoefte aan volledige administratie en verdacht gedrag. Voorzie in een kort formulier met toestel, applicatie, actie, zakelijke urgentie en een screenshot van de fout. De analist mag niet om het persoonlijke wachtwoord vragen en mag de gebruiker niet uit gewoonte aan de groep Administrators toevoegen.
Controleer bij een goedkeuring de bron van het bestand, de handtekening, de hash indien relevant en de eigenaar binnen de business. Gebruik in noodgevallen een afzonderlijk beheerdersaccount of de LAPS-procedure, documenteer vervolgens de actie en roteer het geheim. Een gesloten ticket bevat het resultaat, de duur van het privilege en de eventuele regel die moet worden herzien.
Bereid eenvoudige boodschappen voor. Leg uit dat het verwijderen van rechten niet bedoeld is om het werk te vertragen: het vervangt permanente macht door een gecontroleerde en ondersteunde actie.
Belgische voorbeelden per sector
In een school kan EPM een educatieve tool of een gecontroleerd stuurprogramma toestaan, terwijl LAPS wordt gebruikt door de technicus die voor een geïsoleerd toestel staat. In een zorginstelling vereisen wijzigingen aan een terminal die verbonden is met een apparaat applicatieve en klinische validatie; elevatie vervangt deze governance nooit. In een kantoor kan een ondertekende fiscale update worden goedgekeurd zonder elke medewerker permanente macht te geven.
Een organisatie met meerdere locaties moet delegeren zonder het volledige IT-landschap open te stellen: groepen per regio, een gemeenschappelijke procedure en beperkte LAPS-toegang. Een beheerteam moet de goedkeuringsbewijzen en functiescheiding bewaren. Een ASBL met beperkte support zal de voorkeur geven aan eenvoudige regels, een beperkte catalogus en een duidelijk gedocumenteerd supportpad.
De omvang bepaalt niet het controleniveau. Het risico, de frequentie, de afhankelijkheid van de business en de supportcapaciteit bepalen het model.
Veelgemaakte fouten vermijden
Verwijder niet op een vrijdag alle rechten zonder inventarisatie of pilot. Maak geen regel die alles in Downloads verhoogde rechten geeft. Geef het LAPS-wachtwoord niet aan de gebruiker als gemaksoplossing. Laat een supportgoedkeuring niet zonder doelresponstijd, anders zullen teams op zoek gaan naar een omweg.
Vermijd ook gedeelde beheerdersaccounts, het ontbreken van rotatie na gebruik, uitzonderingen zonder einddatum en regels die uitsluitend op een bestandsnaam zijn gebaseerd. Ga er niet van uit dat een uitgevershandtekening voldoende is voor al zijn producten. Verwar logging ten slotte niet met preventie: een rapport maakt onderzoek mogelijk, maar een te brede regel blijft gevaarlijk.
De eindcontrole moet de gebruikerservaring, offlinewerking, herstel, intrekking en de kwaliteit van de bewijzen omvatten.
Implementatieplan in acht stappen
Begin met het definiëren van het beleid: standaardgebruiker als uitgangspunt, persoonlijke uitzonderingen en herstelcriteria. Inventariseer vervolgens accounts, lokale groepen, applicaties en taken waarvoor verhoogde rechten nodig zijn. Schakel LAPS in voor een pilotgroep, configureer de rollen voor het ophalen van wachtwoorden en controleer de rotatie. Implementeer EPM in observatiemodus en maak enkele nauwkeurige regels voor de meest voorkomende behoeften.
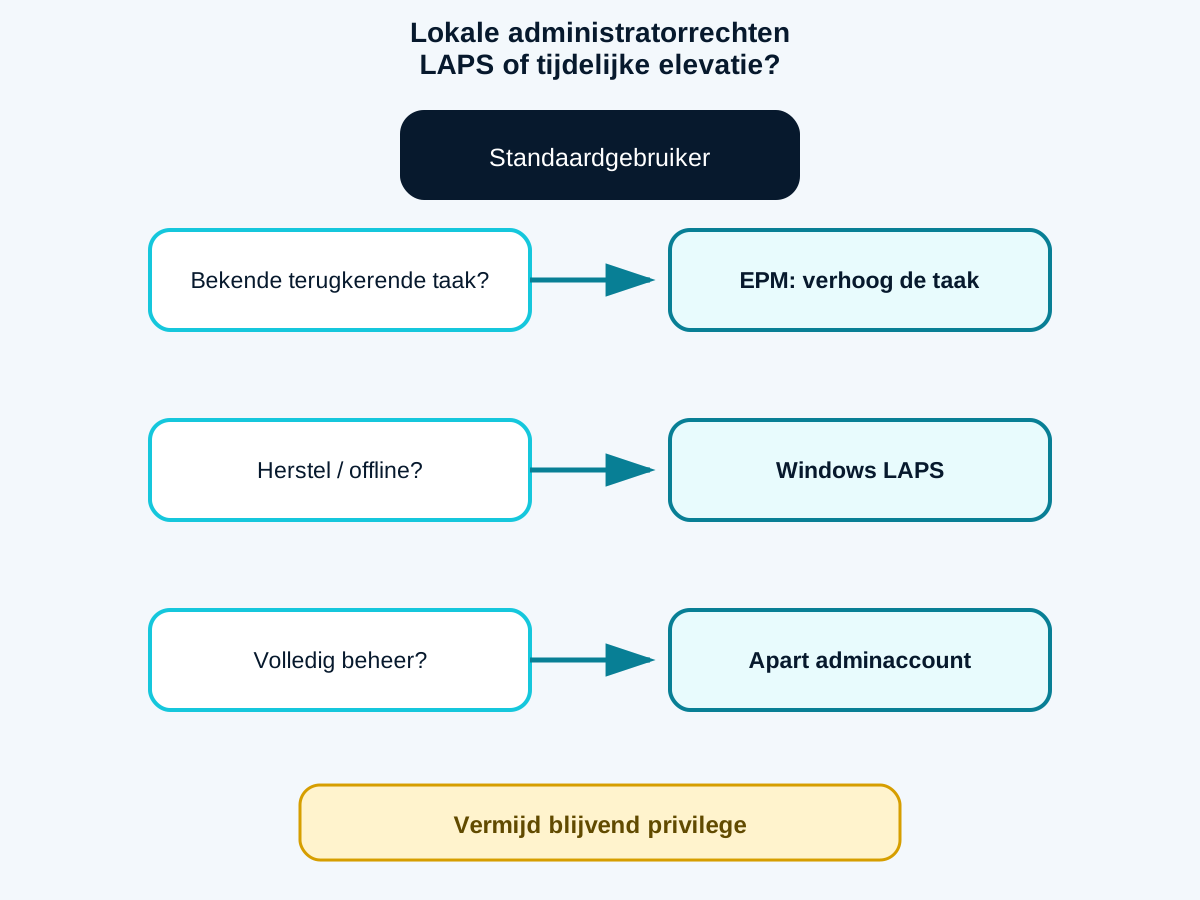
Test met de business, train de service desk, verwijder geleidelijk de lokale groepslidmaatschappen en monitor de aanvragen. Herzie ten slotte de regels en uitzonderingen volgens een vastgestelde frequentie. Bewaar voor elke stap de beslissing, het resultaat en de verantwoordelijke. De visuele matrix vat de aanpak samen: EPM voor een bekende taak, LAPS voor herstel, een afzonderlijk account voor volledige administratie en een permanent account uitsluitend als tijdelijke uitzondering.
Een succesvolle implementatie wordt niet gemeten aan de hand van het aantal rechten dat op één dag wordt verwijderd, maar aan het blijvende vermogen om te werken en problemen op te lossen zonder onnodige rechten.
Veelgestelde vragen
Vervangt Windows LAPS EPM?
Nee. LAPS beheert het wachtwoord van een lokaal herstelaccount. EPM verhoogt de rechten van een specifieke taak voor een standaardgebruiker.
Moeten alle lokale beheerdersaccounts worden verwijderd?
Niet noodzakelijk. Behoud een gecontroleerd herstelpad, maar verwijder onnodige permanente lidmaatschappen.
Werkt EPM met alle bestandstypen?
Microsoft documenteert de elevatie van EXE-, MSI- en PowerShell-scripts. Applicaties en afhankelijkheden moeten worden getest.
Mag het LAPS-wachtwoord aan de gebruiker worden gegeven?
Dit is geen aanbevolen model voor dagelijks gebruik. Het ophalen ervan moet gecontroleerd en geregistreerd blijven en gevolgd worden door rotatie.
Welke regel is veiliger: uitgever of hash?
Een hash is nauwkeurig, maar kwetsbaar bij updates. Een uitgever is duurzamer, maar moet worden beperkt. De context bepaalt de combinatie.
Hoe beheert u een offline toestel?
Voorzie in regels die offline beschikbaar zijn en een LAPS-herstelprocedure met verificatie, ticketregistratie en rotatie.
Hoe lang duurt een pilot?
Lang genoeg om de werkelijke applicatiecycli, locaties, mobiele gebruikers en minstens één foutsituatie te omvatten.
Conclusie: rechten verwijderen, maar het vermogen om te handelen behouden
Het doelmodel combineert een standaardgebruiker, elevatie per taak en beschermd herstel. Begin met de werkelijke gebruikssituaties, test de uitzonderingen en meet de support. GVISION kan u helpen om een pilot met GVISION op te zetten.