Microsoft 365 · 2026-09-17
Een beslissingsgids om samen te werken met klanten, leveranciers, beheerders en partners zonder van elke gedeelde inhoud een permanente toegang te maken.
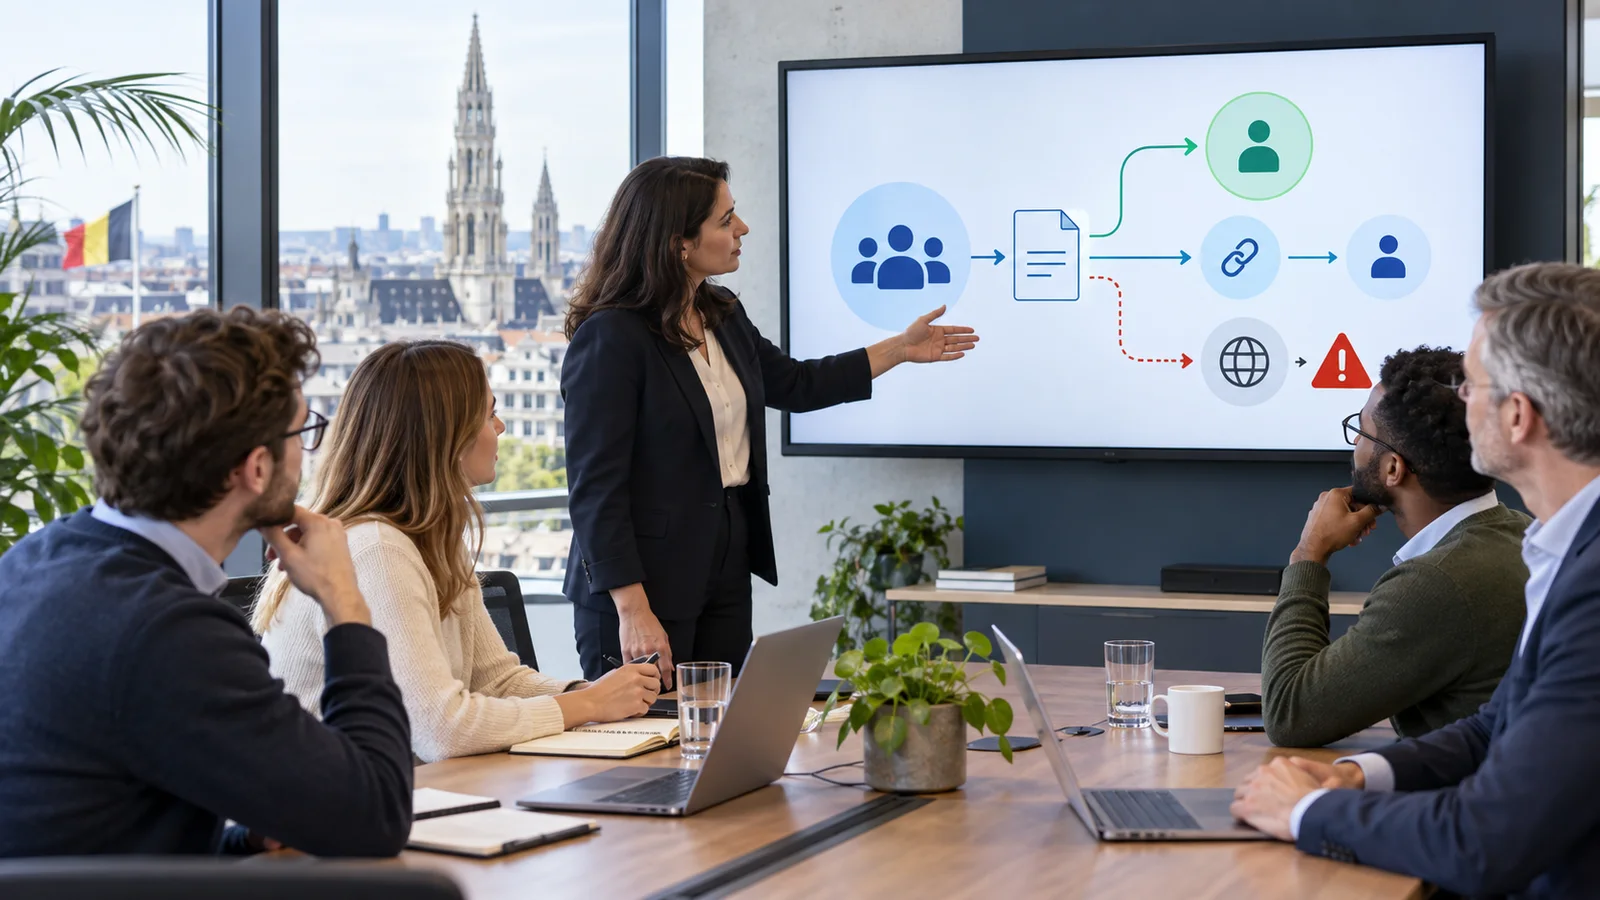
Welke modus kiest u in één minuut?
Gebruik een geauthenticeerde gast wanneer een externe persoon aan een project deelneemt, meerdere bibliotheken raadpleegt, lid wordt van een team of langdurige toegang moet behouden. Gebruik « Specifieke personen » voor een map of document dat aan bekende ontvangers wordt bezorgd zonder de volledige site open te stellen. Een link « Iedereen » is alleen geschikt als de inhoud buiten de oorspronkelijke ontvangers mag circuleren en het ontbreken van authenticatie aanvaardbaar is.
Stel vijf vragen voordat u deelt: wie moet toegang krijgen, waartoe, voor hoelang, met welke rechten en hoe wordt de toegang ingetrokken? Als een van de antwoorden ontbreekt, kies dan niet standaard voor de snelste optie. Het gemak op het moment van verzending kan maanden later leiden tot vergeten toegang, een afwezige eigenaar of een link die niet aan een persoon kan worden toegewezen.
De’Microsoft SharePoint-begeleiding van GVISION omvat de structurering van sites, bibliotheken, rechten en gebruik. Het artikel richt zich op de beslissing rond extern delen: het vormt een aanvulling op de dienstenpagina zonder een tenantanalyse te vervangen.
Welke SharePoint-mechanismen moeten worden onderscheiden?
SharePoint combineert een niveau voor het delen van de tenant, een niveau per site, site-machtigingen en links die op een bestand of map worden toegepast. Deze lagen werken samen. Een optie die in het dialoogvenster zichtbaar is, betekent niet dat ze geschikt is voor de inhoud; een ontbrekende optie kan het gevolg zijn van een strengere regel die hogerop is ingesteld.
Microsoft beschrijft vier niveaus voor extern delen van een site: alleen personen binnen de organisatie, bestaande gasten, nieuwe en bestaande gasten, en vervolgens iedereen. De tenantinstelling bepaalt het maximaal toegestane niveau. Een site kan verder worden afgesloten, maar kan dit maximum niet overschrijden. Deze relatie wordt uitgelegd in hetofficiële overzicht van extern delen in SharePoint en OneDrive, bijgewerkt op 7 mei 2026.
De soorten links beantwoorden een andere vraag. « Personen in uw organisatie » blijft intern. « Personen die al toegang hebben » geeft geen nieuw recht: de link verwijst naar inhoud waarvoor al machtigingen bestaan. « Specifieke personen » koppelt de toegang aan aangewezen adressen. « Iedereen » geeft toegang aan iedereen die de link bezit, afhankelijk van de instellingen van de tenant en site.
Hoe vergelijkt u een gast, specifieke link en anonieme link?
Vergelijk identiteitscontrole, scope, duur, samenwerking en intrekking. Een gast is niet automatisch veilig: hij kan te veel rechten krijgen en te lang actief blijven. Een specifieke link is niet automatisch tijdelijk. Een anonieme link is niet altijd verboden, maar vereist dat de inhoud geschikt is voor niet-toewijsbare verspreiding.
De tabel geeft de keuze volgens de behoefte weer. Controleer de vervaldatum en reviews.
| Criterium | B2B-gast / groep | Specifieke personen | Iedereen |
|---|---|---|---|
| Identiteit | Geauthenticeerd gastobject | Aangewezen adressen | Geen authenticatie |
| Bereik | Site, groep, bibliotheek of resources | Gericht bestand of map | Gericht bestand of map |
| Samenwerking | Duurzaam en gestructureerd | Eenmalig of beperkt | Verspreiding zonder identiteit |
| Voordeel | Centraal beheer en beleidsregels | Doorsturen volstaat niet om toegang te verlenen | Zeer eenvoudige toegang |
| Beperking | Levenscyclus te beheren | Kan te lang actief blijven | Doorstuurbare link en beperkte toewijsbaarheid |
| Gebruiksscenario's | Project, partner, adviesraad | Verzameling of overdracht aan bekende ontvangers | Publieke of niet-gevoelige inhoud |
| Beste keuze volgens de behoefte | Doorlopende relatie | Benoemde personen | Bewust open verspreiding |
B2B-gast / groep
- Identiteit
- Geauthenticeerd gastobject
- Bereik
- Site, groep, bibliotheek of resources
- Samenwerking
- Duurzaam en gestructureerd
- Voordeel
- Centraal beheer en beleidsregels
- Beperking
- Levenscyclus te beheren
- Gebruiksscenario's
- Project, partner, adviesraad
- Beste keuze volgens de behoefte
- Doorlopende relatie
Specifieke personen
- Identiteit
- Aangewezen adressen
- Bereik
- Gericht bestand of map
- Samenwerking
- Eenmalig of beperkt
- Voordeel
- Doorsturen volstaat niet om toegang te verlenen
- Beperking
- Kan te lang actief blijven
- Gebruiksscenario's
- Verzameling of overdracht aan bekende ontvangers
- Beste keuze volgens de behoefte
- Benoemde personen
Iedereen
- Identiteit
- Geen authenticatie
- Bereik
- Gericht bestand of map
- Samenwerking
- Verspreiding zonder identiteit
- Voordeel
- Zeer eenvoudige toegang
- Beperking
- Doorstuurbare link en beperkte toewijsbaarheid
- Gebruiksscenario's
- Publieke of niet-gevoelige inhoud
- Beste keuze volgens de behoefte
- Bewust open verspreiding
Waarom is de scope belangrijker dan de knop?
Toegang tot een site, bibliotheek, map en bestand hebben niet dezelfde reikwijdte. Voor voortdurende samenwerking is een afzonderlijke site of bibliotheek vaak overzichtelijker dan een opeenstapeling van uitzonderingen op mappen. Voor een eenmalige uitwisseling kan een link naar een bestand volstaan. Vermijd het delen van de volledige site alleen omdat meerdere documenten verspreid zijn.
Het doorbreken van machtigingsovererving kan een geïsoleerd geval oplossen, maar maakt governance moeilijker wanneer uitzonderingen zich opstapelen. Breng de ruimtes waar externen toegang krijgen in kaart en scheid ze van gevoelige interne inhoud. Een projectsite met aangewezen eigenaars, eenvoudige groepen en een einddatum zal doorgaans eenvoudiger te beoordelen zijn dan een groot intranet met tientallen unieke deelacties.
De business owner bepaalt wie nog toegang nodig heeft; IT bepaalt de veiligheidskaders en zorgt voor zichtbaarheid.
Wanneer gebruikt u « Specifieke personen »?
Deze link is geschikt wanneer een bestand of map toegankelijk moet zijn voor een bekende lijst. Zelfs als het bericht wordt doorgestuurd, zouden alleen de voor de link geautoriseerde personen deze moeten kunnen gebruiken. De ontvanger moet zijn identiteit aantonen via zijn account of de door de tenant aangeboden methode. Dit vermindert het risico van eenvoudig doorsturen, maar vervangt niet de controle van de juiste ontvanger en inhoud.
Gebruik dit voor het bezorgen van documenten aan een klant, raadpleging door enkele leveranciers of een kort werkdossier waarvoor geen lidmaatschap van een site nodig is. Geef standaard alleen leesrechten; verleen bewerkingsrechten alleen wanneer het proces dat vereist. Gebruik een specifieke link niet als stille vervanging voor een projectruimte die een jaar zal blijven bestaan.
Stel een reviewdatum vast. Als de ontvanger van adres verandert of zijn organisatie verlaat, beoordeel de toegang opnieuw.
Wanneer maakt u een Microsoft Entra B2B-gast aan?
Een gast is geschikt voor een duurzame en identificeerbare relatie: consultant, bestuursraad, projectleverancier, partner of dienstverlener die lid wordt van een groep, site of meerdere resources. Microsoft Entra B2B creëert in de tenant een extern gebruikersobject en stelt de partner in staat zijn eigen identiteit te gebruiken. Dit object kan aan groepen worden toegevoegd, aan beleidsregels worden onderworpen en centraal worden verwijderd.
De documentatie Microsoft Entra B2B, bijgewerkt op 25 april 2026, verduidelijkt dat de hostorganisatie de controle over haar gegevens behoudt terwijl de partner zijn eigen aanmeldgegevens gebruikt. De documentatie onderscheidt instellingen voor externe samenwerking, die uitnodigingen beheren, van cross-tenant-instellingen, die authenticatie tussen organisaties regelen.
De GVISION-pagina over identiteitsbeheer met Microsoft Entra biedt de context rond identiteit en toegang. Voeg de gast in SharePoint toe aan een groep die overeenkomt met zijn rol in plaats van willekeurig machtigingen toe te kennen. Wijs een sponsor of eigenaar, een einddatum en een procedure aan voor wanneer de relatie verandert.
Wanneer is een link « Iedereen » aanvaardbaar?
Een link « Iedereen » vereist geen authenticatie. Iedereen die de link ontvangt, kan deze gebruiken zolang hij geldig blijft en de regel dit toestaat. Hij is daarom niet geschikt voor gevoelige persoonsgegevens, vertrouwelijke contracten, beveiligingsplannen of informatie waarbij elke lezer moet worden geïdentificeerd.
Hij kan nuttig zijn voor een openbare brochure, een groot bestand voor brede verspreiding, een reeds openbaar document of een tijdelijke opslag waarvan een lek geen aanzienlijke schade veroorzaakt. Beperk de link indien mogelijk tot lezen, stel een vervaldatum in als de functie beschikbaar is en vermijd downloaden of bewerken wanneer deze beperkingen aan de behoefte voldoen. De exacte beschikbaarheid van opties varieert volgens de configuratie.
De redenering moet worden gedocumenteerd: niet-gevoelige inhoud, verwachte verspreiding, korte duur, eigenaar en vervangend kanaal. Als u moet weten wie het document heeft geraadpleegd, is een anonieme link het verkeerde mechanisme. Kies dan voor geïdentificeerde ontvangers.
Hoe authenticeert de externe gebruiker zich?
Een partner met een professioneel Microsoft Entra-account gebruikt doorgaans zijn oorspronkelijke identiteit. Een ontvanger zonder compatibele methode kan een eenmalige code gebruiken die per e-mail wordt verzonden wanneer deze functie is ingeschakeld. Microsoft geeft aan dat eenmalige authenticatie via e-mail standaard is ingeschakeld voor nieuwe tenants en tenants waar deze functie niet expliciet is uitgeschakeld.
De officiële documentatie over de eenmalige code vermeldt dat de code dertig minuten geldig is en dat de sessie na vierentwintig uur verloopt. Dit mechanisme is een authenticatiemethode voor een B2B-gast; het maakt van een link « Iedereen » geen geïdentificeerde link. Verwar de aanmeldingservaring dus niet met de reikwijdte van de autorisatie.
Test de uitnodiging met een echte externe account, een persoonlijk adres en een partner die door een andere organisatie wordt beheerd. Controleer ook de regels voor voorwaardelijke toegang: een te strenge vereiste kan de partner blokkeren, terwijl een te brede uitzondering de bescherming van alle resources kan verzwakken.
Hoe combineert u MFA, voorwaardelijke toegang en apparaten?
Beleidsregels voor voorwaardelijke toegang kunnen multifactorauthenticatie voor gasten vereisen en sessies beperken. Voor samenwerking met een bekende Microsoft Entra-organisatie kunnen cross-tenant-instellingen bepalen of bepaalde claims van de oorspronkelijke tenant worden vertrouwd. De keuze hangt af van het risico, de partner en de betrokken resources.
Ga er niet van uit dat een extern apparaat door uw organisatie wordt beheerd. Voor gevoelige gegevens onderzoekt u sessiebeperkingen, webtoegang, downloads en toegestane applicaties. Test de ervaring op een beheerd werkstation, een persoonlijk apparaat en een privébrowser. Een technisch correcte maar onbegrijpelijke regel leidt tot omzeilingen via e-mail of persoonlijke opslag.
Pas het beleid toe op de juiste scope en test elke wijziging met pilotgebruikers.
Hoe classificeert u documenten voordat u ze deelt?
De beslissing om te delen moet voortkomen uit de gevoeligheid. Maak bijvoorbeeld begrijpelijke categorieën: openbaar, intern, vertrouwelijk en zeer beperkt, en koppel aan elk niveau toegestane methoden. De naam is minder belangrijk dan het vermogen van gebruikers om een document te herkennen en de regel toe te passen zonder een handleiding van dertig pagina’s te raadplegen.
Persoonsgegevens blijven onderworpen aan de beginselen van de AVG, waaronder doelbinding, dataminimalisatie, juistheid, beperkte bewaartermijn en beveiliging. Delen met een leverancier ontslaat u niet van de verplichting om zijn rol, behoefte, duur en maatregelen te bepalen. De officiële verordening blijft de juridische bron; voor gevoelige gevallen is de DPO of bevoegde adviseur nodig.
Vertrouw niet uitsluitend op de bestandsnaam. De bibliotheek, site, eigenaars en labels moeten hetzelfde beleid weerspiegelen. Scheid bij een gemengde set het deelbare document van de map met interne notities, identiteitsdocumenten of werkversies.
Wie mag delen en wie moet de toegangen controleren?
De tenant bepaalt wie externe personen mag uitnodigen; de site kan de personen die mogen delen verder beperken. Een organisatie kan het openen van nieuwe gastaccounts bijvoorbeeld voorbehouden aan eigenaars en leden wel toestaan om met bestaande gasten te delen. De juiste delegatie hangt af van het aantal sites, het maturiteitsniveau en de beschikbare support.
Benoem minstens twee eigenaars per externe site. De business owner valideert de behoefte en de leden; IT onderhoudt de regels, rapporten en mechanismen. Voorzie in de vervanging van een eigenaar die de organisatie verlaat. Sites zonder eigenaar moeten volgens een vastgelegde procedure worden opgeschort, opnieuw toegewezen of gearchiveerd.
Train gebruikers om de link, rechten en duur te kiezen en vervolgens de toegang in te trekken.
Hoe organiseert u vervaldatums en reviews?
Elke externe toegang zou een eindmoment moeten hebben: projectdatum, contractuele deadline, oplevering of periodieke review. Technische vervaldatum helpt, maar weet niet of de bedrijfsbehoefte blijft bestaan. Bij een review moet de eigenaar de toegang bevestigen, intrekken of verlengen met een eenvoudige motivatie.
Segmenteer reviews per site en eigenaar. Begin met anonieme links, sites die openstaan voor nieuwe gasten, inactieve gebruikers en ruimtes zonder eigenaar. Verwijder niet blindelings: sommige mappen ondersteunen een verplichting of actieve relatie. Bied voldoende context om te beslissen en registreer vervolgens de actie.
Meet ingetrokken, verlengde en onbeantwoorde toegangen. Gevoeligheid, omvang en het ontbreken van een eigenaar zijn belangrijker dan het aantal links.
Hoe test u de configuratie vóór algemene uitrol?
Maak een pilotsite zonder echte gegevens en test de vier deelniveaus, de verschillende links, lezen, bewerken, vervaldatum, doorsturen van een bericht, intrekking en wijziging van eigenaar. Gebruik externe accounts met verschillende identiteitstypes. Controleer wat de ontvanger ziet en wat de beheerder kan terugvinden.
Test ook fouten: uitnodiging naar het verkeerde adres, partner geblokkeerd door een beleidsregel, verboden domein, reeds bestaande gast, verlopen link, verplaatst bestand en ontbrekende eigenaar. Het verwachte resultaat moet vóór de test worden vastgelegd. Een screenshot of logboek maakt het mogelijk het gedrag te bewijzen in plaats van op herinneringen te vertrouwen.
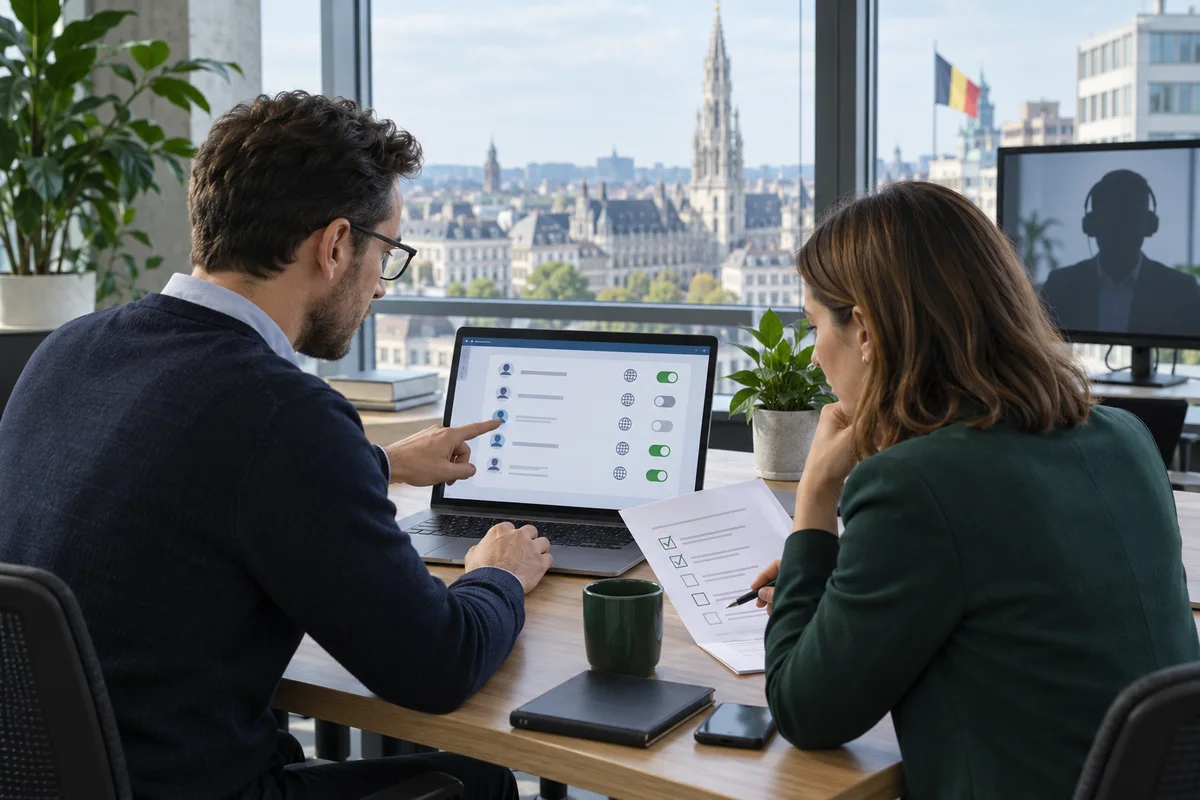
De onderstaande visualisatie toont een minimaal beslissingspad. GVISION raadt aan eerst een site en een businessgroep te testen en daarna uit te breiden na validatie van de regels, helpteksten en procedures voor intrekking.

Welke Belgische scenario’s illustreren de keuzes?
Een kantoor deelt een verzamelmap met een geïdentificeerde klant: « Specifieke personen » en einddatum. Een school opent een projectruimte voor een dienstverlener gedurende een trimester: B2B-gast in een toegewezen groep. Een vzw verspreidt een reeds openbaar rapport: een anonieme link met beperkte duur kan aanvaardbaar zijn als de organisatie eenvoudige verspreiding wenst.
Een groep met meerdere vestigingen wisselt plannen uit met verschillende aannemers: afzonderlijke externe site, groepen per lot en interne eigenaars. Een zorginstelling verstuurt een document met persoonsgegevens: geïdentificeerde ontvangers, minimale scope en validatie van het verwerkingskader. Een overheidsdienst publiceert een blanco sjabloon: een openbaar kanaal in plaats van een samenwerkingslink die onbeperkt wordt onderhouden.
De partnerstatus rechtvaardigt geen toegang tot alle resources.
Welke fouten moeten worden vermeden?
Vermijd de link « Iedereen » die uit gewoonte wordt gebruikt, bewerkingsrechten zonder noodzaak, een gast die rechtstreeks aan meerdere resources wordt toegevoegd, sites zonder eigenaar, opeenvolgende uitzonderingen op machtigingen en gedeelde toegang zonder einddatum. Beschouw een e-mailadres niet als voldoende bewijs voor elke gevoelige actie.
Maak de tenant niet volledig permissief om een blokkering op één site op te lossen. Verwar « personen die al toegang hebben » niet met een nieuwe autorisatie. Deel geen bovenliggende map wanneer slechts één bestand nodig is. Laat een authenticatiefout gebruikers niet naar hun persoonlijke e-mail of opslag sturen.
Start ten slotte geen review zonder beslissingsbevoegdheid. Geef eigenaars de naam van de site, de resource, de ontvanger, het linktype, de laatst beschikbare activiteit en de gevolgen van intrekking.
Veelgestelde vragen
Heeft een gast een Microsoft 365-licentie nodig?
Niet noodzakelijk om toegang te krijgen tot gedeelde inhoud. De vereiste licenties en functies hangen echter af van de gebruikte diensten, beleidsregels en mogelijkheden.
Kan een link « Specifieke personen » worden doorgestuurd?
Het bericht kan worden doorgestuurd, maar alleen de geautoriseerde ontvangers zouden na verificatie toegang tot de inhoud mogen krijgen.
Is de link « Iedereen » altijd verboden?
Nee, maar hij is niet geschikt voor inhoud waarvoor identiteit, vertrouwelijkheid of individuele traceerbaarheid vereist is. Gebruik hem voor niet-gevoelige inhoud en met een gecontroleerde duur.
Wat is het verschil tussen een gast en een specifieke link?
Een gast is een beheerbaar identiteitsobject in Entra en kan deel uitmaken van groepen. Een specifieke link verleent benoemde personen toegang tot een bepaalde resource.
Kan MFA aan gasten worden opgelegd?
Ja, beleidsregels voor voorwaardelijke toegang kunnen op gasten worden toegepast. Ze moeten worden getest met de partneridentiteiten die daadwerkelijk worden gebruikt.
Wat gebeurt er wanneer een eigenaar het bedrijf verlaat?
Een tweede eigenaar moet de review kunnen overnemen. Zonder vervanging moet de site volgens de procedure opnieuw worden toegewezen, opgeschort of gearchiveerd.
Hoe vaak moeten toegangen worden gecontroleerd?
Er bestaat geen universele frequentie. Gebruik de projectdeadline en het risico van de inhoud, met frequentere reviews voor gevoelige ruimtes.