Het korte antwoord
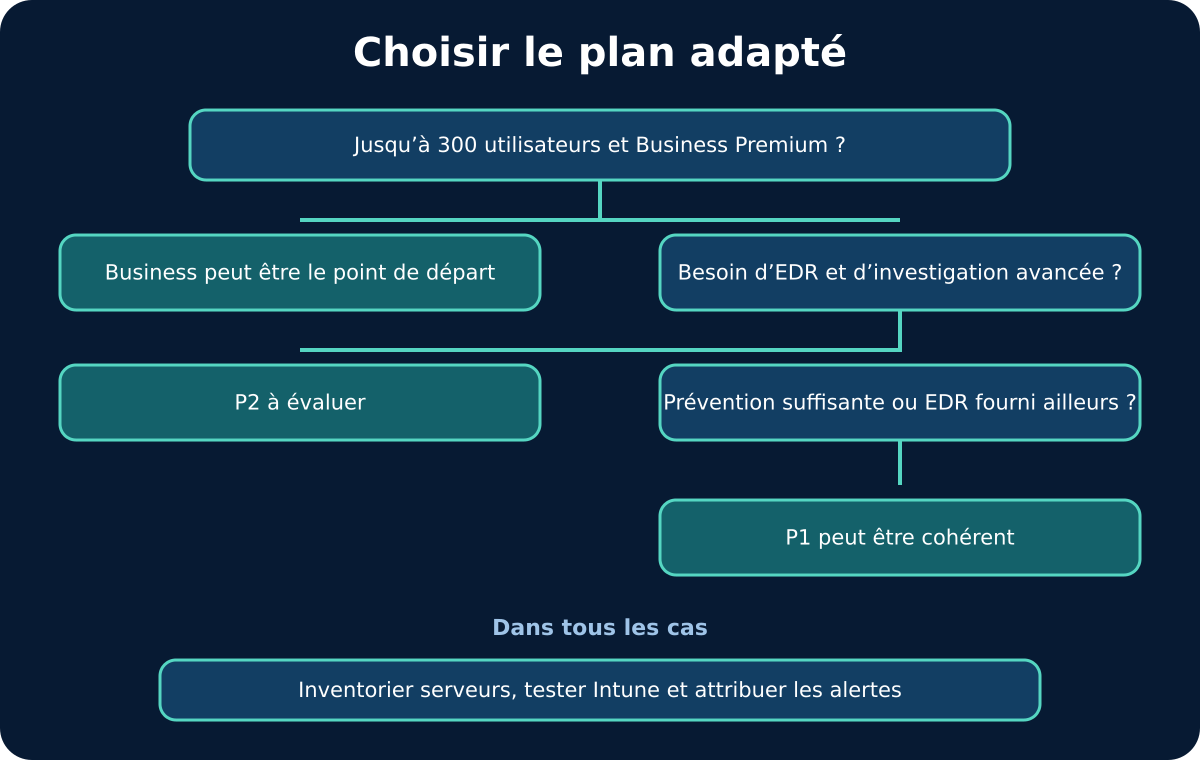
Defender for Business is vaak geschikt voor in aanmerking komende organisaties met maximaal 300 gebruikers die preventie, EDR en geautomatiseerd herstel in een vereenvoudigd aanbod willen. Defender for Endpoint P1 richt zich op preventie en systeemverharding; P2 voegt EDR, geautomatiseerd onderzoek, kwetsbaarheidsbeheer en geavanceerde functies toe. De juiste keuze hangt ook af van de servers, reeds aanwezige licenties en het team dat de meldingen kan behandelen.
- Business: vereenvoudigd bereik, maximaal 300 gebruikers, met EDR en automatisering.
- P1: preventie en beperking van het aanvalsoppervlak, zonder volledige EDR.
- P2: geavanceerde detectie, onderzoek en respons voor meer volwassen beveiligingsactiviteiten.
- Servers, Intune-beheer en menselijke afhandeling van meldingen moeten afzonderlijk worden gebudgetteerd.
Welke keuze moet u werkelijk maken?
De keuze gaat over meer dan drie licenties: ze combineert een preventieniveau, een detectiecapaciteit, een beheermodel en een werkelijk apparatenpark.
Begin met de incidenten die de organisatie moet kunnen voorkomen, waarnemen en behandelen. Een moderne antivirus blokkeert bekende bedreigingen en verkleint het aanvalsoppervlak; een EDR bewaart en correleert meer signalen om verdacht gedrag te onderzoeken. Geautomatiseerd onderzoek kan vervolgens een melding analyseren en, afhankelijk van de configuratie, herstelacties voorstellen of uitvoeren. Als niemand de wachtrij bewaakt, incidenten beoordeelt en beslist een machine te isoleren, creëert de aankoop van de functie op zichzelf geen responscapaciteit.
Breng daarna gebruikers, werkstations, mobiele apparaten en servers, besturingssystemen, locaties en verantwoordelijkheden in kaart. De GVISION-pagina over XDR/MDR-bescherming van endpoints illustreert de operationele stap na de keuze van een technologie: signalen samenbrengen, meldingen behandelen en de respons organiseren. Dit artikel blijft een Microsoft-vergelijking en veronderstelt niet dat één oplossing voor elke omgeving geschikt is.
Wat dekken Business, P1 en P2?
Business combineert de preventie van P1 en bepaalde functies van P2 in een geoptimaliseerde ervaring; P1 verhardt en beschermt; P2 voegt geavanceerd onderzoek en respons toe.
Volgens de overzicht van Microsoft Defender for Business, bijgewerkt op 20 januari 2026, is Business ontworpen voor organisaties met maximaal 300 gebruikers. Het is afzonderlijk verkrijgbaar of inbegrepen in Microsoft 365 Business Premium. Het omvat beveiliging van de volgende generatie, beperking van het aanvalsoppervlak, geoptimaliseerde EDR, geautomatiseerd onderzoek en herstel, en kernfuncties voor kwetsbaarheidsbeheer. Het doel is een geavanceerd pakket bruikbaar te maken met een eenvoudigere configuratie.
De officiële servicebeschrijving van Microsoft Defender, bijgewerkt op 22 mei 2026, beschrijft P1 als de preventiebasis: antimalware van de volgende generatie, regels voor beperking van het aanvalsoppervlak, apparaatbeheer, firewall, netwerkbeveiliging en toepassingsbeheer. P2 voegt onder meer EDR, geautomatiseerd onderzoek en herstel, kwetsbaarheidsbeheer, dreigingsanalyses, diepgaande analyses en Microsoft Threat Experts toe. P2 betekent dus niet gewoon 'meer blokkeren': het biedt meer hulpmiddelen voor onderzoekswerk.
Hoe vergelijkt u mogelijkheden zonder te kort door de bocht te gaan?
De tabel toont dat geen enkel abonnement altijd wint: P1 kan volstaan voor een preventieve strategie, Business combineert eenvoud en EDR, en P2 is bedoeld voor geavanceerd beheer.
Lees elke rij in de context van licenties en beheer. Een organisatie die al Microsoft 365 Business Premium heeft, kan voor in aanmerking komende gebruikers toegang tot Business hebben zonder aparte aankoop, maar moet de dienst nog steeds uitrollen, configureren, testen en bewaken. Een organisatie met E3 kan afhankelijk van haar contract over P1 beschikken en bepalen of het risico en de responscapaciteit P2 rechtvaardigen. Productnamen en inbegrepen onderdelen kunnen veranderen: controleer het licentieportaal en de Microsoft-voorwaarden op het moment van aankoop.
Kosten staan niet in deze tabel, omdat ze afhangen van het programma, het land, de verbintenis, kortingen, basislicenties en servers. Vergelijk de totale kosten: licenties, administratie, onboarding, meldingsbeheer, SIEM/SOC-integratie, bewaring, opleiding en incidentafhandeling. Een geavanceerde functie zonder processen kan meer kosten dan ze beschermt; een minimale licentie zonder voldoende zichtbaarheid kan de detectie vertragen.
| Criterium | Defender for Business | Endpoint P1 | Endpoint P2 |
|---|---|---|---|
| Doelgroep | Organisaties met maximaal 300 gebruikers | Organisaties met preventiebehoeften op ondernemingsniveau | Organisaties met geavanceerde detectie- en responsactiviteiten |
| Beveiliging van de volgende generatie | Ja | Ja | Ja |
| Beperking van het aanvalsoppervlak | Ja | Ja | Ja |
| EDR | Ja, geoptimaliseerde ervaring | Nee, geen volledige EDR | Ja, geavanceerde mogelijkheden |
| Geautomatiseerd onderzoek en herstel | Ja | Nee | Ja |
| Kwetsbaarheidsbeheer | Kernfuncties | Niet vermeld als P1-mogelijkheid | Geavanceerde functies |
| Advanced Hunting | Niet vermeld in de Microsoft-vergelijking | Nee | Ja, gegevens en bewaring van zes maanden volgens Microsoft |
| Configuratie | Vereenvoudigd, Intune-integratie mogelijk | Aangestuurd door tools voor grote ondernemingen | Aangestuurd door tools voor grote ondernemingen en het SOC |
| Platformoverschrijdend | Windows, macOS, Linux, Android, iOS volgens vereisten | Hetzelfde platform, mogelijkheden volgens abonnement en OS | Hetzelfde platform, mogelijkheden volgens abonnement en OS |
| Servers | Aanvullende serverlicentie vereist | Afzonderlijke serverlicentie volgens scenario | Afzonderlijke serverlicentie volgens scenario |
| Belangrijkste beperking | Grens van 300 gebruikers en vereenvoudigde ervaring | Geen volledige EDR | Meer functies om te gebruiken en te beheren |
| De beste keuze volgens de behoefte | In aanmerking komend team dat vereenvoudigde EDR en automatisering wil | Microsoft-preventie met een andere detectievoorziening | Organisatie die geavanceerd onderzoek, hunting en respons nodig heeft |
Wat verandert de limiet van 300 gebruikers?
De limiet van 300 gebruikers is een positioneringsvoorwaarde van Defender for Business; daarboven verwijst Microsoft naar de ondernemingsaanbiedingen P1 of P2.
De FAQ Microsoft Defender for Business, bijgewerkt op 7 augustus 2026, bevestigt dat het aanbod bedoeld is voor maximaal 300 gebruikers en beveelt daarboven de ondernemingsaanbiedingen aan. Tel niet alleen apparaten: documenteer de identiteiten waaraan een licentie moet worden toegewezen, externe medewerkers, verboden gedeelde accounts, dochterondernemingen en geplande ontwikkelingen. Een organisatie met 285 personen die een bedrijf overneemt, mag geen architectuur bouwen die onmogelijk kan meegroeien.
Let op bij gemengde omgevingen. Microsoft geeft aan dat een tenant met zowel Defender for Business- als Defender for Endpoint P2-licenties standaard de Business-ervaring gebruikt. Om naar P2 over te schakelen, moeten alle betrokken gebruikers een licentie krijgen en moet contact worden opgenomen met Microsoft-ondersteuning. Dit gedrag maakt een gedeeltelijke overgang ingewikkelder dan alleen licenties toevoegen. Valideer daarom de co-existentie, gebruiksrechten en werkelijke ervaring voordat u tekent of migreert.
Wie moet de meldingen behandelen?
Een EDR-licentie vervangt niet de rollen, werkuren en beslissingen die nodig zijn om een incident te beoordelen en in te dammen.
Duid een consoleverantwoordelijke, een vervanger en een escalatieketen aan. Bepaal wat dagelijks wordt gecontroleerd, de prioriteit van meldingen, de triagetijd, de voorwaarden om een werkstation te isoleren en hoe de bedrijfsverantwoordelijke wordt bereikt. Een school, ziekenhuis, overheid of industriële groep aanvaardt niet altijd dezelfde automatische maatregel. Het beveiligingsteam moet de gevolgen van isolatie, quarantaine of blokkering voor de werking kennen.
P2 levert meer materiaal voor onderzoek, maar dat moet worden geïnterpreteerd. Business vereenvoudigt sommige weergaven en automatiseringen, wat een klein team helpt zonder de behoefte aan governance weg te nemen. P1 kan passend zijn wanneer een andere tool of dienst detectie en respons levert. Vergelijk daarom ook het interne SOC, de dienstverlener, de dekkingsuren, bewijsverzameling, meldingen en oefeningen. De beslissing betreft een sociaal-technisch systeem, geen vakje in een tabel.
Hoe gaat u om met werkstations, mobiele apparaten en servers?
Inventariseer elk besturingssysteem en elke server: ondersteuning voor meerdere platformen bestaat, maar onboarding, functies en licenties verschillen.
Microsoft presenteert Defender for Endpoint als een platform voor Windows, macOS, Linux, Android en iOS in zijn documentatie bijgewerkt op 28 juli 2026. Dit betekent niet dat elke functie overal identiek is. Controleer ondersteunde versies, vereisten, agent, passieve of actieve modus, toepassingsexclusies, connectiviteit en hoe elk apparaattype in het portaal verschijnt. Neem ook apparaten buiten kantoor en zelden verbonden apparaten op in de test.
Servers vereisen aparte aandacht. Microsoft verduidelijkt dat hun bescherming een aanvullende serverlicentie of een passend Defender for Servers-aanbod vereist, afhankelijk van de architectuur. Inventariseer fysieke hosts, virtuele machines, oudere systemen en door derden beheerde servers. Pas een werkstationbeleid niet blind toe op een productieserver. Laat uitsluitingen, onderhoudsvensters, prestaties en terugkeerprocedures valideren door de toepassingseigenaar.
Welke rol speelt Microsoft Intune?
Intune vergemakkelijkt de onboarding en het beleid voor eindapparaten, maar compliance, beveiligingsconfiguratie en incidentrespons moeten worden gescheiden.
De configuratieprocedure voor Defender for Business beschrijft een wizard, rollen, meldingen, Windows-onboarding en integratie met Intune. De FAQ verduidelijkt ook dat aangepaste ASR-regels Intune vereisen. In een Microsoft 365-omgeving kan endpointbeheer met Microsoft Intune dus als uitrol- en controlelaag dienen. Controleer wel welke autoriteit elke instelling beheert om twee tegenstrijdige beleidsregels te vermijden.
Bouw een duidelijke hiërarchie op: pilotgroepen, basisbeleid, tijdelijke uitzonderingen, eigenaars en vervaldatum. Maak van een toepassingsuitzondering geen algemene uitsluiting. Test regels voor het verkleinen van het aanvalsoppervlak in auditmodus wanneer observatie mogelijk is, en meet vóór inschakeling welke toepassingen worden geraakt. Controleer ten slotte of apparaten daadwerkelijk zijn onboarded, actief en bijgewerkt zijn en bij de juiste groep horen; beleidstoewijzing bewijst geen toepassing.
Met welke gegevens en AVG-regels moet u rekening houden?
Verzamel de signalen die nodig zijn voor beveiliging, beperk toegang en documenteer doel, bewaartermijn en toezicht op werknemers.
Een EDR verwerkt technische informatie over apparaten, processen, bestanden, verbindingen en soms gebruikers. De5 van de AVG vereist onder meer doelbinding, minimale gegevensverwerking, juistheid, opslagbeperking en beveiliging. Betrek IT, beveiliging, DPO, HR en sociaal overleg waar van toepassing. Documenteer doeleinden, gegevenscategorieën, ontvangers, bewaartermijn, doorgiften, toegangsrechten en gebruiksregels bij een onderzoek.
P2 biedt volgens de Microsoft-tabel gegevens voor geavanceerde opsporing en een bewaartermijn van zes maanden voor die mogelijkheid; de vergelijking kent die bewaring niet toe aan Business. Kies een termijn niet alleen omdat deze beschikbaar is. Koppel hem aan onderzoeksscenario's, verplichtingen, SIEM en budget. Beperk toegang tot zoekfuncties, log beheerdersacties en scheid cyberbeveiliging van algemene productiviteitscontrole.
Hoe voert u een nuttige pilot uit?
Een pilot moet onboarding, preventie, meldingen, escalatie en herstel op representatieve apparaten aantonen.
Begin met een betrouwbare inventaris en een beperkte groep met verschillende profielen: kantoor, telewerk, werkstation met bedrijfstoepassing, Mac of Linux indien aanwezig, mobiel apparaat en aparte testserver. Leg de beginsituatie, bestaande antivirus, uitsluitingen en netwerkafhankelijkheden vast. Configureer rollen, meldingen en groepen vóór de onboarding. Gebruik onschadelijke tests die Microsoft documenteert of uw interne procedure; simuleer nooit zonder toestemming een aanval in productie.
Meet vervolgens dekking, sensorstatus, fout-positieven, triagetijd en effect op toepassingen. Laat een melding van begin tot einde behandelen: ontvangst, verrijking, beslissing, communicatie, herstel en afsluiting. De volgende illustratie herinnert eraan dat de pilot tools en mensen moet combineren. Breid uit in ringen, met een stopcriterium en terugkeerprocedure. Houd een uitzonderingenregister en een formele beslissing over de gekozen licentie bij.
Welke Belgische scenario's helpen bij de beslissing?
De omvang bepaalt mee de geschiktheid, maar kriticiteit, apparaten, werktijden en responscapaciteit bepalen welk niveau werkelijk nuttig is.
Een dienstverlener met 120 medewerkers die al Microsoft 365 Business Premium gebruikt, kan Defender for Business verkiezen en vervolgens investeren in onboarding, beleid en monitoring. Een vereniging met 70 mensen en weinig IT-capaciteit kan hetzelfde kiezen, maar de triage aan een partner uitbesteden. Een bedrijf met 450 gebruikers op E3 kan P1 behouden als een ander systeem EDR levert, of P2 evalueren om onderzoek te bundelen. In elk geval komt de inventaris van bestaande licenties vóór de prijsvergelijking.
Een groep met meerdere vestigingen en 24/7-productie moet isolatie en uitsluitingen op industriële werkstations testen. Een zorginstelling zal continuïteit, traceerbaarheid en functiescheiding vooropstellen. Een overheid moet mogelijk aankoopprocedures, bevoegdheden en wachtdiensten integreren. Een internationale onderneming controleert tenantgovernance, regio's en SOC. Deze voorbeelden schrijven geen licentie voor: ze tonen waarom de operationele context een keuze op basis van alleen gebruikersaantallen kan omkeren.
Welke fouten moet u vermijden?
De duurste fouten zijn kiezen op prijs alleen, servers vergeten, licenties zonder test combineren en meldingen zonder verantwoordelijke laten.
Verwar ook een in Intune ingeschreven apparaat niet met een correct in Defender onboarded apparaat. Activeer niet alle ASR-regels op dezelfde dag, behoud geen uitsluitingen zonder vervaldatum en veronderstel niet dat alle functies op elk OS identiek zijn. Dupliceer beleid niet tussen consoles zonder de autoriteit vast te leggen. Beschouw een groen dashboard niet als beveiligingsbewijs: controleer sensoren, gebeurtenissen, meldingen en responsacties.
Stel P2 ten slotte niet als automatisch beter voor. Als niemand onderzoek uitvoert, wordt de capaciteit onderbenut; als het risico zichtbaarheid vereist die P1 niet biedt, is de besparing misleidend. Documenteer aannames, test een representatieve steekproef en herbekijk de keuze na een overname, licentiemigratie of SOC-wijziging. De beste keuze is wat de organisatie kan onderhouden, bewaken en inzetten bij een incident.
Veelgestelde vragen
Bevat Defender for Business EDR?
Ja. Microsoft vermeldt geoptimaliseerde EDR en geautomatiseerd onderzoek en herstel. P1 biedt geen volledige EDR; P2 biedt de geavanceerde functies.
Is Business beperkt tot 300 apparaten?
Microsoft positioneert het aanbod voor organisaties met maximaal 300 gebruikers. Apparaten en servers moeten nog steeds volgens de toepasselijke voorwaarden worden geïnventariseerd en gelicentieerd.
Kunnen Business en P2 in dezelfde tenant worden gecombineerd?
De Microsoft-FAQ vermeldt dat een gemengde omgeving standaard de Business-ervaring gebruikt. Een overgang naar P2 moet daarom met de juiste licenties en Microsoft Support worden gepland en gevalideerd.
Zijn servers inbegrepen?
Niet standaard. Microsoft voorziet een aanvullende serverlicentie of Defender for Servers-aanbod, afhankelijk van het scenario. Controleer elk systeem en elke omgeving.
Is Intune verplicht?
Niet voor alle functies, maar het vergemakkelijkt de uitrol en maakt onder meer aangepast ASR-beleid mogelijk in de gedocumenteerde scenario's.
Vervangt P2 een SOC of MDR?
Nee. P2 levert meer gegevens en automatisering; een organisatie of dienstverlener moet nog steeds bewaken, beoordelen, beslissen en reageren.
Hoe kiest u tussen P1 en P2?
Vertrek van incidentscenario's, EDR- en onderzoeksbehoeften, bestaande licenties, apparaten, responscapaciteit en een representatieve pilot.
Conclusie
Defender for Business, P1 en P2 beantwoorden aan verschillende modellen. Business bundelt geavanceerde functies in een ervaring voor in aanmerking komende organisaties; P1 biedt een preventieve basis; P2 ondersteunt diepgaander onderzoek en respons. Een goed beslissingsdossier verbindt bestaande licenties, werkelijke apparaten, risico's en verantwoordelijkheid voor meldingen.
GVISION kan een Belgische organisatie helpen apparaten te inventariseren, het operationele model te verduidelijken en de uitrol te testen zonder de vergelijking in een universele belofte te veranderen. Om van de tabel naar een controleerbaar bereik te gaan, kunt u uw keuze en pilot afbakenen.
Officiële bronnen
- overzicht van Microsoft Defender for Business (nieuw tabblad)
- officiële servicebeschrijving van Microsoft Defender (nieuw tabblad)
- FAQ Microsoft Defender for Business (nieuw tabblad)
- documentatie bijgewerkt op 28 juli 2026 (nieuw tabblad)
- configuratieprocedure voor Defender for Business (nieuw tabblad)
- 5 van de AVG (nieuw tabblad)
Gepubliceerd op . Bijgewerkt op .
Laten we over uw project praten
Wilt u deze adviezen in uw organisatie toepassen? Laten we uw behoeften en volgende stappen samen bespreken.
Overleggen met GVISION