Het korte antwoord
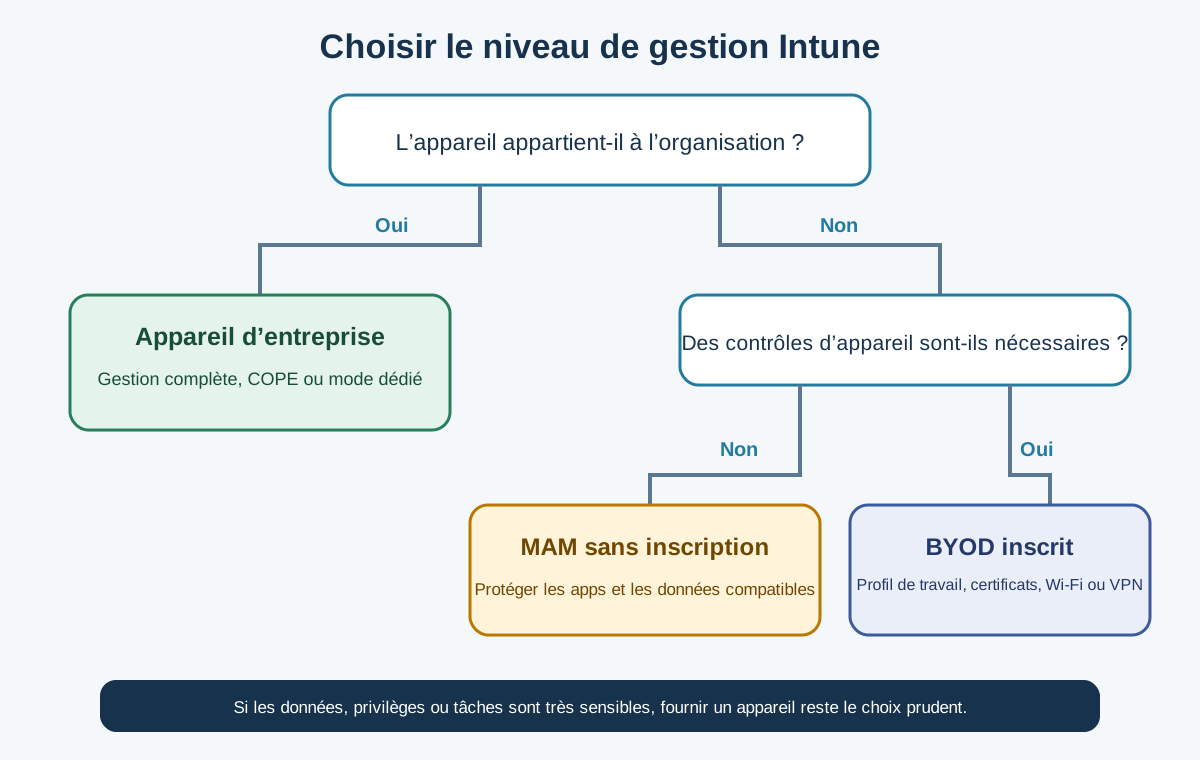
Kies met Intune doorgaans appbescherming zonder inschrijving voor mobiel BYOD met alleen Outlook, Teams en OneDrive; een ingeschreven werkprofiel voor certificaten, wifi, VPN of apps; en een volledig beheerd bedrijfsapparaat voor gevoelige gegevens, gedeelde werkstations, terreinwerk of volledige ondersteuning. Combineer modellen volgens risicoprofiel.
- BYOD betekent niet ‘apparaat zonder regels’: toegang blijft voorwaardelijk en gedocumenteerd.
- MAM beschermt gegevens in compatibele apps zonder het hele apparaat te beheren.
- Persoonlijke inschrijving voegt apparaatcontroles toe en vraagt duidelijke informatie voor werknemers.
- Een bedrijfsapparaat vereenvoudigt standaardisatie, uitrol, ondersteuning, inventaris en einde levensduur.
- Hoge risico's of gedeeld gebruik rechtvaardigen vaak apparatuur van de organisatie.
Vier Intune-modellen onderscheiden vóór u over BYOD spreekt
Een bruikbare keuze gaat verder dan ‘persoonlijk’ of ‘professioneel’: ze scheidt onbeheerde toegang, MAM zonder inschrijving, persoonlijke inschrijving en organisatie-eigen apparaatbeheer. Deze modellen bieden andere zichtbaarheid, bediening en ervaring.
1. Onbeheerd persoonlijk apparaat
De gebruiker bereikt middelen via browser of app zonder Intune-beleid. Dit past bij publieke middelen of zeer beperkt gebruik, maar biedt geen samenhangend mechanisme voor gegevensscheiding, minimale versies, bedrijfsgegevens verwijderen of acties blokkeren. MFA blijft nodig maar controleert niet wat na aanmelding met gegevens gebeurt.
2. MAM zonder apparaatinschrijving
Mobile Application Management (MAM) past beleid toe op apps en bedrijfsgegevens zonder volledig apparaatbeheer. Microsoft documenteert dit als MAM voor niet-ingeschreven apparaten. Met compatibele apps kan de organisatie onder meer een appcode eisen, overdracht naar privéapps beperken, lokale opslag regelen en bedrijfsgegevens selectief verwijderen.
3. Ingeschreven persoonlijk apparaat
BYOD-inschrijving voegt apparaatbeheer of een aparte werkruimte toe. Android Enterprise maakt een werkprofiel; Apple heeft inschrijvingsvormen voor gebruikersapparaten; Windows, macOS en Linux hebben eigen scenario's. Dit helpt bij certificaten, wifi- of VPN-configuratie, apps of bredere beveiligingscontrole vóór toegang.
4. Bedrijfsapparaat
Door de organisatie gekochte, voorbereide en beheerde apparatuur biedt de sterkste standaardisatie. Volgens platform gebruikt men Windows Autopilot, Apple Automated Device Enrollment en Android Enterprise volledig beheerd, COPE of specifiek. De organisatie past meer beleid toe, automatiseert levering, houdt een volledigere inventaris bij en wist of wijst opnieuw toe volgens de levenscyclus.
Deze controle verdient voorkeur voor hoofdwerkstations, gevoelige gegevens, gereguleerde beroepen, bevoorrechte gebruikers, complexe lokale apps, gedeelde terminals of terreinapparatuur. De GVISION-pagina over Microsoft Intune-uitrol en -beheer blijft de commerciële pagina; deze gids helpt het model kiezen vóór het project wordt gedimensioneerd.
BYOD, MAM, inschrijving of bedrijfsapparaat: volledige vergelijking
Geen model wint altijd: beheer blijft evenredig aan gevoeligheid, nodige functies en ondersteuningsverantwoordelijkheid.
| Criterium | Onbeheerd BYOD | MAM zonder inschrijving | Ingeschreven BYOD | Bedrijfsapparaat |
|---|---|---|---|---|
| Scope | Alleen identiteit en toegang. | Compatibele apps en bedrijfsgegevens. | Werkprofiel of beperkte apparaatcontroles. | Apparaat, apps en configuratie volgens modus. |
| Voordeel | Zeer weinig aanvankelijke drempels. | Goede balans tussen bescherming en privacy. | Uitgebreidere certificaten, wifi, VPN en distributie. | Consistente standaardisering, ondersteuning en levenscyclus. |
| Beperking | Beperkte controle na authenticatie. | Afhankelijk van compatibele toepassingen en platformen. | Stelt hogere eisen aan toestemming, communicatie en ondersteuning. | Aankoop, logistiek en beleid voor privégebruik moeten worden geregeld. |
| Gegevenscontrole | Verschilt per toepassing. | Beperkingen op overdracht en opslag, en selectieve verwijdering. | Scheiding van werkgegevens met gericht beheer. | De meest uitgebreide controles die het platform toestaat. |
| Apparaatcompliance | Nee. | Signalen uit toepassingen, geen volledig beheer. | Ja, binnen de grenzen van de persoonlijke modus. | Ja, met een uitgebreidere configuratie. |
| Ondersteuning | Moeilijk af te bakenen. | Ondersteuning voor beheerde toepassingen. | Ondersteuning gedeeld tussen gebruiker en IT. | Duidelijkere verantwoordelijkheid en procedure. |
| Gebruikssituatie | Uitzonderlijke toegang tot weinig gevoelige gegevens. | Mobiele e-mail en samenwerking. | Mobiel gebruik waarvoor certificaten of een apart profiel nodig zijn. | Primaire, gedeelde, gevoelige of geprivilegieerde werkplek, of gebruik op het terrein. |
| Kosten | Te controleren op basis van bestaande Microsoft-licenties, apparaten, ondersteuning, logistiek en toepassingen; hier wordt geen algemeen bedrag gehanteerd. | |||
| De beste keuze volgens de behoefte | Gedocumenteerde uitzondering. | Beperkt mobiel BYOD-gebruik. | BYOD met vereisten op apparaatniveau. | Hoge eisen aan controle of ondersteuning, of hoog risico. |
Volgens risico kiezen, niet volgens technologievoorkeur
Het beste vertrekpunt is een matrix die gegevensgevoeligheid, actietype, blootstelling, rechten, offlinebehoefte en ondersteuningscapaciteit combineert. Wie eigenaar is van het apparaat, volgt dan uit die behoefte.
Begin bij de gegevens. Af en toe interne mededelingen raadplegen houdt niet hetzelfde risico in als een medisch dossier, beheerderstoegang, technische plannen, schoolgegevens, een klantenportefeuille of een betaalsysteem. Bekijk ook wat de gebruiker kan doen: lezen, wijzigen, downloaden, exporteren, afdrukken, delen of op grote schaal synchroniseren. Eenvoudige toegang kan een volledige gegevensextractie worden als de toepassing dat toestaat.
Platformverschillen veranderen de keuze
Pas een iPhone-beleid nooit automatisch toe op Android, Windows of macOS: elk platform heeft eigen mogelijkheden voor scheiding, inschrijving en beheer.
iOS en iPadOS
Voor beperkt mobiel BYOD-gebruik kunnen appbeveiligingsbeleidsregels volledige inschrijving vermijden. Als de organisatie meer instellingen moet beheren, richt Apple-gebruikersinschrijving zich op persoonlijke apparaten met een sterkere scheiding. Een apparaat van de organisatie dat in Apple Business Manager of Apple School Manager is opgenomen en automatisch wordt ingeschreven, biedt supervisie en meer beheeropdrachten. Test de ervaring altijd met de versies en toepassingen die daadwerkelijk worden gebruikt.
Android Enterprise
Het werkprofiel op een persoonlijk apparaat scheidt zakelijke en privétoepassingen zichtbaar. Microsoft verduidelijkt dat persoonlijke apps en gegevens in een ander deel van het apparaat blijven en niet door Intune worden beïnvloed. Voor apparatuur van de organisatie zijn er onder meer volledig beheerde apparaten, bedrijfsapparaten met werkprofiel en toegewezen apparaten zonder gebruiker. De Android-inschrijvingsgids van Microsoft beschrijft het gebruik en de vereisten van deze modi.
Windows
Een persoonlijke Windows-pc vraagt bijzondere voorzichtigheid. Appbeveiligingsbeleidsregels zonder inschrijving hebben op Windows een beperkter bereik dan op iOS en Android; Microsoft documenteert onder meer Edge-controles in preview voor bepaalde scenario's. Een primaire werkplek die lokale toepassingen uitvoert, offlinebestanden verwerkt of regels voor versleuteling, patches en rechten vereist, rechtvaardigt vaak een ingeschreven bedrijfsapparaat dat met Autopilot is voorbereid.
BYOD, privacy en arbeidsrecht in België
Een Belgisch BYOD-beleid moet de gegevens van de organisatie beschermen en tegelijk de controle over het persoonlijke apparaat beperken en uitleggen. Technologie neemt de verplichtingen rond informatie, proportionaliteit en governance niet weg.
ArtikelBelgische Gegevensbeschermingsautoriteit legt uit dat de werkgever de bescherming van werkgegevens op een persoonlijk apparaat moet waarborgen, maar niet alle informatie op het apparaat zonder onderscheid mag controleren. Zij benadrukt de scheiding tussen zakelijke en persoonlijke gegevens. Dit standpunt pleit voor het minst ingrijpende controleniveau dat aan het werkelijke risico beantwoordt.
Stel vóór de inschrijving een begrijpelijk beleid op. Het moet bepalen welke personen en apparaten in aanmerking komen, welke toepassingen zijn toegestaan, wat IT kan zien, welke instellingen verplicht zijn, welke acties mogelijk zijn bij verlies, selectieve verwijdering, einde van het contract, ondersteuning, eventuele kosten, minimale updates, persoonlijke back-ups en de procedure voor klachten of vragen. Betrek HR, beveiliging, DPO, juridische dienst en personeelsvertegenwoordigers wanneer de context dat vereist.
Microsoft publiceert een pagina over de zichtbaarheid van gegevens na inschrijving : de organisatie ziet geen bel- of browsegeschiedenis, berichten, contacten, agenda's, wachtwoorden, foto's of documenten die de gebruiker heeft gemaakt. Andere apparaatgegevens kunnen wel zichtbaar zijn; de reikwijdte hangt af van eigendom en modus. Neem deze informatie op in een toelichting voor uw eigen configuratie, in plaats van vaag te beweren dat « IT niets ziet ».
Intune, Entra ID en Conditional Access verbinden zonder de organisatie te blokkeren
Intune bepaalt de beveiliging of compliance; Microsoft Entra Conditional Access beslist vervolgens of de context aan de toegangsvoorwaarden voldoet. Beide onderdelen moeten samen worden ontworpen en getest.
Voor een mobiel BYOD-apparaat met MAM kan een beleid een beveiligde toepassing vereisen voor toegang tot Microsoft 365. Microsoft verduidelijkt dat appbeveiligingsbeleidsregels gelden voor compatibele toepassingen en dat iOS- en Android-apparaten voor bepaalde controles eerst in Entra ID moeten worden geregistreerd. Voor een ingeschreven apparaat kan een andere regel vereisen dat het als conform is gemarkeerd. De voorwaarden moeten rekening houden met relevante platformen, toepassingen, accounts, locaties en aanmeldingsrisico's.
Vermijd « alle gebruikers, alle toepassingen, onmiddellijk ingeschakeld ». Microsoft raadt de modus Alleen rapport aan voordat Conditional Access-beleid wordt ingeschakeld. Maak een representatieve pilotgroep, sluit noodtoegangsaccounts uit volgens een gedocumenteerde procedure en test zowel positieve als negatieve scenario's: conform apparaat, verouderd apparaat, niet-ondersteunde toepassing, privénavigatie, verloren telefoon en een nieuwe systeemversie.
De GVISION-pagina over Microsoft Entra en toegangsbeheer vult de Intune-aanpak aan: de apparaatstatus heeft alleen waarde als deze de toegang daadwerkelijk beïnvloedt, en een toegangsregel moet herstel voorzien. Documenteer de afhankelijkheden tussen groep, apparaatfilter, compliancebeleid, appbeleid en Conditional Access-regel om een weigering zonder giswerk te begrijpen.
Een gemengd beleid in acht stappen uitrollen
Een goede uitrol begint klein, documenteert beslissingen en breidt controles uit nadat de gebruikerservaring en ondersteuning zijn gevalideerd.
- Gebruik inventariseren. Breng gebruikersgroepen, apparaten, platformen, toepassingen, gegevens, offlinetoegang en bestaande uitzonderingen in kaart.
- Risico's indelen. Beoordeel gevoeligheid, rechten, volume, impact van een lek, sectorale verplichtingen en continuïteitsbehoeften.
- Een model per profiel kiezen. Bepaal MAM, persoonlijke inschrijving, COPE of een bedrijfsapparaat; verbied onverenigbare scenario's expliciet.
- Het beleid opstellen. Beschrijf zichtbaarheid, verantwoordelijkheden, ondersteuning, verlies, verwijdering, vertrek, updates en regels voor privégebruik.
- De basis configureren. Maak beleidsregels voor apps, compliance en inschrijving, groepen, filters, beperkingen en beheerdersrollen.
- Conditional Access testen. Gebruik de modus Alleen rapport, valideer noodaccounts en observeer welke toepassingen daadwerkelijk worden geblokkeerd.
- Een pilot met echte gebruikersgroepen uitvoeren. Neem verschillende platformen, profielen, netwerkomstandigheden en vertreksituaties op; meet tickets en inschrijvingstijd.
- Uitbreiden en vervolgens herzien. Rol uit in fasen, publiceer handleidingen, leid de supportdienst op en herzie drempelwaarden bij elke belangrijke platformwijziging.
Vier Belgische scenario's om beleid in beslissingen te vertalen
De modellen worden duidelijk wanneer u vertrekt van het echte werk en de verantwoordelijkheid van de organisatie.
Praktijk met mobiele medewerkers
Partners en medewerkers raadplegen agenda, e-mail en Microsoft 365-bestanden op hun telefoon. MAM zonder inschrijving kan compatibele toepassingen beschermen en selectieve verwijdering mogelijk maken. De primaire computers blijven geleverd en beheerd, omdat ze dossiers opslaan, lokale software gebruiken en volledige ondersteuning vereisen. Beheerders krijgen een strenger profiel en een toegewezen apparaat.
School of vzw met vrijwilligers en externe medewerkers
Tijdelijke medewerkers hebben Teams en een documentruimte nodig, zonder dat een geleverd apparaat altijd gerechtvaardigd is. De organisatie kan BYOD beperken tot beveiligde toepassingen, gevoelige downloads uitschakelen en toegang intrekken aan het einde van de opdracht. Gedeelde computers in klaslokalen, aan het onthaal of op het secretariaat blijven apparaten van de organisatie, beheerd volgens hun gezamenlijke gebruik.
Groep met meerdere vestigingen en teams op het terrein
Bedrijfssmartphones met een werkprofiel of volledig beheer vergemakkelijken de uitrol van toepassingen, certificaten, Wi-Fi en VPN. Voor een werknemer die alleen een melding op een privéapparaat raadpleegt, kan MAM volstaan. Apparaten voor inventarisatie of ondertekening moeten een geschikte modus zonder gebruiker gebruiken, met georganiseerde updates en vervanging.
Zorginstelling of overheidsdienst
Gevoeligheid, traceerbaarheid en continuïteit leiden vaak tot een voorkeur voor geleverde apparaten voor kerntaken. Beperkt BYOD kan mogelijk blijven voor bepaalde niet-klinische communicatiestromen, mits het gescheiden, getest en door de governance aanvaard is. Een gebrek aan budget maakt een persoonlijk apparaat niet conform; soms moet de toegang worden beperkt of een virtuele desktop worden aangeboden.
Veelgemaakte fouten in Intune BYOD-projecten
De meeste mislukkingen ontstaan door uniform beleid, late communicatie of voorwaardelijke toegang die vóór het testen wordt ingeschakeld.
- MAM en MDM verwarren: gebruikers krijgen een privacybelofte die niet overeenkomt met de geconfigureerde modus.
- Alles toestaan na MFA: de identiteit is beter beschermd, maar gegevens kunnen zonder waarborgen gekopieerd of gesynchroniseerd blijven.
- Alle persoonlijke apparaten inschrijven: ondersteuning en governance worden buiten proportie voor een eenvoudige e-mailbehoefte.
- Eén profiel gebruiken: beheerders, terreinmedewerkers, externen en standaardfuncties hebben niet hetzelfde risico.
- Niet-compatibele toepassingen vergeten: het beleid beschermt Outlook maar laat een andere toepassing de stroom omzeilen.
- Conditional Access activeren zonder rapportmodus: een onvolledige instelling blokkeert gebruikers, de supportdienst en soms beheerders.
- Het vertrek vergeten: geen enkele procedure verwijdert werkgegevens bij vertrek of verandering van apparaat.
- Beloven dat IT niets ziet: de toelichting moet de zichtbare kenmerken beschrijven en per modus verschillen.
- Geen budget voor ondersteuning voorzien: de verscheidenheid aan persoonlijke apparaten veroorzaakt onverwachte tickets.
- BYOD als een automatische besparing beschouwen: licenties, begeleiding, risico's en beheertijd moeten worden meegerekend.
Veelgestelde vragen
Kan Intune Outlook op een persoonlijke telefoon beschermen zonder deze in te schrijven?
Ja, met appbeveiligingsbeleidsregels op compatibele platformen en toepassingen. U moet ze combineren met een passende toegangsregel en alle stromen testen.
Kan mijn werkgever mijn foto's of webgeschiedenis zien met Intune?
Microsoft geeft aan dat Intune geen persoonlijke foto's, berichten, contacten, wachtwoorden of bel- en browsegeschiedenis verzamelt. Afhankelijk van de modus blijven bepaalde apparaatgegevens zichtbaar.
Kunnen alleen de werkgegevens worden gewist?
Selectieve verwijdering is voorzien voor beheerde gegevens in compatibele scenario's. De precieze reikwijdte hangt af van het platform, de inschrijving en de toepassingen; deze moet worden gedocumenteerd en getest.
Volstaat MAM voor een persoonlijke Windows-pc?
Niet altijd. De dekking zonder inschrijving is beperkter dan op mobiele apparaten. Een primaire werkplek met lokale bestanden of bedrijfstoepassingen rechtvaardigt vaak een bedrijfsapparaat of virtuele desktop.
Moet BYOD voor alle werknemers worden toegestaan?
Nee. Bepaal categorieën op basis van risico en behoefte. Beheerders, gedeelde apparaten, zeer gevoelige gegevens of kritieke functies kunnen een geleverd apparaat vereisen.
Wat is het verschil tussen COPE en een volledig beheerd apparaat?
COPE is een apparaat van de organisatie met een werkruimte en toegestaan privégebruik. Een volledig beheerde modus is meer op werk gericht en biedt uitgebreidere controles.
Garandeert een Intune-beleid GDPR-compliance?
Nee. Het draagt bij aan beveiliging en scheiding, maar de organisatie moet ook doeleinden, informatieverstrekking, proportionaliteit, rechten, contracten, verantwoordelijkheden en procedures beheren.
Conclusie: een portefeuille van modellen kiezen
Het juiste Intune-programma is geen « volledig BYOD » of « uitsluitend bedrijfsapparaten », maar een uitlegbare, ondersteunbare en evenredige combinatie. Breng het gebruik in kaart, bepaal de grenzen en test elk traject voordat u de regel oplegt. GVISION kan profielen afbakenen, Intune en Entra uitrollen, de overgang begeleiden en de ondersteuning documenteren. Om deze matrix om te zetten in operationeel beleid, neem contact op met het GVISION-team in België.
Officiële bronnen
- MAM voor niet-ingeschreven apparaten (nieuw tabblad)
- Android-inschrijvingsgids van Microsoft (nieuw tabblad)
- Belgische Gegevensbeschermingsautoriteit (nieuw tabblad)
- zichtbaarheid van gegevens na inschrijving (nieuw tabblad)
- Microsoft Learn — Overzicht van app-beveiligingsbeleid (nieuw tabblad)
- Microsoft Learn — Handleiding voor apparaatinschrijving in Microsoft Intune (nieuw tabblad)
- Microsoft Learn — App-beveiligingsbeleid vereisen op mobiele apparaten (nieuw tabblad)
- Microsoft Learn — Nieuw in Microsoft Intune (nieuw tabblad)
Gepubliceerd op . Bijgewerkt op .
Laten we over uw project praten
Wilt u deze adviezen in uw organisatie toepassen? Laten we uw behoeften en volgende stappen samen bespreken.
Overleggen met GVISION