Het korte antwoord
Een doeltreffend cybercommunicatieplan bepaalt wie beslist, schrijft, goedkeurt en elk bericht ontvangt. Het voorziet een kanaal dat onafhankelijk is van de getroffen systemen, een eerste feitelijke boodschap, een ritme voor updates en sjablonen voor werknemers, klanten, partners en autoriteiten. Het maakt altijd onderscheid tussen operationele communicatie, wettelijke verplichtingen en publieke communicatie.
- Bereid rollen en contactgegevens vóór het incident offline voor.
- Bevestig in het eerste uur de bekende impact zonder over de oorzaak te speculeren.
- Scheid het technische kanaal, het beslissingskanaal en publieke boodschappen.
- Verwar dienstinformatie niet met AVG- en NIS2-meldingen.
- Test het plan met een simulatie en corrigeer termijnen, afhankelijkheden en contacten.
Wat het communicatieplan echt moet oplossen
Het plan moet toelaten een betrouwbaar situatiebeeld te delen terwijl informatie, tools en verantwoordelijkheden nog onzeker zijn. Het is geen vooraf geschreven persbericht, maar een beslissingsmechanisme dat werkt tijdens een storing, een Microsoft 365-compromittering, ransomware, een gegevenslek of uitval van een kritieke leverancier.
Technisch incident, cyberincident en gegevensinbreuk
Het plan moet de storing overleven
Als de Microsoft 365-tenant, het netwerk, de IP-telefoon en de wachtwoordmanager van dezelfde omgeving afhangen, kan het team tegelijk berichten, contacten en procedures verliezen. Een beveiligde offlinekopie, een beperkte crisiscontactenlijst, gecontroleerde telefoons en een alternatief kanaal worden dan operationele onderdelen, geen administratieve bijlagen.
De GVISION-pagina over cybersecuritybescherming en -respons beschrijft de technische controles die het risico verkleinen. Deze gids behandelt het menselijke luik: coherent blijven communiceren wanneer de organisatie nog slechts over gedeeltelijke feiten beschikt.
De communicatie tijdens het eerste uur organiseren
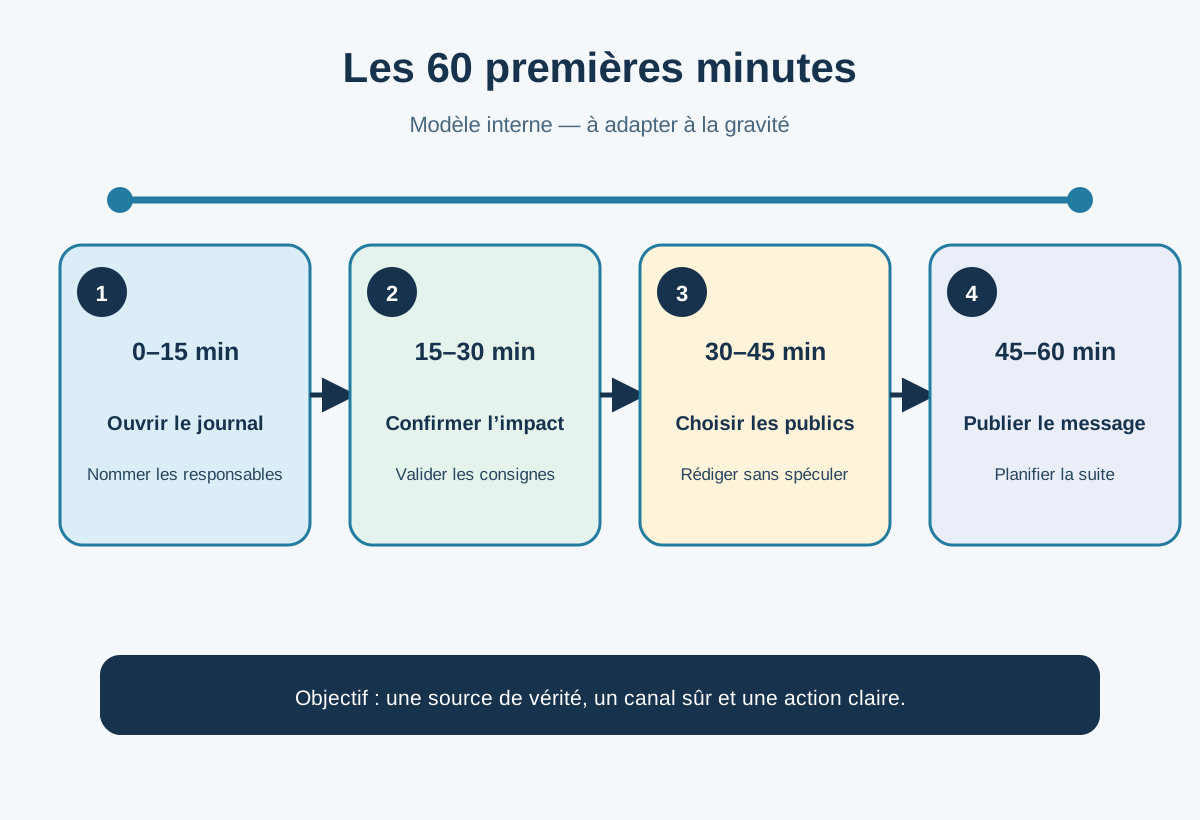
Het eerste uur dient om een betrouwbare informatiebron op te zetten, communicatie te beschermen en een volgend tijdstip aan te kondigen; niet om het incident definitief te verklaren. De onderstaande tijdlijn is een intern model dat u moet afstemmen op de ernst, werkuren en structuur van de organisatie. Het zijn geen wettelijke termijnen.
0 tot 15 minuten: het logboek openen en beslissers bereiken
Noteer het detectietijdstip, de melder, getroffen diensten, al uitgevoerde acties en onzekerheden. Duid voorlopig een incidentverantwoordelijke en communicatieverantwoordelijke aan. Activeer een noodkanaal als de integriteit van e-mail of Teams twijfelachtig is. Deel geen gevoelige schermafbeeldingen in geïmproviseerde groepen.
15 tot 30 minuten: de communiceerbare impact bepalen
Beschrijf onbeschikbare diensten, betrokken groepen en gevraagde handelingen. Bijvoorbeeld: niet herstarten, niet opnieuw met het VPN verbinden, een toepassing niet gebruiken of een toestel aan laten staan. Laat de technische verantwoordelijke deze instructies goedkeuren; een foutieve instructie kan bewijs vernietigen of het incident uitbreiden.
30 tot 60 minuten: het eerste bruikbare bericht publiceren
Het eerste bericht vermeldt wat is waargenomen, de concrete impact, de verwachte actie, het supportkanaal en het tijdstip van de volgende update. Het mag geen dader aanwijzen, het risico minimaliseren of zeker herstel aankondigen. Publiceer op het beloofde tijdstip ook een stand van zaken als er geen nieuwe informatie is.
Rollen en beslissingsrechten toewijzen
Geloofwaardige communicatie vereist een eigenaar per bericht en een duidelijk aangeduide goedkeurder. Een grote crisiscel zonder beslissingsrechten veroorzaakt vertragingen; één persoon die techniek, juridische zaken en communicatie combineert, creëert blinde vlekken.
Incidentverantwoordelijke
Die houdt de tijdlijn bij, bepaalt prioriteiten en bevestigt de operationele versie van de feiten. Dat hoeft niet de meest ervaren technicus te zijn: de rol bestaat uit coördineren, de beslissingscapaciteit beschermen en escaleren.
Technisch verantwoordelijke
Die bevestigt de impact, indammingsmaatregelen, afhankelijkheden en herstelscenario’s. Die levert feiten, geen publieke formuleringen, en geeft expliciet aan wat nog onbekend is en wat niet mag worden verspreid zonder het onderzoek te schaden.
Communicatie, directie, juridische dienst en DPO
Communicatie past de taal aan en bewaakt de samenhang tussen kanalen. De directie beslist over verbintenissen met commerciële of institutionele impact. De juridische dienst controleert contractuele verplichtingen en openbaarmakingsrisico’s. De DPO beoordeelt het aspect persoonsgegevens en adviseert de verwerkingsverantwoordelijke; die neemt de beslissing niet over.
Plaatsvervangers en drempels
Elke kritieke rol moet een plaatsvervanger en een onafhankelijk contactmiddel hebben. Het plan kan drie niveaus voorzien: een lokaal incident beheerd door IT, een groot incident waarvoor directie en bedrijfsafdelingen nodig zijn, en een crisis die externe communicatie, juridisch advies en autoriteiten vereist. Drempels zijn gebaseerd op impact, waarschijnlijke duur, gegevensgevoeligheid en omvang, niet op emotionele intensiteit.
Kanalen voorzien die beschikbaar en veilig blijven
Het belangrijkste crisiskanaal mag niet uitsluitend afhangen van het mogelijk gecompromitteerde systeem. Een ‘noodmailbox’ in dezelfde tenant is geen echt noodkanaal als identiteit, DNS of Microsoft 365 getroffen zijn.
Drie ruimten, drie doelen
- Technisch kanaal: bewijsstukken, indicatoren, indammingsacties en een gedetailleerd logboek.
- Beslissingskanaal: bedrijfsimpact, afwegingen, meldingen, middelen en goedkeuring van berichten.
- Informatiekanaal: goedgekeurde berichten voor werknemers, klanten of partners.
Deze scheiding beperkt lekken, voorkomt dat een technische hypothese als feit wordt overgenomen en geeft elke groep het juiste detailniveau. Houd wel een gemeenschappelijke tijdlijn bij met auteur, tijdstip, beslissing en volgende actie.
Bruikbare boodschappen schrijven zonder te speculeren
Elk bericht moet vijf punten behandelen: bekende situatie, impact, verwachte actie, tijdelijke oplossing en volgende update. De lezer mag geen jargon moeten ontcijferen of moeten raden of verder werken mogelijk is.
Zeggen wat bevestigd is
Verkies ‘de toegang tot het portaal is sinds 09.20 uur onbeschikbaar’ boven ‘we zijn waarschijnlijk slachtoffer van geavanceerde ransomware’. Schrijf het als de vertrouwelijkheid van gegevens nog niet is beoordeeld. Onderscheid het detectietijdstip, de geschatte start en het tijdstip van kennisname voor wettelijke meldingen.
Een waarneembare instructie geven
Een instructie als ‘blijf waakzaam’ is te vaag. Geef de actie aan: een link niet openen, een noodnummer gebruiken, offline werken, de computer aan laten of gegevensinvoer opschorten. Vermeld voor wie de instructie geldt en wanneer ze opnieuw wordt beoordeeld.
Absolute beloften vermijden
Zeg niet ‘er zijn geen gegevens gestolen’ zolang de analyse dat niet aantoont. Beloof geen terugkeer naar normaal tegen de middag als het team niet alle afhankelijkheden beheerst. Een tijdstip voor de volgende communicatie is doorgaans betrouwbaarder dan een oplossingstijdstip.
Praktische formule
We stellen X vast, met gevolgen voor Y. Doe voorlopig Z. De analyse loopt door. Volgende update om H via C. Deze structuur past bij het eerste bericht; daarna moet ze worden aangepast aan het publiek en de feiten.
Crisiscommunicatie, AVG en NIS2 onderscheiden
Operationele berichten vervangen nooit een wettelijke melding en niet elke cyberaanval leidt tot dezelfde verplichtingen. De organisatie moet de beschikbaarheid van de dienst, een eventuele inbreuk op persoonsgegevens, het significante karakter van een NIS2-incident en toepasselijke contractclausules afzonderlijk beoordelen.
Inbreuk op persoonsgegevens
De Gegevensbeschermingsautoriteit herinnert eraan dat een inbreuk zonder onredelijke vertraging en indien mogelijk binnen 72 uur na kennisname aan de bevoegde autoriteit moet worden gemeld, tenzij het niet waarschijnlijk is dat de inbreuk een risico oplevert voor rechten en vrijheden. De beslissing, bekende elementen en analyse moeten worden gedocumenteerd. Communicatie aan betrokken personen heeft een afzonderlijke drempel en inhoud; het IT-team mag die niet improviseren.
Significant NIS2-incident
Voor de betrokken Belgische entiteiten beschrijft het CCB een melding in fasen: een vroegtijdige waarschuwing uiterlijk binnen 24 uur na kennisname van het significante incident, een volledige melding binnen 72 uur — met een bijzondere regel voor verleners van vertrouwensdiensten — en daarna een eindverslag uiterlijk één maand na de melding. Deze termijnen maken niet van elke storing een NIS2-incident: het toepassingsgebied voor de entiteit en het significante karakter moeten worden gecontroleerd.
Meerdere termijnen kunnen beginnen te lopen
Eén gebeurtenis kan betrekking hebben op de GBA, het CCB, een sectorale toezichthouder, politie, verzekeraar en contractueel verbonden klanten. Termijnen, drempels en inhoud verschillen. Houd een beslissingsblad bij met bevoegde autoriteit, grondslag, tijdstip van kennisname, verantwoordelijke, deadline en status. Vraag juridisch advies als het toepassingsgebied onzeker is.
Op IT-herstel- en continuïteitsplan beschrijft hoe herstel prioriteit krijgt. GVISION raadt aan die technische volgorde aan het communicatieplan te koppelen: elke hervatting van een dienst moet een gecontroleerd bericht activeren, zonder een systeem veilig te verklaren vóór de nodige controles.
Een ontvangersmatrix opstellen
Hetzelfde incident vereist meerdere berichten, omdat werknemers, directie, klanten en autoriteiten andere beslissingen moeten nemen en niet hetzelfde detailniveau nodig hebben.
| Ontvanger | Belangrijkste behoefte | Aanbevolen kanaal | Eigenaar | Te vermijden |
|---|---|---|---|---|
| Crisisteam | Feiten, beslissingen, risico’s en volgende acties | Beveiligd beslissingskanaal | Incidentverantwoordelijke | Niet-gelogde gesprekken |
| Werknemers | Impact en onmiddellijk toepasbare instructies | Beschikbaar intern kanaal + noodkanaal | Communicatie/HR | Jargon en gevoelige details |
| Directie | Bedrijfsimpact, scenario’s, afwegingen en verplichtingen | Korte briefing en beslissingslogboek | Incidentverantwoordelijke | Schijnprecisie |
| Klanten/partners | Getroffen dienst, nuttige maatregelen, volgende update | Statuspagina, e-mail of specifiek contact | Communicatie/verkoop | Niet-goedgekeurde herstelbelofte |
| Autoriteiten/verzekeraar | Inhoud vereist door de regel of het contract | Officieel portaal of officiële procedure | Juridische dienst/DPO/directie | Melding en persbericht verwarren |
| Media/publiek | Feitelijk standpunt en herkenbare woordvoerder | Persbericht en woordvoerder | Directie/communicatie | Speculatie of voortijdige toeschrijving |
| De beste keuze volgens de behoefte | Eén goedgekeurde basisboodschap, aangepast per doelgroep en verspreid via het kanaal dat betrouwbaar blijft. | |||
Drie berichtsjablonen om aan te passen
Vooraf goedgekeurde sjablonen versnellen de eerste communicatie, maar velden mogen alleen met bevestigde feiten worden ingevuld. Bewaar ze offline en vermeld wie ze mag goedkeuren.
1. Eerste interne waarschuwing
Sinds [heure] is [service] [indisponible/perturbé]. Het team onderzoekt de situatie. Tot nader order: [consigne précise]. Gebruik [canal ou application] niet en meld [symptôme] via [canal de secours]. Volgende update om [heure], ook als de analyse nog loopt.
2. Informatie voor klanten of partners
Sinds [heure] hebben we te maken met een incident dat [service/périmètre] treft. Onze teams hebben de voorziene maatregelen geactiveerd. De bevestigde impact is op dit moment [fait]. U kunt [solution temporaire ou action]. We publiceren om [heure] een nieuwe stand van zaken via [canal].
3. Herstelbericht
De dienst [nom] is sinds [heure] hersteld en wordt extra bewaakt. [Action utilisateur éventuelle]. De analyse van oorzaken en gevolgen loopt door; we delen relevante aanvullende informatie via [canal]. Merkt u [symptôme] op, neem dan contact op met [point de contact].
Deze formuleringen vermijden dat een oorzaak, gegevensdiefstal of definitieve oplossing vóór validatie wordt aangekondigd. Voeg sectorspecifieke contractuele verplichtingen toe en laat de betrokken functies de sjablonen vóór een incident nalezen.
Het plan afstemmen op de realiteit van Belgische organisaties
De ernst die u communiceert, hangt af van de dienstverlening, niet alleen van het aantal getroffen machines. Dezelfde technische storing kan per sector heel andere gevolgen hebben.
School of vzw
Als e-mail is gecompromitteerd, is de prioriteit het personeel een betrouwbaar kanaal te geven, te voorkomen dat frauduleuze berichten worden opgevolgd en gezinnen uit te leggen hoe ze officiële communicatie herkennen. Het plan moet bepalen wie ouders mag contacteren, in welke talen en via welk onafhankelijk platform.
Medische praktijk of zorginstelling
Een onbeschikbare agenda of dossier verandert meteen het patiëntenonthaal. Het eerste interne bericht moet de noodwerking, tijdelijke registratie en het kanaal voor dringende gevallen beschrijven. Publieke informatie blijft minimaal om gegevens en veiligheid te beschermen, terwijl de DPO een mogelijk gegevenslek beoordeelt.
Bedrijf met meerdere vestigingen
Elke vestiging kan een andere impact ervaren. Gebruik lokale contactpersonen die de ontvangst en uitvoering van instructies bevestigen. Een centraal overzicht onderscheidt “niet gecontroleerd”, “bevestigd” en “opgelost”. Verkopers krijgen goedgekeurde formuleringen om te antwoorden zonder meerdere versies van het incident te creëren.
Overheidsdienst of publieke organisatie
Het plan moet institutionele verantwoordelijken, transparantieverplichtingen, noodinkoopprocedures en publiek toegankelijke kanalen omvatten. Het moet ook publicatie in de nodige talen mogelijk maken zonder inhoudelijke verschillen. Eén brontekst en gecontroleerde vertalingen beperken dat risico.
De aanpak in tien stappen voorbereiden en testen
Een plan is pas operationeel als contacten, kanalen, sjablonen en beslissingsrechten onder de omstandigheden van een echte storing zijn getest.
- Bepaal de scenario’s. Ransomware, identiteitscompromittering, clouduitval, gegevenslek en leveranciersstoring.
- Bepaal de ernstniveaus. Koppel elk niveau aan een communicatietrigger en een beslisser.
- Duid verantwoordelijken en vervangers aan. Directie, incidentmanager, IT, DPO, juridische dienst, HR, communicatie en bedrijfsafdelingen.
- Maak het crisiscontactenregister. Professionele en alternatieve contactgegevens, evenredig bewaard en beschermd.
- Scheid de kanalen. Techniek, besluitvorming en informatie, met een optie die onafhankelijk is van de hoofdomgeving.
- Bereid de sjablonen voor. Alarm, stand van zaken, instructie, klant, partner, overheid en oplossing.
- Breng de verplichtingen in kaart. NIS2, AVG, sector, politie, verzekering en contracten, met verantwoordelijken en procedures.
- Verbind communicatie en herstel. Elke technische stap moet een berichtcriterium en een goedkeurder hebben.
- Simuleer echte onbeschikbaarheid. Onderbreek tijdens de oefening bewust de toegang tot de gebruikelijke tools.
- Corrigeer en dateer. Noteer afwijkingen, werk contacten bij en plan de volgende test.
Fouten die een crisis verergeren
De meest voorkomende problemen komen minder door schrijfstijl dan door ongeteste afhankelijkheden en niet-toegewezen beslissingen.
- Alles in Microsoft 365 bewaren: procedures, wachtwoorden en contacten worden tegelijk onbeschikbaar.
- Een grote informele groep maken: hypotheses circuleren, beslissingen zijn niet meer traceerbaar en toegang blijft bestaan.
- Wachten op volledige zekerheid: gebruikers verzinnen hun eigen verklaringen en acties.
- Te vroeg een aanval aankondigen: een storing kan verkeerd worden ingeschat en de communicatie wordt moeilijk te corrigeren.
- Een termijn beloven: herstel hangt soms af van een leverancier, bewijsmateriaal of beveiligingscontroles.
- Overal dezelfde tekst kopiëren: een medewerker, klant en overheid hebben andere informatie nodig.
- De talen vergeten: een geïmproviseerde vertaling kan een instructie of risico-inschatting veranderen.
- De communicatie na herstel afsluiten: opvolging, gebruikersacties en de evaluatie achteraf moeten worden bevestigd.
Veelgestelde vragen
Moet u communiceren voordat de oorzaak bekend is?
Ja, als mensen hun gedrag moeten aanpassen. Communiceer feiten, impact en instructies en vermeld dat de oorzaak nog wordt onderzocht.
Wie moet het eerste bericht goedkeuren?
Dat moet vooraf in het plan worden bepaald. In de praktijk bevestigt de incidentverantwoordelijke de feiten, formuleert de communicatieverantwoordelijke het bericht en keurt de directie of haar gedelegeerde het goed volgens de ernst.
Kan Teams het crisiskanaal zijn?
Alleen als de integriteit en beschikbaarheid bevestigd zijn. Voorzie altijd een onafhankelijk kanaal als identiteit, Microsoft 365 of het netwerk is getroffen.
Moet elk cyberincident aan de GBA worden gemeld?
Nee. De AVG-melding betreft een inbreuk op persoonsgegevens die waarschijnlijk een risico inhoudt. De analyse en beslissing moeten wel worden gedocumenteerd.
Gelden de NIS2-termijnen voor alle organisaties?
Nee. Ze gelden voor entiteiten die onder de wet vallen en voor significante incidenten. Controleer de status van de organisatie en de toepasselijke criteria.
Hoe vaak moet u een update publiceren?
Het ritme hangt af van de impact. Bepaal een realistisch tijdstip en houd u eraan, ook als het bericht alleen bevestigt dat de analyse doorgaat en de instructies ongewijzigd blijven.
Hoe vaak moet u het plan testen?
Test het minstens bij elke grote wijziging van team, leverancier of architectuur en plan periodieke oefeningen op maat van het risiconiveau.
Conclusie: communiceren om handelen mogelijk te maken
Goede crisiscommunicatie probeert niet koste wat kost gerust te stellen; ze geeft betrouwbare informatie aan de juiste doelgroep wanneer een beslissing nodig is. GVISION kan technische voorbereiding, continuïteit, rollen, noodkanalen en oefeningen verbinden zodat het plan onder druk bruikbaar blijft. Neem om deze aanpak op uw organisatie af te stemmen contact op met het GVISION-team in België.
Ontdek voor meer informatie onze begeleiding: Audit van uw IT-beveiliging.
Officiële bronnen
- CCB — Crisiscommunicatie bij een cyberaanval (nieuw tabblad)
- CCB — Eerste hulp bij een cyberincident (nieuw tabblad)
- Safeonweb@work — Cyberaanvallen: wat moet u doen? (nieuw tabblad)
- GBA — Een gegevensinbreuk melden en beheren (nieuw tabblad)
- CCB — De NIS2-wet (nieuw tabblad)
- CCB — Hoe doet u een NIS2-melding? (nieuw tabblad)
Gepubliceerd op . Bijgewerkt op .
Laten we over uw project praten
Wilt u deze adviezen in uw organisatie toepassen? Laten we uw behoeften en volgende stappen samen bespreken.
Overleggen met GVISION