FransCybersecurity
Cybersecurity · Incidentbeheer · België
Cyberaanval in België: een operationeel crisiscommunicatieplan voorbereiden
Een cyberaanval legt niet alleen servers plat: ze creëert ook een informatievacuüm. Werknemers, directie, klanten, leveranciers en autoriteiten zoeken snel naar een antwoord. Zonder duidelijke rollen, noodkanalen en vooraf goedgekeurde berichten loopt de organisatie het risico tegenstrijdige informatie te verspreiden, het onderzoek te bemoeilijken of een onhaalbare termijn te beloven.
Wat het communicatieplan werkelijk moet oplossen
Het plan moet het mogelijk maken om een betrouwbare situatie te delen terwijl de informatie, tools en verantwoordelijkheden nog instabiel zijn. Het gaat niet om een vooraf opgesteld persbericht, maar om een beslissingsmechanisme dat werkt tijdens een storing, een compromittering van Microsoft 365, ransomware, een datalek of de onbeschikbaarheid van een kritieke leverancier.
Technisch incident, cyberincident en datalek
Het plan moet bestand zijn tegen een storing
Als de Microsoft 365-tenant, het netwerk, de IP-telefonie en de wachtwoordmanager afhankelijk zijn van dezelfde omgeving, kan het team tegelijkertijd zijn berichten, contacten en procedures verliezen. Een beschermde offline kopie, een beperkte crisisdirectory, gecontroleerde telefoonnummers en een alternatief kanaal worden dan operationele componenten en geen administratieve bijlagen.
De GVISION-pagina gewijd aan de bescherming en reactie op het gebied van cybersecurity beschrijft de technische controles die het risico beperken. Deze gids behandelt het menselijke aspect: zorgen voor een consistente communicatie wanneer de organisatie nog slechts over gedeeltelijke feiten beschikt.
De communicatie tijdens het eerste uur organiseren
Het eerste uur dient om één bron van waarheid te creëren, de communicatie te beschermen en een volgende deadline aan te kondigen; het dient niet om het incident definitief te verklaren. De onderstaande tijdslijn is een intern model dat moet worden aangepast aan de ernst, de werktijden en de structuur van de organisatie. Het zijn geen wettelijke termijnen.
0 tot 15 minuten: het logboek openen en de beslissers contacteren
Noteer het tijdstip van detectie, de melder, de getroffen diensten, de reeds uitgevoerde acties en de onzekerheden. Wijs voorlopig een incidentverantwoordelijke en een communicatieverantwoordelijke aan. Activeer een noodkanaal als de integriteit van e-mail of Teams twijfelachtig is. Vermijd het doorsturen van gevoelige screenshots naar geïmproviseerde groepen.
15 tot 30 minuten: de communiceerbare impact kwalificeren
Beschrijf welke diensten niet beschikbaar zijn, welke groepen betrokken zijn en welk gedrag wordt gevraagd. Bijvoorbeeld: niet opnieuw opstarten, niet opnieuw verbinding maken met de VPN, een toepassing niet gebruiken of een apparaat ingeschakeld laten. Laat deze instructies goedkeuren door de technische verantwoordelijke; een foutieve instructie kan bewijsmateriaal vernietigen of het incident uitbreiden.
30 tot 60 minuten: het eerste nuttige bericht publiceren
Aankoop, logistiek en privégebruik moeten worden geregeld.
Rollen en beslissingsbevoegdheden toewijzen
Geloofwaardige communicatie vereist een eigenaar per bericht en een duidelijk aangewezen goedkeurder. Een grote crisiscelle zonder beslissingsbevoegdheid veroorzaakt vertragingen; één persoon die techniek, juridische zaken en communicatie combineert, creëert blinde vlekken.
Incidentverantwoordelijke
Hij houdt de tijdslijn bij, bepaalt de prioriteiten en bevestigt de operationele versie van de feiten. Hij hoeft niet noodzakelijk de meest ervaren technicus te zijn: zijn rol bestaat erin te coördineren, de beslissingscapaciteit te beschermen en te escaleren.
Technisch verantwoordelijke
Hij bevestigt de impact, de inperkingsmaatregelen, de afhankelijkheden en de herstelscenario's. Hij levert feiten aan, geen publieke formuleringen. Hij geeft expliciet aan wat nog onbekend is en wat niet mag worden verspreid zonder het onderzoek te schaden.
Communicatie, directie, juridische dienst en DPO
Communicatie past het taalniveau aan en bewaakt de consistentie tussen de verschillende kanalen. De directie beslist over verbintenissen met een commerciële of institutionele impact. De juridische dienst controleert contractuele verplichtingen en het risico op openbaarmaking. De DPO beoordeelt de dimensie «persoonsgegevens» en adviseert de verwerkingsverantwoordelijke; hij vervangt diens beslissing niet.
Plaatsvervangers en drempels
Elke kritieke rol moet een plaatsvervanger en een onafhankelijk contactmiddel hebben. Het plan kan drie niveaus voorzien: een lokaal incident dat door IT wordt beheerd, een groot incident waarvoor directie en business nodig zijn, en een crisis die externe communicatie, juridisch advies en autoriteiten vereist. De drempels zijn gebaseerd op de impact, de vermoedelijke duur, de gevoeligheid van de gegevens en de omvang, niet op de emotionele intensiteit.
Voorzie kanalen die beschikbaar en veilig blijven
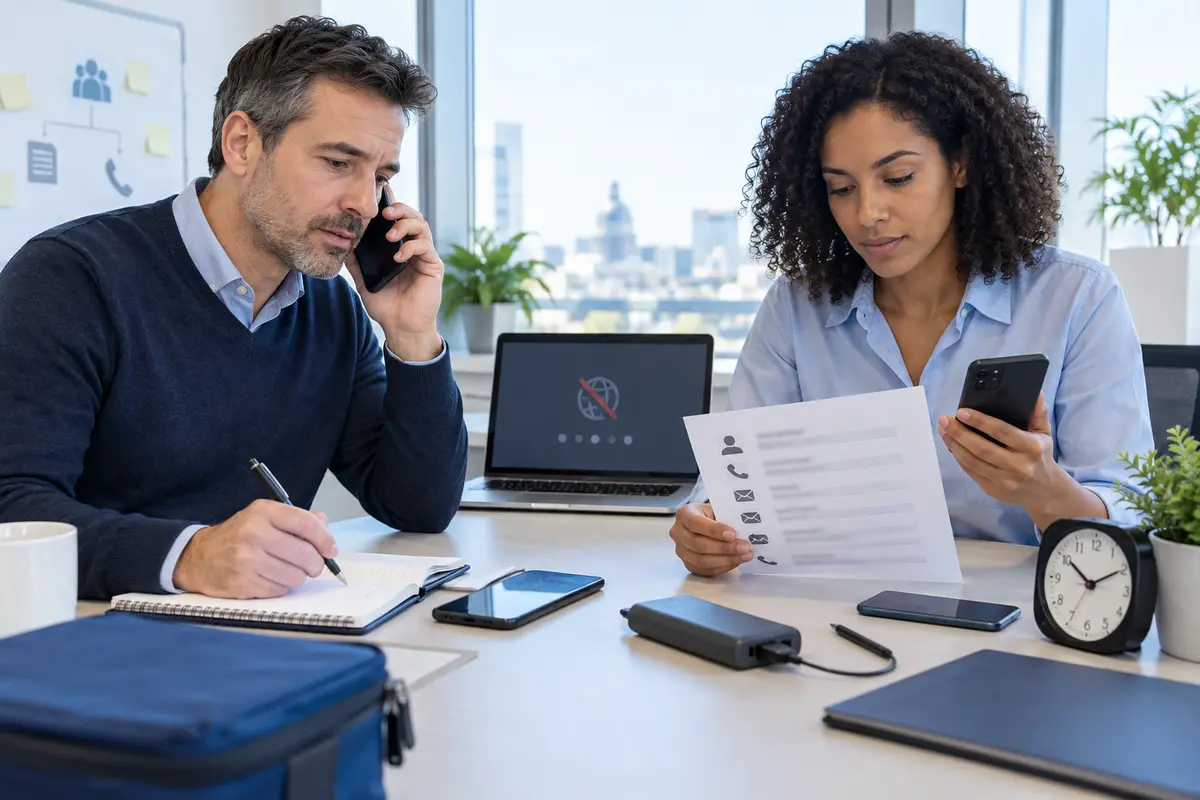
Het primaire crisiscommunicatiekanaal mag niet uitsluitend afhankelijk zijn van het mogelijk gecompromitteerde systeem. Een e-mailbox «dringend» binnen dezelfde tenant is geen echt noodkanaal als de identiteit, DNS of Microsoft 365 getroffen is.
Drie ruimtes, drie doeleinden
- Technisch kanaal: bewijsmateriaal, indicatoren, inperkingsacties en een gedetailleerd logboek.
- Beslissingskanaal: Schrijf beleid en privacytekst. Leg zichtbaarheid, verantwoordelijkheden, support, verlies, vertrek en updates uit.
- Informatiekanaal: goedgekeurde berichten voor werknemers, klanten of partners.
Bedrijfstoestel
Nuttige berichten schrijven zonder te speculeren
Elk bericht moet vijf punten beantwoorden: bekende situatie, impact, verwachte actie, tijdelijke oplossing en volgende update. De lezer mag geen jargon moeten ontcijferen of moeten raden of hij kan blijven werken.
Zeg wat bevestigd is
Geef de voorkeur aan «de toegang tot het portaal is sinds 09.20 uur niet beschikbaar» boven «we ondervinden waarschijnlijk een geavanceerde ransomware-aanval». Als de vertrouwelijkheid van de gegevens nog niet is beoordeeld, vermeld dat dan. Maak onderscheid tussen het tijdstip van detectie, het geschatte begin en het tijdstip waarop het incident voor regelgevingsdoeleinden bekend werd.
Geef een concrete instructie
Een instructie zoals «blijf waakzaam» is te vaag. Geef de actie aan: open geen link, gebruik een noodnummer, werk offline, laat de computer ingeschakeld of onderbreek een invoer. Vermeld wie betrokken is en wanneer de instructie opnieuw wordt geëvalueerd.
Vermijd absolute beloften
Zeg niet «er zijn geen gegevens gestolen» zolang de analyse dit niet kan bevestigen. Beloof geen herstel tegen de middag als het team niet alle afhankelijkheden beheerst. Een tijdstip voor de volgende communicatie is doorgaans betrouwbaarder dan een tijdstip voor het herstel.
Crisiscommunicatie, AVG en NIS2 van elkaar onderscheiden
Operationele berichten vervangen nooit een wettelijke melding, en niet elke cyberaanval leidt tot dezelfde verplichtingen. De organisatie moet afzonderlijk beoordelen of de dienst beschikbaar is, of er mogelijk sprake is van een inbreuk op persoonsgegevens, of een NIS2-incident significant is en welke contractuele bepalingen van toepassing zijn.
Inbreuk in verband met persoonsgegevens
De Gegevensbeschermingsautoriteit herinnert eraan dat een inbreuk zonder onnodige vertraging en, indien mogelijk, binnen 72 uur na kennisname ervan aan de bevoegde autoriteit moet worden gemeld, tenzij de inbreuk waarschijnlijk geen risico inhoudt voor de rechten en vrijheden. De beslissing, de bekende elementen en de analyse moeten worden gedocumenteerd. Een communicatie aan de betrokken personen kent een andere drempel en inhoud; deze mag niet door het IT-team worden geïmproviseerd.
Significatief NIS2-incident
4. Bedrijfstoestel
Meerdere klokken kunnen beginnen te lopen
4. Bedrijfstoestel
Le IT-herstel- en continuïteitsplan beschrijft hoe herstelacties moeten worden geprioriteerd. GVISION raadt aan deze technische volgorde te koppelen aan het communicatieplan: elk hersteldienst moet een geverifieerd bericht activeren, zonder te melden dat een systeem veilig is voordat de noodzakelijke controles zijn uitgevoerd.
Een ontvangersmatrix opstellen
Voor hetzelfde incident zijn meerdere berichten nodig, omdat werknemers, directie, klanten en autoriteiten niet dezelfde beslissingen moeten nemen en niet dezelfde behoefte aan detail hebben.
| Bestemmeling | Belangrijkste behoefte | Aanbevolen kanaal | Eigenaar | Te vermijden |
|---|---|---|---|---|
| Crisisteam | Feiten, beslissingen, risico's en volgende acties | Beveiligd beslissingskanaal | Incidentverantwoordelijke | Niet-gelogde discussies |
| Begin klein, leg beslissingen vast en schaal pas nadat gebruikerservaring, beveiligingsstromen en ondersteuning zijn gevalideerd. | Impact en onmiddellijk toepasbare instructies | Beschikbaar intern kanaal + noodkanaal | Communicatie/HR | Jargon en gevoelige details |
| Directie | Bedrijfsimpact, scenario's, afwegingen en verplichtingen | Korte briefing en beslissingslogboek | Incidentverantwoordelijke | Schijnprecisie |
| Klanten/partners | Getroffen dienst, nuttige maatregelen, volgende update | Status, e-mail of specifiek contactpunt | Communicatie/commercieel | Niet-gevalideerde herstelbelofte |
| Autoriteiten/verzekeraar | Inhoud zoals voorgeschreven door de regel of het contract | Officieel portaal of officiële procedure | Juridische dienst/DPO/directie | Melding en persbericht niet verwarren |
| Media/publiek | Feitelijk standpunt en identificeerbare woordvoerder | Persbericht en woordvoerder | Directie/communicatie | Speculatie of voortijdige toewijzing van de schuld |
| Beste keuze volgens de behoefte | Eén gevalideerd bronbericht, aangepast per doelgroep en verspreid via het kanaal dat betrouwbaar blijft. | |||
Drie berichtsjablonen die klaar zijn om aan te passen
Vooraf goedgekeurde sjablonen versnellen de eerste communicatie, maar de velden mogen uitsluitend met bevestigde feiten worden ingevuld. Bewaar ze offline en geef aan wie ze mag goedkeuren.
1. Eerste interne waarschuwing
Sinds [tijdstip] is [dienst] [niet beschikbaar/verstoord]. Het team analyseert de situatie. Gebruik tot nader order [specifieke instructie]. Gebruik [kanaal of toepassing] niet en meld [symptoom] via [noodkanaal]. De volgende update volgt om [tijdstip], ook als de analyse nog wordt voortgezet.
2. Informatie voor klant of partner
4. Bedrijfstoestel
3. Herstelbericht
De dienst [naam] is sinds [tijdstip] hersteld en wordt extra gemonitord. [Eventuele gebruikersactie]. De analyse van de oorzaken en de impact wordt voortgezet; we zullen relevante aanvullende informatie communiceren via [kanaal]. Als u [symptoom] vaststelt, neem dan contact op met [contactpunt].
Deze formuleringen voorkomen dat een oorzaak, gegevensdiefstal of definitief herstel wordt aangekondigd voordat dit is gevalideerd. Voeg de contractuele verplichtingen die specifiek zijn voor de sector toe en laat de sjablonen vóór het incident nakijken door de betrokken functies.
Het plan aanpassen aan de realiteit van Belgische organisaties
De communiceerbare ernst hangt af van de geleverde dienst, niet alleen van het aantal getroffen machines. Eenzelfde technische storing kan afhankelijk van de sector zeer verschillende gevolgen hebben.
Voor beperkt mobiel BYOD kunnen appbeveiligingsregels volledige inschrijving vermijden. Wanneer meer instellingen nodig zijn, is Apple User Enrollment ontworpen voor persoonlijke toestellen met een duidelijkere scheiding. Een toestel van de organisatie dat via Apple Business Manager of Apple School Manager automatisch inschrijft, ondersteunt supervisie en meer beheer. Test de werkelijke versies en apps van uw gebruikers.
Als e-mail gecompromitteerd is, bestaat de prioriteit erin het personeel een betrouwbaar kanaal te bieden, te voorkomen dat frauduleuze berichten worden gevolgd en aan gezinnen uit te leggen hoe ze officiële communicatie kunnen herkennen. Het plan moet bepalen wie de ouders kan contacteren, in welke talen en via welk onafhankelijk platform.
Medische praktijk of zorginstelling
De onbeschikbaarheid van een agenda of dossier verandert de ontvangst van patiënten onmiddellijk. Het eerste interne bericht moet de gedegradeerde werking, de tijdelijke registratie en het kanaal voor noodgevallen beschrijven. Publieke informatie blijft minimaal om gegevens en veiligheid te beschermen, terwijl de DPO een mogelijke inbreuk beoordeelt.
Organisatie met meerdere vestigingen
Elke vestiging kan een andere impact vaststellen. Gebruik lokale aanspreekpunten die de ontvangst en uitvoering van de instructies bevestigen. Een centraal overzicht maakt onderscheid tussen «niet geverifieerd», «bevestigd» en «opgelost». Commerciële medewerkers krijgen een goedgekeurde formulering om te kunnen antwoorden zonder meerdere versies van het incident te creëren.
Overheidsadministratie of publieke organisatie
Het plan moet institutionele verantwoordelijken, transparantieverplichtingen, procedures voor dringende aankopen en voor het publiek toegankelijke kanalen omvatten. Het moet ook mogelijk maken om in de vereiste talen te publiceren zonder inhoudelijke verschillen. Eén bronversie en gecontroleerde vertalingen beperken dit risico.
De aanpak in tien stappen voorbereiden en testen
Een plan is pas operationeel als contacten, kanalen, sjablonen en beslissingsbevoegdheden worden getest onder omstandigheden van een echte storing.
- Definieer de scenario's. Ransomware, identiteitscompromittering, cloudonbeschikbaarheid, datalek en storing bij een leverancier.
- Classificeer de ernstniveaus. Koppel elk niveau aan een communicatietrigger en een beslisser.
- Benoem titularissen en plaatsvervangers. Directie, incidentmanager, IT, DPO, juridische dienst, HR, communicatie en business.
- Maak het crisisregister aan. Professionele en noodcontactgegevens, proportioneel en beschermd bewaard.
- Scheid de kanalen. Technisch, besluitvorming en informatie, met een optie die onafhankelijk is van de primaire omgeving.
- Bereid de sjablonen voor. Waarschuwing, statusupdate, instructie, klant, partner, autoriteit en oplossing.
- Breng de verplichtingen in kaart. NIS2, AVG, sector, politie, verzekering en contracten, met verantwoordelijken en procedures.
- Koppel communicatie aan herstel. Mobile Application Management past regels toe op professionele apps en gegevens zonder het toestel volledig in te schrijven. Microsoft beschrijft MAM for unenrolled devices als een model waarbij appconfiguratie en appbeveiligingsbeleid bedrijfsdata binnen ondersteunde toepassingen beschermen. Mogelijke maatregelen zijn een app-pincode, beperkingen op kopiëren naar privéapps, voorwaarden voor lokale opslag en selectieve verwijdering van werkdata.
- Simuleer een echte onbeschikbaarheid. Schakel tijdens de oefening bewust de toegang tot de gebruikelijke tools uit.
- Corrigeer en dateer. Noteer de afwijkingen, werk de contactgegevens bij en plan de volgende test.
Fouten die een crisis verergeren
De meest voorkomende problemen zijn minder het gevolg van de schrijfstijl dan van niet-geteste afhankelijkheden en niet-toegewezen beslissingen.
- Alles in Microsoft 365 bewaren: procedures, wachtwoorden en contactgegevens worden tegelijkertijd onbeschikbaar.
- Een grote informele groep aanmaken: aannames circuleren, beslissingen zijn niet langer traceerbaar en toegangen blijven bestaan.
- Wachten op volledige zekerheid: gebruikers bedenken hun eigen verklaringen en acties.
- Te vroeg een aanval aankondigen: een storing kan verkeerd worden gekwalificeerd en de communicatie wordt moeilijk te corrigeren.
- Een termijn beloven: het herstel hangt soms af van een leverancier, bewijsmateriaal of beveiligingscontroles.
- Dezelfde tekst overal kopiëren: een werknemer, een klant en een autoriteit hebben niet dezelfde behoefte.
- Talen vergeten: een geïmproviseerde vertaling kan een instructie of een risico-inschatting wijzigen.
- De communicatie bij het herstel afsluiten: het is nodig om de opvolging, gebruikersacties en de evaluatie achteraf te bevestigen.
Veelgestelde vragen
Moet er worden gecommuniceerd voordat de oorzaak bekend is?
Ja, als mensen hun gedrag moeten aanpassen. Communiceer de feiten, de impact en de instructies en geef tegelijk aan dat de oorzaak nog wordt onderzocht.
Wie moet het eerste bericht goedkeuren?
Het plan moet dit vooraf bepalen. In de praktijk bevestigt de incidentverantwoordelijke de feiten, formuleert de communicatieverantwoordelijke het bericht en keurt de directie of haar gedelegeerde het goed afhankelijk van de ernst.
Kan Teams het crisiscommunicatiekanaal zijn?
Ja, maar alleen als de integriteit en beschikbaarheid ervan bevestigd zijn. Voorzie altijd een onafhankelijk kanaal als de identiteit, Microsoft 365 of het netwerk getroffen is.
Moet elk cyberincident aan de GBA worden gemeld?
Beperking
Gelden de NIS2-termijnen voor alle organisaties?
Mobile Application Management past regels toe op professionele apps en gegevens zonder het toestel volledig in te schrijven. Microsoft beschrijft MAM for unenrolled devices als een model waarbij appconfiguratie en appbeveiligingsbeleid bedrijfsdata binnen ondersteunde toepassingen beschermen. Mogelijke maatregelen zijn een app-pincode, beperkingen op kopiëren naar privéapps, voorwaarden voor lokale opslag en selectieve verwijdering van werkdata.
Hoe vaak moet er een update worden gepubliceerd?
De frequentie hangt af van de impact. Leg een realistisch tijdstip vast en houd u eraan, zelfs als het bericht alleen bevestigt dat de analyse wordt voortgezet en de instructies ongewijzigd blijven.
Hoe vaak moet het plan worden getest?
Test het minstens bij elke grote wijziging van het team, de leverancier of de architectuur en plan periodieke oefeningen die zijn afgestemd op het risiconiveau.