FransCybersecurity
Netwerk & cyberbeveiliging
Gast-Wi-Fi in België: een wachtwoord dat aan het onthaal wordt weergegeven, volstaat niet om een veilig gastnetwerk te creëren. Het doel is specifieker: bezoekers, dienstverleners, patiënten of ouders eenvoudig internettoegang bieden en tegelijk voorkomen dat deze onbeheerde apparaten toegang krijgen tot werkstations, servers, printers, camera’s, IP-telefoons en beheerinterfaces.

Wat is het werkelijke doel van gast-Wi-Fi?
Het doel is niet alleen internettoegang bieden: een onbekend apparaat moet worden ingeperkt tot een zone waarin een fout, infectie of verkenningspoging de interne bedrijfsomgeving niet kan bereiken. Een bezoeker kan aankomen met een perfect veilige telefoon, een verkeerd geconfigureerde bedrijfslaptop of een apparaat dat al gecompromitteerd is. De organisatie heeft geen controle over de updates, applicaties of gebruiker ervan. Het vertrouwensniveau moet daarom standaard minimaal zijn.
Le NIST SP 800-153 benadrukt dat de beveiliging van een WLAN afhangt van het ontwerp, de configuratie en de monitoring gedurende de volledige levenscyclus, en niet alleen van de radioversleuteling. Dat is een nuttig onderscheid: WPA2 of WPA3 beschermt de draadloze verbinding, terwijl segmentatie bepaalt wat het apparaat na de verbinding kan bereiken. Deze twee beveiligingsmaatregelen pakken verschillende problemen aan.
Formuleer vóór u een Wi-Fi-controller configureert het beleid in één testbare zin: «een gast kan namen opzoeken, de tijd synchroniseren en toegang krijgen tot internet, maar kan geen enkel privénetwerk, geen andere gast en geen enkel apparaatbeheer bereiken». Deze zin wordt vervolgens een lijst met regels en tests. Om de dekking, capaciteit en apparatuur te kaderen, presenteert de pagina professionele netwerken en Wi-Fi van GVISION de belangrijkste dienst die bij deze architectuur hoort.
De aanbevolen architectuur: SSID, VLAN, firewall en isolatie
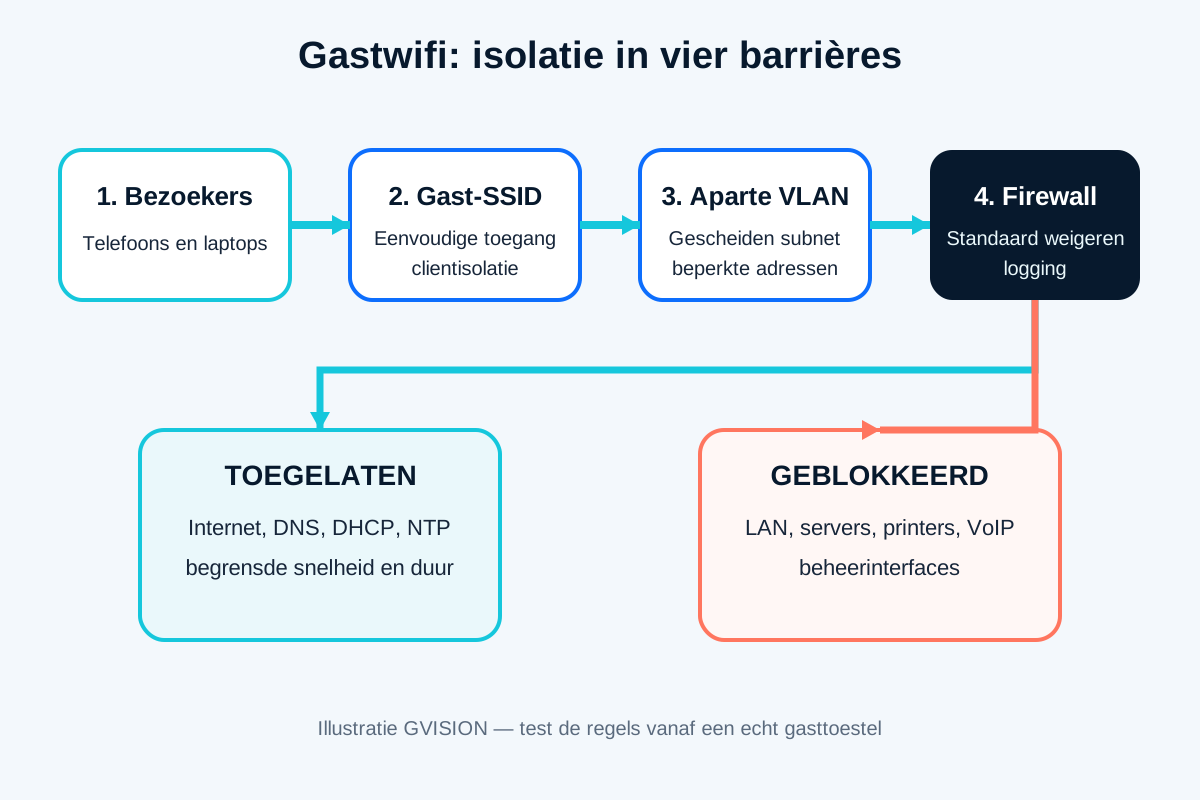
Een robuuste architectuur omvat vier opeenvolgende beveiligingslagen: een SSID voorbehouden aan bezoekers, een eigen VLAN en subnet, een firewall tussen dit netwerk en de rest van de organisatie en vervolgens clientisolatie op het Wi-Fi-netwerk. Geen enkele beveiligingslaag mag op zichzelf als voldoende worden beschouwd.
Het SSID identificeert het gebruik
De netwerknaam helpt de gebruiker om de juiste verbinding te kiezen en maakt het mogelijk om in de controller een beleid eraan te koppelen. Ze creëert echter niet automatisch een grens. Twee SSID’s kunnen nog steeds op hetzelfde VLAN uitkomen wanneer de mapping verkeerd is ingesteld. Een visuele controle van de controller volstaat daarom niet: controleer het ontvangen IP-adres, de gateway en het daadwerkelijk gevolgde netwerkpad.
Het VLAN scheidt de netwerkdomeinen
Het gast-VLAN moet over een eigen adresseringsplan beschikken en mag niet worden gebruikt door werkstations, printers, camera’s, telefoons of industriële apparatuur. Op een netwerk met meerdere switches mag het VLAN alleen over de noodzakelijke trunks worden getransporteerd. Een vergeten accesspoort of een verkeerd gekozen «native VLAN» kan een onverwachte omweg creëren. Documenteer de identifier, het subnet, de DHCP, de gateway en de betrokken sites.
De firewall beslist, lokale isolatie maakt het compleet
Inter-VLAN-routing moet verlopen via een apparaat dat een beleid toepast. De fundamentele regel is een expliciete weigering naar interne bereiken, gevolgd door beperkte toestemmingen voor de vereiste services. Clientisolatie, ook wel client isolation of peer-to-peer blocking genoemd, voorkomt bovendien dat twee gastapparaten die met hetzelfde access point verbonden zijn elkaar rechtstreeks kunnen bereiken. Afhankelijk van de fabrikant en de architectuur moet deze optie tussen twee access points worden gevalideerd en niet alleen op één access point.
Vier manieren om gasttoegang aan te bieden vergelijken
De beste keuze hangt af van het risico, het aantal bezoekers en de maturiteit van het netwerk, maar hetzelfde LAN als dat van het personeel is geen aanvaardbaar gastmodel. Een kleine site kan werken met een VLAN en eenvoudige regels; een campus of omgeving met meerdere sites kan tijdelijke identiteiten, een NAC of dynamische beleidsregels vereisen.
| Intune in België: BYOD of bedrijfstoestel, welk model kiest u? | Goede balans tussen bescherming en privacy. | Vier modellen voor toegang en beheer met Microsoft Intune | Afhankelijk van ondersteunde apps en platformen. | Gebruiksscenario's |
|---|---|---|---|---|
| Wachtwoord op het interne LAN | Geen echte scheiding | Onmiddellijk in te voeren | Schrijf beleid en privacytekst. Leg zichtbaarheid, verantwoordelijkheden, support, verlies, vertrek en updates uit. | Te vermijden |
| Gast-SSID met lokale isolatie | Clients gescheiden, afhankelijk van de netwerkmapping | Eenvoudig voor een zeer kleine site | Onvoldoende als het SSID nog steeds op het LAN uitkomt | Alleen een overgangsstap |
| SSID + VLAN + firewall | Gecontroleerde netwerkgrens | Overzichtelijk, testbaar en geschikt voor veel sites | Vereist een consistente configuratie van begin tot eind | Standaardkeuze voor de meeste organisaties |
| Gasttoegang met identiteit/NAC | Beleid per gebruiker, apparaat of sponsor | Traceerbaarheid en aangepaste looptijden | Complexere kosten en exploitatie | Campus, groepen met meerdere sites en terugkerende bezoekers |
| Beste keuze volgens de behoefte | VLAN en firewall voor een duidelijke isolatie; identiteit/NAC wanneer profielen, sponsors en looptijden fijnmazig moeten worden beheerd. | |||
Zeldzame, laaggevoelige toegang.
- Te vermijden: het LAN of het wachtwoord ervan delen.
- Aanbevolen basis: Gast-SSID, dedicated VLAN, firewall en clientisolatie.
- Complexe omgeving: voeg tijdelijke identiteit, sponsor of NAC toe wanneer de exploitatie dit rechtvaardigt.
Welke firewallregels moeten worden toegepast?
Begin met een standaardweigering naar interne systemen en sta vervolgens alleen de datastromen toe die noodzakelijk zijn voor de werking van de gastendienst. De volgorde van de regels is belangrijk. Een brede regel «LAN naar any» die vóór de blokkering staat, kan de volledige architectuur tenietdoen. Geef objecten en regels begrijpelijke namen, met een eigenaar en een motivering.
Het gastnetwerk heeft doorgaans DHCP nodig om een configuratie te ontvangen, DNS om namen op te lossen en NTP voor de tijdsynchronisatie. Afhankelijk van de architectuur kunnen deze services worden geleverd door de firewall, een dedicated resolver of externe services. Als interne DNS wordt gebruikt, voorkom dan dat onnodig interne namen worden onthuld en blokkeer query’s naar andere DNS-servers wanneer het beleid dit vereist. Uitgaand webverkeer kan volgens de organisatieregels worden gefilterd.
Blokkeer alle private bereiken die door de organisatie worden gebruikt, beheerinterfaces, Wi-Fi-controllers, switches, hypervisors, NAS-systemen, printers, camera’s, IP-telefoons en technische apparatuur. Beperk u niet tot één RFC 1918-bereik wanneer er meerdere privénetwerken, VPN-verbindingen of cloudroutes bestaan. Controleer ook IPv6: perfecte IPv4-filtering voorkomt niet dat een vergeten IPv6-route toegankelijk blijft.
Bedrijfstoestel firewall, VPN en ZTNA gaat dieper in op de aanvullende controlelaag.
Is een captive portal verplicht?
Nee: het captive portal is een beslissing op het vlak van onthaal, identificatie en gebruiksvoorwaarden; de fundamentele beveiliging wordt nog steeds door segmentatie verzekerd. Aankoop, logistiek en privégebruik moeten worden geregeld.
Aankoop, logistiek en privégebruik moeten worden geregeld. Artikel 5 van de GDPR vormt de primaire referentie; specifieke juridische vereisten moeten worden gevalideerd met de DPO of de juridische adviseur van de organisatie.
Captive portals kunnen ook praktische problemen veroorzaken: een venster dat niet opent, een certificaat dat verkeerd wordt weergegeven, een geblokkeerde omleiding, een VPN die al actief is, een apparaat zonder browser of ontbrekende vertaling. Voorzie een duidelijk terugvalpad. Een QR-code kan de verbinding vereenvoudigen, maar moet naar het juiste SSID verwijzen en worden vervangen wanneer het geheim wordt gewijzigd. Plaats nooit op de affiche een wachtwoord dat toegang geeft tot het interne netwerk.
Hoe voorkomt u dat gasten het netwerk verzadigen?
Bedrijfstoestel Honderd verbonden telefoons tijdens een vergadering verbruiken niet hetzelfde als tien consultants die videoconferenties voeren. Het aantal apparaten, de radioconcurrentie, de signaalkwaliteit en de WAN-bandbreedte moeten afzonderlijk worden opgevolgd.
Bedrijfstoestel
Gast-Wi-Fi uitrollen in tien stappen
Een succesvolle uitrol begint met een beleid en eindigt met testbewijzen, niet met het simpelweg aanmaken van een SSID. Gebruik een gecontroleerd onderhoudsvenster en behoud een terugvalmogelijkheid als de bestaande infrastructuur al spraak, camera’s of andere kritieke services transporteert.
- Inventariseren: access points, controller, switches, trunks, firewall, DHCP, DNS, cloudroutes en VPN.
- De gebruiksscenario’s bepalen: occasionele bezoekers, terugkerende dienstverleners, evenementen, apparaten zonder browser en vergaderbehoeften.
- Het beleid opstellen: toegestane bestemmingen, verboden bestemmingen, duur, bandbreedte en operationele verantwoordelijkheid.
- Het netwerk reserveren: VLAN, subnet, DHCP-bereik, gateway en naamgevingsconventies.
- Het transport configureren: SSID-VLAN-mapping, strikt noodzakelijke trunks en geen gast-VLAN op onnodige poorten.
- De regels aanmaken: weigering naar interne systemen, minimale technische toestemmingen, gefilterd internet en IPv6-verwerking.
- De toegang configureren: WPA2/WPA3 volgens compatibiliteit, clientisolatie, geheim of portal en sessieduur.
- De capaciteit beschermen: Bedrijfstoestel
- Testen: meerdere apparaten, meerdere access points, DHCP-vernieuwing, roaming, DNS, gebruikers-VPN en pogingen om het LAN te bereiken.
- Documenteren: schema, regels, onthaalprocedure, eigenaar, revisiedatum en validatiebewijs.

De validatiechecklist vóór de ingebruikname
Een test is alleen geslaagd als hij zowel bewijst wat werkt als wat ontoegankelijk blijft. Een geopende webpagina bevestigt internettoegang, maar bewijst niet dat de servers geïsoleerd zijn. Documenteer het apparaat, het access point, het ontvangen adres, het tijdstip en het verwachte resultaat.
- Verbinding en verbreking met een nieuw apparaat en vervolgens met een reeds bekend apparaat.
- Een adres verkrijgen dat uitsluitend tot het gastsubnet behoort.
- DNS-resolutie en HTTPS-toegang tot verschillende legitieme internetservices.
- Blokkering van gateways, servers, NAS-systemen, printers, camera’s en interne netwerkinterfaces.
- Blokkering tussen twee gastclients, ook wanneer ze via twee verschillende access points verbonden zijn.
- Controle van IPv6, VPN-routes en private netwerken die via de cloud toegankelijk zijn.
- Mobiele samenvatting
- Verlopen van de code of sessie, DHCP-vernieuwing en voortijdige intrekking.
- Bedrijfstoestel
- Aanwezigheid van relevante gebeurtenissen in de logs, zonder overmatige gegevensverzameling.
Voer ten slotte een negatieve test uit vanaf een secundaire site. Gecentraliseerde configuraties kunnen een verschil in trunk, firmware of lokale regel verbergen. In een groep met meerdere sites is een matrix «site × SSID × VLAN × gateway × beleid» betrouwbaarder dan de veronderstelling dat alle sites identiek zijn.
Concrete voorbeelden voor Belgische organisaties
De technische basis blijft dezelfde, maar de scenario’s en uitzonderingen moeten aansluiten bij de realiteit van elke organisatie. In een school kan het gastnetwerk worden opengesteld tijdens oudervergaderingen en evenementen, zonder toegang tot het pedagogische, administratieve of schermennetwerk. Regelmatige bezoekers kunnen langere codes ontvangen, terwijl beheerde apparaten van het personeel een afzonderlijke authenticatie gebruiken.
In een zorginstelling of praktijk moeten bezoekers gescheiden blijven van dossiers, apparaten, printers en werkstations van het personeel. Het portal mag niet om gezondheidsgegevens vragen. De wachtkamer vereist een stabiele verbinding, maar klinische datastromen behouden prioriteit. Technische dienstverleners mogen het gast-Wi-Fi niet gebruiken om apparatuur te beheren: een afzonderlijke, beperkte en gelogde onderhoudstoegang is geschikter.
Belgische situaties
Incidenten worden zelden veroorzaakt door de naam van het SSID; ze zijn meestal het gevolg van een te ruime regel, een inconsistente mapping of een niet-geteste wijziging. De eerste fout is «Guest» aanmaken in de controller zonder het werkelijk toegewezen VLAN te controleren. De tweede is slechts één intern subnet blokkeren terwijl routes naar andere sites, Azure, een datacenter of een VPN nog steeds toegankelijk zijn.
Bedrijfstoestel
Het gast-Wi-Fi op lange termijn onderhouden
Een gastnetwerk blijft veilig als regels, firmware, certificaten, geheimen en testbewijzen volgens een vastgestelde cyclus worden herzien. Monitor pieken in het aantal clients, DHCP-fouten, radiocongestie, ongebruikelijk volume en configuratiewijzigingen. Alerts moeten tot een duidelijke actie leiden en niet alleen een mailbox vullen.
Herbekijk de toegang wanneer een site opent, verhuist of een nieuwe service krijgt: IP-telefonie, schermweergave, camera, printer, Teams-ruimte, betaalterminal of IoT-apparaat. Elk nieuw VLAN of elke nieuwe VPN kan een bestemming creëren die de oude blokkering niet dekt. Een regel die gebruikmaakt van een centraal onderhouden objectgroep «interne netwerken» is vaak robuuster dan een reeks handmatig gekopieerde adressen.
Veelgemaakte fouten
Volstaat een afzonderlijk SSID om gasten te isoleren?
Beperking
Moet u WPA2 of WPA3 gebruiken voor bezoekers?
Gebruik het meest robuuste niveau dat compatibel is met de verwachte apparaten en het beleid van de organisatie. WPA3 biedt verbeteringen, maar oudere terminals kunnen een overgang noodzakelijk maken. Versleuteling vervangt nooit netwerkisolatie.
Maakt een captive portal het netwerk veiliger?
Het kan voorwaarden, codes en looptijden beheren, maar blokkeert geen toegang tot het LAN. De scheiding berust op het VLAN, de firewall en de clientisolatie.
Kunnen gasten een VPN gebruiken?
Vaak wel, als de vereiste protocollen zijn toegestaan. Test gangbare VPN’s van bezoekers zonder onnodig verkeer naar het interne netwerk toe te laten. Een te restrictief beleid kan consultants verhinderen om te werken.
Moet u de identiteit van elke bezoeker verzamelen?
Bedrijfstoestel
Hoe deelt u een printer of vergaderscherm?
Publiceer alleen de noodzakelijke service via een gecontroleerde gateway of plaats de apparatuur in een dedicated zone met gerichte regels. Open niet het volledige interne netwerk om een projectiebehoefte op te lossen.
Hoe vaak moet gast-Wi-Fi worden getest?
Na elke wijziging aan het netwerk, de firewall, controller, firmware, VPN of site, en vervolgens periodiek volgens het risico. Een jaarlijkse test kan onvoldoende zijn in een infrastructuur die elke maand evolueert.
Eenvoudige toegang voor de bezoeker, een duidelijke grens voor de organisatie
Goed gast-Wi-Fi valt nauwelijks op: de verbinding werkt, internetapplicaties reageren en de gebruiker heeft geen handleiding nodig. De kwaliteit ervan wordt vooral gemeten aan wat ontoegankelijk blijft, aan de capaciteit die voor de bedrijfsactiviteiten behouden blijft en aan het gemak waarmee het IT-team het beleid kan uitleggen en vervolgens kan controleren.
GVISION kan de bestaande omgeving in kaart brengen, de segmentatie ontwerpen, de apparatuur configureren en het resultaat op uw verschillende sites valideren. Om een uitrol te kaderen of een bestaande gasttoegang te corrigeren, kunt u overleggen met het GVISION-team in België.