Microsoft Intune · BYOD · België
Intune in België: BYOD of bedrijfstoestel, welk model kiest u?
Een persoonlijke smartphone voor Outlook toelaten is niet hetzelfde als een medewerker uitrusten met een volledig beheerde laptop. Microsoft Intune ondersteunt meerdere niveaus: MAM zonder inschrijving, een persoonlijk toestel met werkprofiel, een bedrijfstoestel met privégebruik en een volledig beheerd of gedeeld toestel. De juiste keuze volgt uit data, taken, platform, ondersteuning en de gewenste balans tussen beveiliging en privacy.
FAQ
3. Ingeschreven persoonlijk toestel Deze modellen bieden niet dezelfde zichtbaarheid, dezelfde beheerfuncties of dezelfde gebruikerservaring.
Vier Intune-modellen die u vóór de BYOD-discussie moet onderscheiden
Schrijf beleid en privacytekst. Leg zichtbaarheid, verantwoordelijkheden, support, verlies, vertrek en updates uit.
De echte keuze is niet alleen persoonlijk tegenover professioneel: ze onderscheidt onbeheerde toegang, MAM zonder inschrijving, persoonlijke inschrijving en beheer van een toestel van de organisatie. De zichtbaarheid, beheeracties en gebruikerservaring verschillen fundamenteel.
Mobile Application Management, of MAM, past beleidsregels toe op toepassingen en bedrijfsgegevens zonder het toestel volledig in het beheer in te schrijven. Microsoft documenteert dit scenario als MAM for unenrolled devicesBedrijfstoestel
1. Onbeheerd persoonlijk toestel
Hoog risico of volledige ondersteuning.
De gebruiker opent bedrijfsbronnen in een browser of app zonder Intune-beleid. Dat kan voor openbare informatie of een uitzonderlijke taak, maar biedt geen consistente scheiding, minimale versie, selectieve verwijdering of beperking van gegevensstromen. Multifactorauthenticatie beschermt de aanmelding, niet automatisch wat er na het aanmelden met bestanden en berichten gebeurt.
Vier modellen voor toegang en beheer met Microsoft Intune
Deze vorm van beheer heeft de voorkeur voor primaire werkposten, gevoelige gegevens, gereglementeerde functies, gebruikers met verhoogde rechten, complexe lokale toepassingen, gedeelde eindapparaten of toestellen die in het veld worden gebruikt. De GVISION-pagina over implementatie en beheer van Microsoft Intune blijft de commerciële pagina; deze gids helpt om het model te kiezen voordat het project wordt gedimensioneerd.
BYOD, MAM, inschrijving of bedrijfstoestel: volledige vergelijking
Aankoop, logistiek en privégebruik moeten worden geregeld.
| Criterium | Onbeheerde BYOD | MAM zonder inschrijving | Ingeschreven BYOD | Bedrijfstoestel |
|---|---|---|---|---|
| Bereik | Alleen identiteit en toegang. | Dit model past bij primaire werkstations, gevoelige dossiers, bevoorrechte accounts, gespecialiseerde lokale software, terreinwerk en gedeelde terminals. De GVISION-pagina over Microsoft Intune en MDM-beheer blijft de commerciële landingspagina; deze gids vult ze aan met een beslissingskader voor eigendom en beheer. | BYOD, MAM, inschrijving of bedrijfstoestel: volledige vergelijking | Er is geen universele winnaar: stem het beheer af op gevoeligheid, benodigde functies, platformondersteuning en de verantwoordelijkheid van de helpdesk. |
| Voordeel | Criterium | Onbeheerd BYOD | MAM zonder inschrijving | Ingeschreven BYOD |
| Beperking | Reikwijdte | Identiteit en toegang. | Compatibele apps en werkdata. | Werkprofiel of beperkte toestelcontrole. |
| Gegevensbeheer | Voordeel | Weinig initiële frictie. | Goede balans tussen bescherming en privacy. | Rijkere uitrol van certificaten, wifi, VPN en apps. |
| Toestelcompliance | Beperking | Weinig controle na authenticatie. | Afhankelijk van ondersteunde apps en platformen. | Meer communicatie, toestemming en support nodig. |
| Support | Databescherming | Verschilt per app. | Transfer-, opslag- en selectieve wisregels. | Scheiding plus gericht toestelbeheer. |
| Gebruiksscenario's | Toestelcompliance | Nee. | Appsignalen, geen volledig toestelbeheer. | Ja, binnen de persoonlijke modus. |
| Kosten | Support | |||
| Beste keuze volgens de behoefte | Ondersteuning van beheerde apps. | Gedeelde verantwoordelijkheid. | Duidelijke organisatieverantwoordelijkheid. | Typisch gebruik |
Beste keuze per behoefte
Aankoop, logistiek en privégebruik moeten worden geregeld. Het eigendom van het eindapparaat wordt vervolgens een gevolg van deze behoefte.
Begin bij de gegevens. Een eenmalige raadpleging van interne aankondigingen houdt niet hetzelfde risico in als een medisch dossier, beheerderstoegang, technische plannen, schoolinformatie, een klantenportefeuille of een betalingssysteem. Kijk ook naar wat de gebruiker kan doen: lezen, wijzigen, downloaden, exporteren, afdrukken, delen of in bulk synchroniseren. Een eenvoudige toegang kan uitmonden in een volledige gegevensonttrekking als de toepassing dit mogelijk maakt.
Beperkt mobiel BYOD.
Mobiele samenvatting
BYOD met toestelvereisten.
Vier modellen voor toegang en beheer met Microsoft Intune
Hoog risico of volledige ondersteuning.
Inschrijving is geen onzichtbare formaliteit. Ze verandert de relatie tussen werknemer, toestel en werkgever. Vertel welke attributen zichtbaar zijn, welke acties IT kan uitvoeren, welke instellingen verplicht zijn en wat er gebeurt bij verlies of vertrek. Als een functie omvangrijke toestelcontrole én intensieve support vraagt, kan een geleverd toestel eerlijker en efficiënter zijn. de Android-inschrijvingsgids van Microsoft beschrijft de toepassingen en vereisten van deze modi in detail.
Mobiele samenvatting
Inschrijving is geen onzichtbare formaliteit. Ze verandert de relatie tussen werknemer, toestel en werkgever. Vertel welke attributen zichtbaar zijn, welke acties IT kan uitvoeren, welke instellingen verplicht zijn en wat er gebeurt bij verlies of vertrek. Als een functie omvangrijke toestelcontrole én intensieve support vraagt, kan een geleverd toestel eerlijker en efficiënter zijn.
Uitzonderlijke toegang: onbeheerd, met sterke bronbeperkingen.
Een Belgisch BYOD-beleid moet de gegevens van de organisatie beschermen en tegelijkertijd de controle over het persoonlijke toestel beperken en duidelijk toelichten. Technologie neemt de verplichtingen inzake informatie, proportionaliteit en governance niet weg.
De’Belgische Gegevensbeschermingsautoriteit legt uit dat de werkgever de bescherming moet waarborgen van professionele gegevens die op een persoonlijk toestel aanwezig zijn, maar niet zonder onderscheid alle informatie op het toestel mag controleren. De autoriteit benadrukt de isolatie van professionele en persoonlijke gegevens. Dit standpunt leidt ertoe dat de minst ingrijpende vorm van controle die aan het werkelijke risico voldoet, de voorkeur krijgt.
Aankoop, logistiek en privégebruik moeten worden geregeld.
Microsoft publiceert een pagina over de zichtbaarheid van gegevens na inschrijving : de organisatie ziet de bel- of browsergeschiedenis, berichten, contactpersonen, agenda's, wachtwoorden, foto's of documenten die door de gebruiker zijn aangemaakt niet. Andere toestelkenmerken kunnen wel zichtbaar zijn en de reikwijdte hangt af van het eigendom en de modus. Neem deze informatie op in een kennisgeving die specifiek is voor uw configuratie, in plaats van vaag te stellen dat « IT niets kan zien ».
Outlook en Teams op privételefoon: MAM zonder inschrijving.
Intune bepaalt de beveiliging of compliance; Microsoft Entra Conditional Access beslist vervolgens of de context aan de toegangsvoorwaarden voldoet. Beide bouwstenen moeten samen worden ontworpen en getest.
Voor een mobiele BYOD-omgeving met MAM kan een beleid een beveiligde toepassing vereisen om toegang te krijgen tot Microsoft 365. Microsoft verduidelijkt dat beveiligingsbeleid van toepassing is op compatibele toepassingen en dat iOS- en Android-toestellen voor bepaalde controles eerst in Entra ID moeten worden geregistreerd. Voor een ingeschreven toestel kan een andere regel vereisen dat het toestel als compliant wordt gemarkeerd. De voorwaarden moeten rekening houden met de relevante platformen, toepassingen, accounts, locaties en aanmeldingsrisico's.
Vermijd « elke gebruiker, elke toepassing, onmiddellijk ingeschakeld ». Microsoft raadt aan om eerst de modus Alleen rapporteren te gebruiken voordat Conditional Access-beleidsregels worden geactiveerd. Maak een representatieve pilotgroep, sluit noodtoegangsaccounts uit volgens een gedocumenteerde procedure en test zowel positieve als negatieve scenario's: compliant toestel, verouderd toestel, niet-ondersteunde toepassing, privébrowser, verloren telefoon en nieuwe versie van het besturingssysteem.
De GVISION-pagina over Microsoft Entra en toegangsbeheer vult de Intune-aanpak aan: de status van een toestel heeft alleen waarde als deze daadwerkelijk invloed heeft op de toegang, en een toegangsregel moet in herstel voorzien. Documenteer de afhankelijkheden tussen groep, toestelfilter, compliancebeleid, toepassingsbeleid en Conditional Access-regel, zodat u de oorzaak van een weigering kunt begrijpen zonder te moeten experimenteren.
Certificaat, wifi, VPN of werkruimte: ingeschreven BYOD.
Aankoop, logistiek en privégebruik moeten worden geregeld.
- Primair werk, gevoelige data of volledige support: bedrijfstoestel. Primair werk, gevoelige data of volledige support: bedrijfstoestel.
- Beste aanpak: combineer modellen per doelgroep. Beste aanpak: combineer modellen per doelgroep.
- Beslis volgens risico, niet volgens technische voorkeur Beslis volgens risico, niet volgens technische voorkeur
- Start met een matrix van datagevoeligheid, handelingen, blootstelling, privileges, offlinegebruik en supportcapaciteit; bepaal daarna pas het eigendomsmodel. Start met een matrix van datagevoeligheid, handelingen, blootstelling, privileges, offlinegebruik en supportcapaciteit; bepaal daarna pas het eigendomsmodel.
- Beoordeel eerst de informatie. Het lezen van interne mededelingen is iets anders dan patiëntgegevens, leerlingendossiers, klantendatabases, technische plannen, betalingsinformatie of beheerdersgeheimen. Kijk ook naar acties: lezen, wijzigen, downloaden, exporteren, afdrukken, delen en bulksynchronisatie. Een toepassing die één record toont kan toch een volledig bestand laten exporteren. Beoordeel eerst de informatie. Het lezen van interne mededelingen is iets anders dan patiëntgegevens, leerlingendossiers, klantendatabases, technische plannen, betalingsinformatie of beheerdersgeheimen. Kijk ook naar acties: lezen, wijzigen, downloaden, exporteren, afdrukken, delen en bulksynchronisatie. Een toepassing die één record toont kan toch een volledig bestand laten exporteren.
- Voeg context toe. Werkt iemand in een gecontroleerd kantoor, thuis, op locatie of op openbare wifi? Wordt het toestel met gezinsleden gedeeld? Moet data offline beschikbaar zijn? Kan de organisatie honderden combinaties van merken en versies ondersteunen? Een BYOD-beleid zonder helder supportmodel leidt tot uitzonderingen en ongelijke behandeling. Voeg context toe. Werkt iemand in een gecontroleerd kantoor, thuis, op locatie of op openbare wifi? Wordt het toestel met gezinsleden gedeeld? Moet data offline beschikbaar zijn? Kan de organisatie honderden combinaties van merken en versies ondersteunen? Een BYOD-beleid zonder helder supportmodel leidt tot uitzonderingen en ongelijke behandeling.
- Werk met groepen: standaard mobiele gebruikers, gevoelige functies, beheerders, tijdelijke externen, terreinmedewerkers, gedeelde toestellen en directie. Geef elke groep een standaardmodel en een formele uitzondering. Een combinatie is normaal: MAM voor mobiele raadpleging, een bedrijfslaptop voor dagelijks werk en een virtuele desktop voor een tijdelijke consultant. Werk met groepen: standaard mobiele gebruikers, gevoelige functies, beheerders, tijdelijke externen, terreinmedewerkers, gedeelde toestellen en directie. Geef elke groep een standaardmodel en een formele uitzondering. Een combinatie is normaal: MAM voor mobiele raadpleging, een bedrijfslaptop voor dagelijks werk en een virtuele desktop voor een tijdelijke consultant.
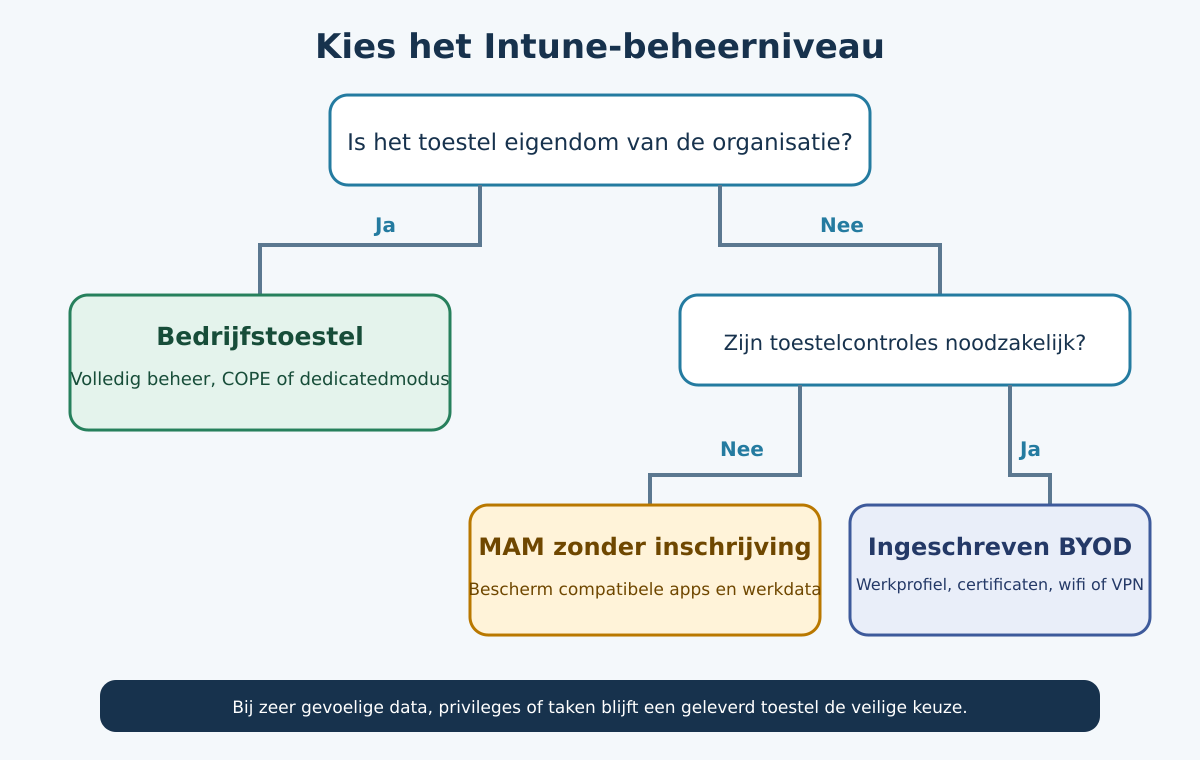
- Een eenvoudige beslisboom koppelt elke doelgroep aan een passend beheerniveau. Illustratie GVISION. Een eenvoudige beslisboom koppelt elke doelgroep aan een passend beheerniveau. Illustratie GVISION.
Vier Belgische scenario's om het beleid naar beslissingen te vertalen
De modellen worden duidelijk wanneer u uitgaat van het daadwerkelijke werk en de verantwoordelijkheid van de organisatie.
iOS en iPadOS
3. Ingeschreven persoonlijk toestel
Voor beperkt mobiel BYOD kunnen appbeveiligingsregels volledige inschrijving vermijden. Wanneer meer instellingen nodig zijn, is Apple User Enrollment ontworpen voor persoonlijke toestellen met een duidelijkere scheiding. Een toestel van de organisatie dat via Apple Business Manager of Apple School Manager automatisch inschrijft, ondersteunt supervisie en meer beheer. Test de werkelijke versies en apps van uw gebruikers.
Bedrijfstoestel
Android Enterprise
Bedrijfssmartphones met een werkprofiel of volledig beheer vereenvoudigen de distributie van toepassingen, certificaten, Wi-Fi en VPN. Voor een medewerker die alleen een melding raadpleegt op zijn persoonlijke toestel, kan MAM volstaan. Toestellen die uitsluitend voor inventarisatie of ondertekening worden gebruikt, moeten een aangepaste modus zonder gebruiker gebruiken, met een georganiseerde update- en vervangingscyclus.
Een persoonlijk werkprofiel creëert een herkenbare grens tussen professionele en privéapps. Microsoft stelt dat persoonlijke apps en data in een ander deel blijven en niet door Intune worden geraakt. Voor bedrijfstoestellen zijn er volledig beheerde, COPE- en dedicatedmodi. De officiële Android-inschrijvingsgids beschrijft de gebruiksgevallen, vereisten en gebruikerloze opties.
4. Bedrijfstoestel
Veelvoorkomende fouten bij een Intune BYOD-project
De meeste mislukkingen zijn het gevolg van een uniform beleid, laattijdige communicatie of Conditional Access dat vóór de tests wordt geactiveerd.
- MAM en MDM verwarren: Wees extra voorzichtig met een persoonlijke Windows-pc. Appbeveiliging zonder inschrijving is beperkter dan op iOS en Android en omvat voor bepaalde scenario’s momenteel Edge in preview. Een primair toestel met lokale apps, offline bestanden, encryptie-, patch- en privilegevereisten is vaak beter een beheerde bedrijfspc via Autopilot.
- Alles toestaan na MFA: macOS en Linux
- Alle persoonlijke toestellen inschrijven: Intune ondersteunt inschrijving van persoonlijke Macs en een Linux-scenario, maar dekking en appondersteuning zijn niet identiek aan Windows. Test zakelijke software, browsers, certificaten, beveiligingsagents en ontwikkeltools. Wanneer een kritieke applicatie niet binnen het model past, kan een bedrijfstoestel of virtuele werkplek de betere grens zijn.
- Eén enkel profiel gebruiken: BYOD, privacy en de Belgische arbeidscontext
- Een Belgisch BYOD-beleid moet bedrijfsgegevens beveiligen en tegelijk de controle over het persoonlijke toestel begrenzen, verklaren en proportioneel houden. Een Belgisch BYOD-beleid moet bedrijfsgegevens beveiligen en tegelijk de controle over het persoonlijke toestel begrenzen, verklaren en proportioneel houden.
- Conditional Access activeren zonder rapportage: De Gegevensbeschermingsautoriteit zegt dat werkgevers professionele data op een persoonlijk toestel moeten beschermen, maar niet zonder meer alle informatie op dat toestel mogen controleren. Ze vraagt specifieke maatregelen om privé- en bedrijfsinformatie te isoleren. Dat ondersteunt het principe: gebruik het minst ingrijpende beheer dat de vastgestelde risico’s voldoende afdekt.
- Het uitschrijven negeren: Schrijf een leesbaar beleid vóór de inschrijving. Beschrijf wie en welke toestellen in aanmerking komen, toegelaten apps, zichtbaarheid van IT, verplichte instellingen, verlies, selectieve verwijdering, einde van de samenwerking, support, eventuele vergoedingen, minimale versies en behandeling van persoonlijke back-ups. Betrek HR, security, DPO, juridische dienst en personeelsvertegenwoordiging waar passend.
- Beloven dat IT niets ziet: Microsoft publiceert concreet welke gegevens een organisatie kan zien. Intune verzamelt volgens die pagina geen oproep- of browsegeschiedenis, privéberichten, contacten, agenda, persoonlijke wachtwoorden, foto’s of eigen documenten. Toestelkenmerken kunnen wel zichtbaar zijn en verschillen per eigendom en inschrijvingsmodus. Communiceer dus niet dat IT “niets ziet”, maar toon de echte configuratie.
- De ondersteuning niet financieren: Beperk ook operationele risico’s. Een foutieve wisactie, verkeerde eigendomsclassificatie of slecht toegewezen groep kan vertrouwen ernstig beschadigen. Gebruik minimale beheerdersrollen, pilots, goedkeuring voor destructieve handelingen, logging en escalatie. Privacy is niet alleen een eigenschap van de technologie, maar van het beheerproces.
- Ontwerp Intune en Entra Conditional Access samen Ontwerp Intune en Entra Conditional Access samen
Veelgestelde vragen
Kan Intune Outlook op een persoonlijke telefoon beschermen zonder het toestel in te schrijven?
Ja, met appbeveiligingsbeleid op ondersteunde platformen en voor compatibele toepassingen. Dit moet worden gekoppeld aan een geschikte toegangsregel en alle toegangsstromen moeten worden getest.
Kan mijn werkgever mijn foto's of webgeschiedenis bekijken met Intune?
Microsoft geeft aan dat Intune geen foto's, berichten, contactpersonen, persoonlijke wachtwoorden of bel- en browsergeschiedenis verzamelt. Bepaalde kenmerken van het eindapparaat blijven echter zichtbaar, afhankelijk van de modus.
Kunnen alleen de professionele gegevens worden gewist?
Voor beheerde gegevens is in compatibele scenario's selectief wissen voorzien. De exacte reikwijdte hangt af van het platform, de inschrijving en de toepassingen; dit moet worden gedocumenteerd en getest.
Volstaat MAM voor een persoonlijke Windows-pc?
Niet altijd. De dekking zonder inschrijving is beperkter dan op mobiele toestellen. Een primaire werkpost waarop lokale bestanden of bedrijfstoepassingen worden gebruikt, vereist vaak een bedrijfstoestel of een virtuele desktop.
Moeten alle medewerkers BYOD mogen gebruiken?
Nee. Definieer categorieën op basis van risico en behoefte. Beheerders, gedeelde toestellen, zeer gevoelige gegevens of kritieke functies kunnen een toestel dat door de organisatie wordt verstrekt vereisen.
Wat is het verschil tussen COPE en een volledig beheerd toestel?
COPE verwijst naar een toestel dat eigendom is van de organisatie, met een professionele omgeving en toegestaan persoonlijk gebruik. Een volledig beheerde modus is sterker gericht op werk en maakt uitgebreidere controles mogelijk.
Garandeert een Intune-beleid de naleving van de AVG?
Nee. Het draagt bij aan beveiliging en scheiding, maar de organisatie moet ook doelstellingen, informatieverstrekking, proportionaliteit, rechten, contracten, verantwoordelijkheden en procedures beheren.