FransIT-support
SLA applicatieonderhoud België · GVISION
SLA voor applicatieonderhoud: 12 clausules die u in België moet controleren
Bedrijfstoestel
Waarvoor dient een SLA voor applicatieonderhoud eigenlijk?
De SLA maakt het mogelijk om de servicekwaliteit na de ingebruikname in productie observeerbaar en bestuurbaar te maken. De SLA voorkomt noch bugs noch storingen. Ze organiseert hoe deze worden gedetecteerd, beoordeeld, gecommuniceerd en opgelost. Ze verkleint vooral de grijze zone tussen «de hosting werkt», «de applicatie reageert» en «het bedrijfsproces is bruikbaar».
Een applicatie is zelden afhankelijk van één partij. De code kan worden onderhouden door een agentschap, de infrastructuur door een hostingprovider, de identiteit door Microsoft Entra, betalingen door een dienstverlener en gegevens door een ERP. Een incident dat zichtbaar is in de browser kan dus afkomstig zijn van een API van een derde partij, een certificaat, een databasemigratie, een quota, een netwerkregel of een functionele fout. De SLA moet beschrijven wie de analyse coördineert, zelfs wanneer de oorzaak nog niet bekend is.
Vier modellen voor toegang en beheer met Microsoft Intune
Voor de termijnen: breng in kaart wat moet worden onderhouden
U kunt geen geloofwaardige termijn beloven zonder de architectuur, afhankelijkheden en impact van een onbeschikbaarheid te kennen. Begin met een inventaris: codeopslagplaatsen, omgevingen, domeinen, certificaten, secrets, databases, geplande taken, opslag, identity providers, e-maildiensten, betaalgateways, API’s, bibliotheken en eigenaars.
Breng vervolgens de belangrijke gebruikersflows in kaart. Een trage marketingpagina heeft niet dezelfde impact als een ontoegankelijk reglementair formulier, een geblokkeerd reserveringsportaal of een applicatie die interventies toewijst. Noteer voor elke flow de gebruiksuren, betrokken gebruikersgroepen, piekperiodes, aangemaakte gegevens en fallbackoplossingen.
De pagina Aankoop, logistiek en privégebruik moeten worden geregeld. Aankoop, logistiek en privégebruik moeten worden geregeld.
Controleer ook de onderhoudbaarheid voordat u toezeggingen aanvaardt. Een product zonder documentatie, testomgeving, toegang tot de code of deploymentprocedure kan een fase van overname en stabilisatie vereisen. Meteen een vaste oplossingstijd beloven op basis van een onbekende situatie creëert risico voor beide partijen.
De 12 clausules die de SLA bruikbaar maken
De beste clausules beantwoorden twaalf eenvoudige vragen: wat, wanneer, welke ernst, welke termijn, wie monitort, wie beveiligt, wie deployt, wie herstelt, wie de gegevens beschermt, wie de kwaliteit test, wie rapporteert en hoe de samenwerking wordt beëindigd.
4. Bedrijfstoestel
4. Bedrijfstoestel
2. De onderhoudscategorieën
Scheid correctief onderhoud, dat een anomalie herstelt; preventief onderhoud, dat een risico vermindert; adaptief onderhoud, dat inspeelt op een wijziging in browser, API of platform; en evolutionair onderhoud, dat een functie toevoegt of wijzigt. Een incidentenpakket mag geen onbeperkte backlog van nieuwe functionaliteiten worden. Definieer hoe een aanvraag na analyse van categorie verandert.
3. Servicevensters en wachtdienst
Vermeld de tijdzone, Belgische werkdagen, feestdagen, kanalen en uitzonderingen. «24/7»-ondersteuning kan automatische monitoring, wachtdienst voor kritieke incidenten of een volledige helpdesk betekenen: dit zijn niet dezelfde diensten. Bepaal ook wie de wachtdienst kan activeren en hoe wordt voorkomen dat een niet-kritieke aanvraag het mechanisme activeert.
4. De prioriteitsmatrix
Definieer elk niveau op basis van impact en urgentie: aantal gebruikers, essentiële flow, gegevensverlies, security-exposure, beschikbare alternatieve oplossing en externe deadline. Een functionaliteit die voor twee personen volledig onbeschikbaar is, kan minder dringend zijn dan een stille fout die alle facturen treft. Voorzie een arbitrageprocedure wanneer klant en onderhoudspartner het incident verschillend classificeren.
5. Klokken en servicedoelstellingen
Maak onderscheid tussen ontvangstbevestiging, start van de analyse, frequentie van updates, workaround, herstel en definitieve oplossing. Leg uit wanneer de tijd begint, wat de klok kan opschorten — bijvoorbeeld wanneer essentiële informatie wordt afgewacht — en welk bewijs het einde markeert. Een definitieve oplossing is soms afhankelijk van een externe softwareleverancier; een herstel- of workarounddoelstelling is dan beter beheersbaar.
6. Monitoring en detectie
Maak een lijst van de controles: beschikbaarheid, applicatiefouten, latency, geplande taken, certificaten, capaciteit, wachtrijen, integraties en synthetische transacties. Definieer drempelwaarden, bewaartermijn van metingen, waarschuwingskanaal en eigenaar. Een HTTP-test die een statuscode 200 ontvangt, bewijst niet dat de verbinding of betaling werkt; kritieke flows verdienen controles die dichter bij de echte gebruikerservaring staan.
7. Kwetsbaarheden en beveiligingspatches
Schrijf beleid en privacytekst. Leg zichtbaarheid, verantwoordelijkheden, support, verlies, vertrek en updates uit.OWASP ASVS 5.0 biedt een open basis voor het specificeren en verifiëren van applicatiebeveiligingscontroles, ook in contracten. De SLA moet echter vermijden dat een automatische scanner als absoluut bewijs van beveiliging wordt beschouwd.
8. Deployments, wijzigingen en rollback
Beschrijf de aanvraag, review, tests, goedkeuring, het productievenster, de monitoring en de rollback. Bepaal wie een dringende wijziging goedkeurt en hoe deze achteraf wordt gedocumenteerd. Meet incidenten die door een wijziging zijn veroorzaakt en het succes van rollbacks afzonderlijk.
9. Back-ups en herstel
Aankoop, logistiek en privégebruik moeten worden geregeld.
10. Persoonsgegevens en operationele beveiliging
Wanneer de onderhoudspartner gegevens verwerkt namens de verwerkingsverantwoordelijke, vereist artikel 28 van de GDPR een contract of rechtshandeling waarin onder meer het onderwerp, de duur, de aard, het doel, de soorten gegevens en de verplichtingen worden vastgelegd. Artikel 32 vereist maatregelen die passend zijn bij het risico. De SLA moet deze verantwoordelijkheden koppelen aan toegangen, logboeken, incidenten, onderaannemers, verwijdering en meldingen, zonder de verwerkersovereenkomst te vervangen.
11. Prestaties, compatibiliteit en toegankelijkheid
Aankoop, logistiek en privégebruik moeten worden geregeld. WCAG 2.2 van het W3C Mobile Application Management past regels toe op professionele apps en gegevens zonder het toestel volledig in te schrijven. Microsoft beschrijft MAM for unenrolled devices als een model waarbij appconfiguratie en appbeveiligingsbeleid bedrijfsdata binnen ondersteunde toepassingen beschermen. Mogelijke maatregelen zijn een app-pincode, beperkingen op kopiëren naar privéapps, voorwaarden voor lokale opslag en selectieve verwijdering van werkdata.
12. Rapportering, governance en reversibiliteit
Definieer een periodiek dashboard: incidenten, naleving van doelstellingen, trends, kwetsbaarheden, back-ups, releases, capaciteit, technische schuld en acties. Identificeer vergaderingen, besluitvormers en escalaties. De exit moet voorzien in de export van gegevens, code, documentatie, overdraagbare secrets, accounts, ticketgeschiedenis, afhankelijkheden en ondersteuning bij de overname. Een goede reversibiliteit verbetert ook het dagelijkse onderhoud.
Controletabel: wat moet worden vastgelegd en bewezen
Gebruik deze tabel om twee voorstellen te vergelijken zonder de beslissing te beperken tot de maandelijkse prijs of de meest spectaculaire termijn.
| Clausule | Vast te leggen | Verwacht bewijs | Risico indien afwezig |
|---|---|---|---|
| Bereik | Producten, componenten, omgevingen en uitsluitingen. | Versiebeheerde inventaris en architectuur. | Doorgeschoven verantwoordelijkheid. |
| Onderhoudstypes | Correctief, preventief, adaptief en evolutionair. | Regels voor het kwalificeren van aanvragen. | Onvoorspelbare backlog en facturatie. |
| Dekking | Uren, dagen, wachtdienst en kanalen. | Geteste kalender en contactpersonen. | Veronderstelde beschikbaarheid die niet wordt geleverd. |
| Kriticiteit | Impact, urgentie, workaround en security. | Voorbeelden van P1 tot P4. | Betwiste prioriteiten. |
| Termijnen | Reactie, behandeling, herstel en oplossing. | Tijdstempels van het ticket. | «Vier uur» zonder duidelijke betekenis. |
| Monitoring | Flows, drempelwaarden, alerts en bewaartermijnen. | Geschiedenis en tests van alerts. | Incident ontdekt door de klant. |
| Beveiliging | Monitoring, triage, patching en uitzondering. | Register en incidentrapport. | Kwetsbaarheid zonder eigenaar. |
| Wijzigingen | Test, goedkeuring, venster en rollback. | Releaselogboek. | Niet-reversibele deployments. |
| Back-ups | 4. Bedrijfstoestel | Rapport van de hersteltest. | Aanwezige maar onbruikbare back-up. |
| Klaar om uw IT-infrastructuur te moderniseren? | Rollen, toegangen, onderaannemers en incidenten. | DPA, toegangsregister en procedure. | Verspreide verplichtingen. |
| Kwaliteit | Prestaties, compatibiliteit en toegankelijkheid. | Regressietestscenario’s. | Geleidelijke degradatie. |
| Governance en exit | Rapporten, escalatie, gegevens, code en overdracht. | Dashboard en reversibiliteitsplan. | Afhankelijkheid van de leverancier. |
| Beste keuze volgens de behoefte | Kies het voorstel dat elke verbintenis koppelt aan een bedrijfsflow, een eigenaar, een meetmethode en verifieerbaar bewijs. | ||
Stel een criticaliteitsmatrix op die de teams daadwerkelijk zullen gebruiken
Een bruikbare prioriteit combineert impact en urgentie en geeft vervolgens voorbeelden die specifiek zijn voor uw activiteit. Vermijd om P1 te definiëren als «blokkerend incident» zonder uit te leggen voor wie, op welk moment en met welk alternatief.
Een kritisch niveau kan de onbeschikbaarheid van een essentiële flow voor alle gebruikers omvatten, een vermoeden van actieve blootstelling, gegevenscorruptie of de onmogelijkheid om een onmiddellijke deadline te halen. Een hoog niveau kan betrekking hebben op een grote gebruikersgroep zonder aanvaardbare workaround. Een normaal niveau dekt een beperkte fout of een fout waarvoor een workaround beschikbaar is. Een geplande aanvraag is geen incident, ook al is ze belangrijk.
Aankoop, logistiek en privégebruik moeten worden geregeld.
Koppel de prioriteit niet automatisch aan een belofte van een definitieve oplossing. De leverancier heeft meer controle over de ontvangstbevestiging, escalatie en herstelwerkzaamheden dan over de correctie van een externe afhankelijkheid. U kunt een doelstelling voor regelmatige updates en herstel voorzien, gevolgd door een actieplan voor de root cause.
De levenscyclus van een incident: zeven stappen en meerdere klokken
Een goed beheerd incident gaat van detectie naar verbetering; het eindigt niet zodra het scherm weer verschijnt. De sequentie helpt om de verbintenissen op de juiste plaats te leggen.
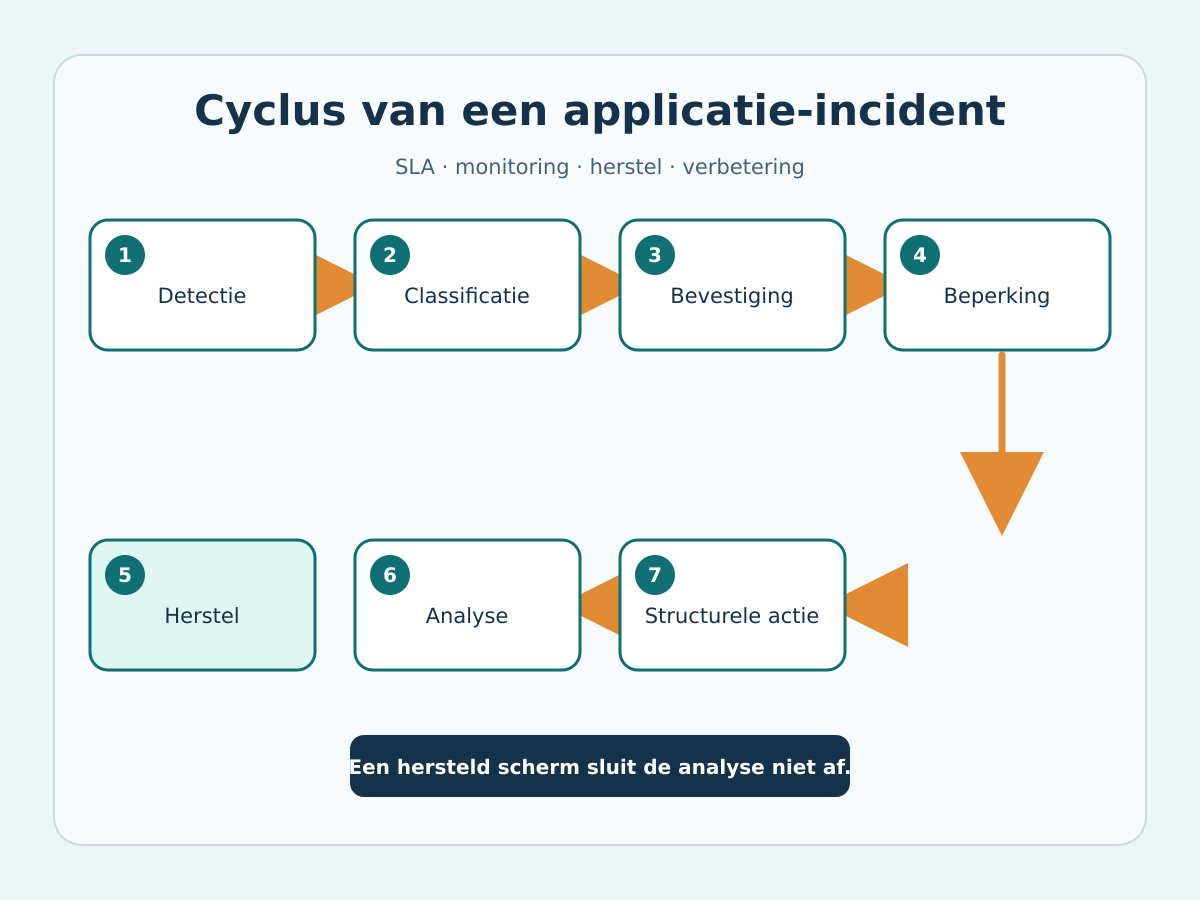
- Detectie: automatische alert of melding door de gebruiker, met tijdstip en symptoom.
- Kwalificatie: 4. Bedrijfstoestel
- Ontvangstbevestiging: bevestiging, initiële prioriteit en verantwoordelijke.
- Indamming of workaround: Bedrijfstoestel
- Herstel: de flow opnieuw in een bruikbare en gecontroleerde toestand brengen.
- Analyse: de oorzaak, bijdragende factoren en ontbrekende controles identificeren.
- Corrigerende actie: corrigeren, testen, documenteren en de doeltreffendheid opvolgen.
Tickets moeten wijzigingen in prioriteit, pauzes en communicatie bewaren. Metingen dienen niet om een flatterende score te creëren: ze brengen terugkerende incidenten, kwetsbare afhankelijkheden en te late detecties aan het licht.
Uitrolplan
De omvang van de organisatie volstaat niet: werktijden, seizoensgebondenheid, gegevens en alternatieven bepalen de SLA.
Boekhoudkantoor tijdens fiscale deadlines
Een documentportaal kan het hele jaar worden gebruikt, maar tijdens fiscale periodes kritiek worden. De SLA kan versterkte dekking voorzien tijdens aangekondigde periodes, tests vóór de piek en een bevriezing van niet-essentiële wijzigingen. Het doel is geen permanente 24/7-dekking, maar capaciteit die is afgestemd op de werkelijke kalender.
Vereniging of vzw met campagne
Aankoop, logistiek en privégebruik moeten worden geregeld.
Groep met meerdere sites en operationele tool
Als de applicatie de ochtendinterventies verdeelt, heeft een korte storing bij de opstart een hoge impact. Voorzie monitoring vóór de opening, een manuele procedure, noodtoegang en escalatiecontacten. Snel herstel kan voorrang krijgen op de definitieve correctie, die vervolgens in een gecontroleerd venster kan worden uitgevoerd.
Overheidsadministratie of zorginstelling
Verantwoordelijkheden rond gegevens, toegankelijkheid, historiek en secundaire leveranciers kunnen even zwaar wegen als de termijn. De DPO, de business, security en procurement moeten de toepasselijke clausules goedkeuren. Leid nooit compliance of certificering uitsluitend af uit de SLA; eis bewijs dat geschikt is voor de context.
Voor een strategische applicatie toont de pagina Power Apps en maatwerkwebapplicaties van GVISION hoe architectuur, rollen, integraties, documentatie en testomgeving samen worden ontworpen. Het onderhoud wordt voorspelbaarder wanneer deze elementen vanaf het ontwerp aanwezig zijn.
Onderhandel een realistische SLA en stuur deze op lange termijn aan
Vraag eerst om een meetbare methode en stem vervolgens de dekking en termijnen af op de waarde van de service. Een zeer korte verbintenis kost meer of wordt oncontroleerbaar als ze niet aansluit bij een wachtdienstorganisatie, voorbereide toegangen en een herstelbare architectuur.
Vier modellen voor toegang en beheer met Microsoft Intune
Kies een beperkt aantal indicatoren: mediane doorlooptijd en verdeling per prioriteit, naleving van updates, hersteltijd, terugkerende incidenten, deploymentfouten, succes van back-ups en tests, openstaande kwetsbaarheden en beschikbaarheid van kritieke flows. Een gemiddelde alleen kan een lang incident verbergen; houd belangrijke gevallen zichtbaar.
Service credits kunnen een contractuele functie hebben, maar ze herstellen noch gegevens noch vertrouwen. Preventie, transparantie en leren blijven de prioriteit. Laat de juridische clausules nalezen door een bevoegde adviseur; deze gids is een operationeel kader en geen juridisch advies.
Belgische situaties
De SLA faalt vooral wanneer ze geruststellende woorden gebruikt zonder meetmethode of duidelijke verdeling van verantwoordelijkheden.
- Reactie en oplossing verwarren: een automatische ontvangstbevestiging bewijst niet dat iemand het incident analyseert.
- 4. Bedrijfstoestel Aankoop, logistiek en privégebruik moeten worden geregeld.
- «Kritiek» subjectief laten: elke aanvraag wordt dringend en triage verliest zijn waarde.
- Derde partijen vergeten: niemand coördineert de hostingprovider, softwareleverancier, betalingsdienst of identity provider.
- Alleen de infrastructuur meten: de server reageert terwijl de bedrijfsflow faalt.
- Back-ups tellen, niet de restauraties: er is geen bewijs van herstelbaarheid.
- Bedrijfstoestel het onderhoud verandert in een onvoorspelbaar project.
- Toegankelijkheid en browsers negeren: een release verslechtert de ervaring voor bepaalde gebruikers zonder alert.
- De exit verwaarlozen: code, gegevens, secrets en kennis blijven bij de leverancier.
Veelgestelde vragen
Wat is het verschil tussen een SLA en een onderhoudscontract?
Het contract bepaalt het commerciële en juridische kader. De SLA beschrijft serviceniveaus, metingen, prioriteiten en operationele processen. Ze kan een bijlage bij het contract zijn.
Garandeert een responstijd de oplossing?
Beperking
Moet u een beschikbaarheid van 99,9% eisen?
Niet automatisch. U moet de gemeten flow, periode, uitsluitingen en impact definiëren. Een passende en verifieerbare doelstelling is beter dan een generiek cijfer.
Zijn evoluties inbegrepen in het onderhoud?
4. Bedrijfstoestel
Hoe moet een storing bij een externe leverancier worden behandeld?
De SLA moet bepalen wie het dossier opent, coördineert, informeert en een workaround implementeert. De oplossingstermijn van de derde partij kan niet altijd worden gegarandeerd.
Is een geslaagde back-up voldoende?
Beperking
Bewijst de SLA de GDPR-compliance?
Beperking