FransModerne Werkplek
AI-regelgeving · België · Update augustus 2026
AI Act in België: wat verandert er sinds 2 augustus 2026 en wat is het actieplan voor uw organisatie
AI Act België: sinds 2 augustus 2026 is de AI Act grotendeels van toepassing en gelden nieuwe transparantieverplichtingen, met name voor chatbots, synthetische content en bepaalde toepassingen van artificiële intelligentie. Voor een Belgische organisatie is de prioriteit niet het opstellen van een abstract juridisch dossier: u moet weten welke AI-systemen worden gebruikt, wie ervoor verantwoordelijk is, welke personen eraan worden blootgesteld en welke bewijzen een gecontroleerd gebruik kunnen aantonen.
In het kort
- De AI Act is op 1 augustus 2024 in werking getreden en wordt geleidelijk van toepassing; een belangrijke fase trad in werking op 2 augustus 2026.
- Artikel 50 legt transparantieverplichtingen op voor bepaalde interactieve systemen, synthetische content, deepfakes en specifieke toepassingen.
- Een onderneming die een AI-tool gebruikt, is vaak een «gebruiksverantwoordelijke», maar kan «aanbieder» worden als ze een systeem ontwikkelt, ingrijpend wijzigt of onder haar eigen naam op de markt brengt.
- Een betrouwbare inventaris van het gebruik is dringender dan een generiek beleid dat van het internet is gekopieerd.
- De controles moeten verantwoordelijkheden, gegevens, toegangen, informatie aan personen, menselijke validatie, incidenten en bewijsmateriaal omvatten.
Wat er werkelijk verandert sinds 2 augustus 2026
De meest zichtbare verandering betreft transparantie: in verschillende situaties moet een persoon kunnen begrijpen dat hij of zij met een AI-systeem communiceert of dat content kunstmatig werd gegenereerd of gemanipuleerd. De Europese Commissie heeft aangekondigd dat vanaf 2 augustus 2026 het AI Office en de nationale autoriteiten beginnen met de handhaving van de verordening en de nieuwe transparantieregels.
De Europese richtsnoeren met betrekking tot artikel 50 maken onderscheid tussen de verplichtingen van aanbieders en die van gebruiksverantwoordelijken. Aanbieders moeten bepaalde interactieve systemen zo ontwerpen dat personen worden geïnformeerd dat zij met een AI-systeem communiceren. Zij moeten ook machineleesbare markeringen voorzien om bepaalde gegenereerde of gemanipuleerde content detecteerbaar te maken. Gebruiksverantwoordelijken hebben informatieverplichtingen in situaties zoals emotieherkenning, biometrische categorisering, deepfakes en bepaalde publicaties over onderwerpen van algemeen belang zonder menselijke controle of redactionele verantwoordelijkheid.
4. Bedrijfstoestel
Voor systemen die vóór 2 augustus 2026 op de markt zijn gebracht, vermeldt de Commissie een beperkte overgangsperiode tot 2 december 2026 voor de verplichting tot markering en detectie van bepaalde gegenereerde content. Deze overgang mag niet worden geïnterpreteerd als een algemene opschorting. Een organisatie moet het systeem, de datum, haar rol in de waardeketen en de betrokken verplichting nauwkeurig documenteren voordat zij concludeert dat een termijn van toepassing is.
Bent u aanbieder, integrator of gewoon gebruiker van een AI-systeem?
Uw rol bepaalt uw verplichtingen. Een licentie aankopen en medewerkers toestemming geven om een standaardassistent te gebruiken, brengt niet dezelfde verantwoordelijkheden met zich mee als een chatbot voor klanten ontwikkelen, een model in bedrijfssoftware integreren of een oplossing onder het eigen merk op de markt brengen.
Een Belgische organisatie kan meerdere rollen combineren. Ze kan gebruiksverantwoordelijke zijn wanneer ze Microsoft 365 Copilot gebruikt om vergaderingen samen te vatten, aanbieder wanneer ze haar klanten een onder eigen naam ontwikkelde assistent aanbiedt, en exploitant van een gevoelig proces wanneer ze een systeem gebruikt om sollicitaties te rangschikken of de toegang tot een dienst te beïnvloeden. U moet dus de toepassingen classificeren, en niet alleen de onderneming.
Stel voor elk systeem vier vragen:
- Wie kiest het model en bepaalt het doel? Is het de leverancier, uw team of een dienstverlener die het gedrag configureert?
- Wie stelt het systeem ter beschikking van het publiek of de werknemers? Een interne chatbot en een assistent voor burgers hebben niet dezelfde context.
- Beveelt het systeem iets aan of neemt het een beslissing? Hoe meer het systeem invloed heeft op aanwerving, kredietverlening, evaluatie of toegang, hoe strenger de governance moet zijn.
- Hebt u het systeem of het gebruiksdoel ervan gewijzigd? Een substantiële wijziging of een nieuwe toepassing kan de juridische kwalificatie veranderen.
Voor chatbot-, RAG-, agent- en automatiseringsprojecten moeten deze vragen vanaf de afbakening in het ontwerp worden geïntegreerd. De specifieke GVISION-pagina over automatisering en artificiële intelligentie beschrijft een aanpak waarbij toegangen, menselijke validatie, logboeken en kwaliteitsopvolging deel uitmaken van het systeem, in plaats van na de lancering te worden toegevoegd.
In welke gevallen moeten gebruikers duidelijk worden geïnformeerd?
De praktische regel is om een persoon nooit te laten geloven dat hij of zij met een mens communiceert wanneer het kanaal geautomatiseerd is. Aankoop, logistiek en privégebruik moeten worden geregeld.
Chatbots en conversationele assistenten
Aankoop, logistiek en privégebruik moeten worden geregeld.
Afbeeldingen, geluiden, video's en deepfakes
Deepfakes moeten worden gemarkeerd. Voor aanbieders is de machineleesbare markering bedoeld om tools en platformen te helpen kunstmatige content te detecteren. Voor de gebruiksverantwoordelijke kan ook zichtbare en begrijpelijke informatie vereist zijn. Bewaar de herkomst van het bestand, de gebruikte tool, de datum, de redactioneel verantwoordelijke en de gepubliceerde versie. Een campagne met tientallen varianten wordt al snel onmogelijk te auditen als deze informatie alleen in het geheugen van de grafisch ontwerper zit.
Teksten van algemeen belang
Schrijf beleid en privacytekst. Leg zichtbaarheid, verantwoordelijkheden, support, verlies, vertrek en updates uit.
Emotieherkenning en biometrische categorisering
Voor deze toepassingen is bijzondere voorzichtigheid vereist. Afhankelijk van het doel kunnen ze onder informatieverplichtingen, verboden of strengere risicoregimes vallen. Implementeer geen functionaliteit die als «analytisch» wordt voorgesteld zonder te begrijpen wat ze afleidt, op basis van welke gegevens en in welke professionele, educatieve, medische of commerciële context.
Het AI-gebruiksregister: uw eerste bewijs van controle
U kunt niet beheren wat u niet kent. Een nuttig register omvat officiële tools, tests, AI-functies die al in bestaande software zijn geïntegreerd en «shadow AI», dat wil zeggen diensten die zonder goedkeuring worden gebruikt.
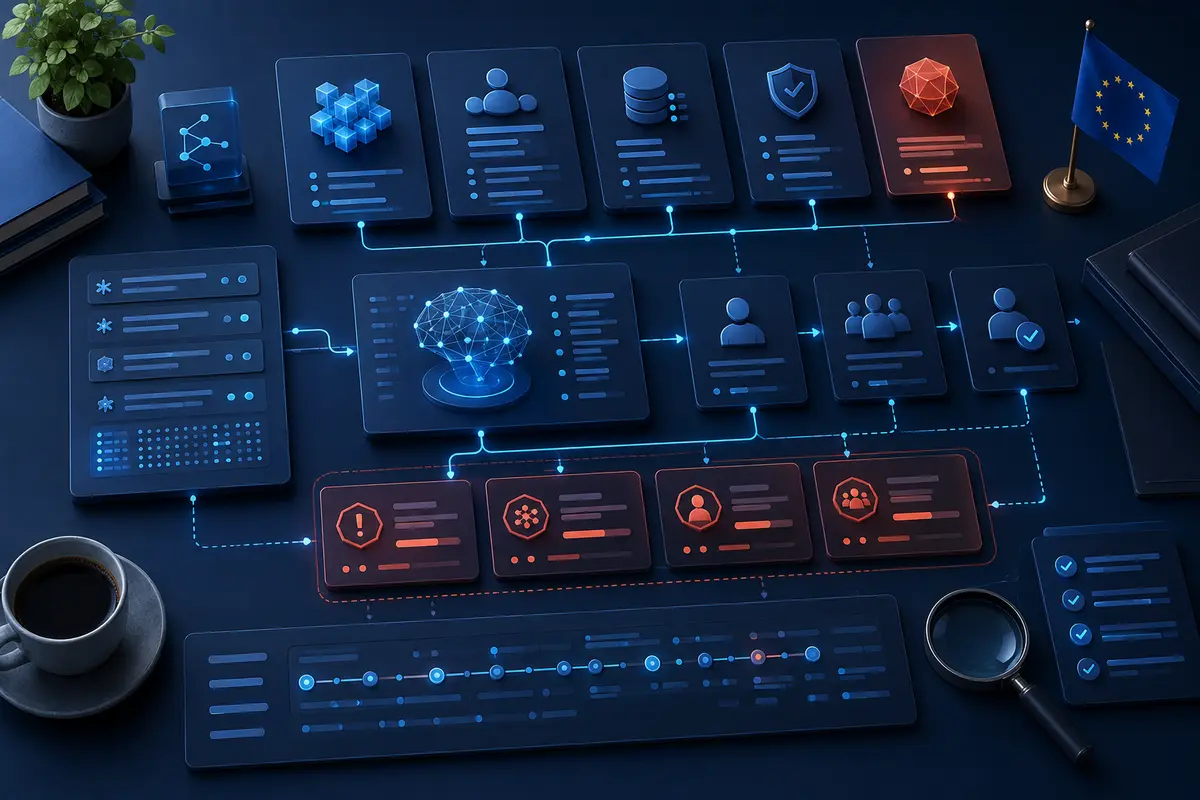
Documenteer voor elk gebruik minimaal:
- de naam van het systeem, de leverancier en de versie of het abonnement;
- het bedrijfsdoel en de betrokken gebruikers;
- de business owner en de technische verantwoordelijke;
- de categorieën gegevens die worden verzonden, aangemaakt of opgehaald;
- de blootgestelde personen: werknemers, klanten, kandidaten, leerlingen, patiënten, burgers of leveranciers;
- de beslissing of actie die door het resultaat wordt beïnvloed;
- de integraties met Microsoft 365, CRM, ERP, SharePoint, websites of API's;
- de menselijke validatie, beperkingen en het escalatiemechanisme;
- de beschikbare logboeken, de bewaartermijn en de locatie van het bewijsmateriaal;
- de status: experiment, toegestaan, beperkt, te corrigeren of verboden.
Aankoop, logistiek en privégebruik moeten worden geregeld.
Hoe kunt u toepassingen classificeren zonder het register om te vormen tot een eindeloze juridische studie?
Gebruik eerst een operationele indeling in vier niveaus en laat gevoelige gevallen vervolgens valideren. Schrijf beleid en privacytekst. Leg zichtbaarheid, verantwoordelijkheden, support, verlies, vertrek en updates uit.
| Niveau | Voorbeelden | Minimale controle | Beslissing |
|---|---|---|---|
| Laag | Interne herformulering, brainstormen zonder gevoelige gegevens | Goedgekeurde tool, gebruiksregels, menselijke controle | Gecontroleerde toestemming |
| Gematigd | Samenvatting van vergaderingen, documentair onderzoek, contentgeneratie | Schrijf beleid en privacytekst. Leg zichtbaarheid, verantwoordelijkheden, support, verlies, vertrek en updates uit. | Pilot en periodieke controle |
| Hoog | Aanbeveling die een persoon beïnvloedt, gevoelige gegevens, automatisering van acties | Juridische en veiligheidsanalyse, tests, toezicht, incidenten, bewijsmateriaal | Formele validatie vóór productie |
| Onaanvaardbaar of verboden | Gebruik dat overeenkomt met een verboden praktijk of zonder legitieme basis | Stopzetting, bewaring van relevante elementen, behandeling van het incident | Niet implementeren |
Voeg drie eenvoudige indicatoren toe: de mogelijke impact op een persoon, de gevoeligheid van de gegevens en de mate van autonomie. Een tool die een concept opstelt dat nog moet worden nagelezen, heeft niet hetzelfde risicoprofiel als een agent die automatisch een klantendossier wijzigt of een aanvraag weigert.
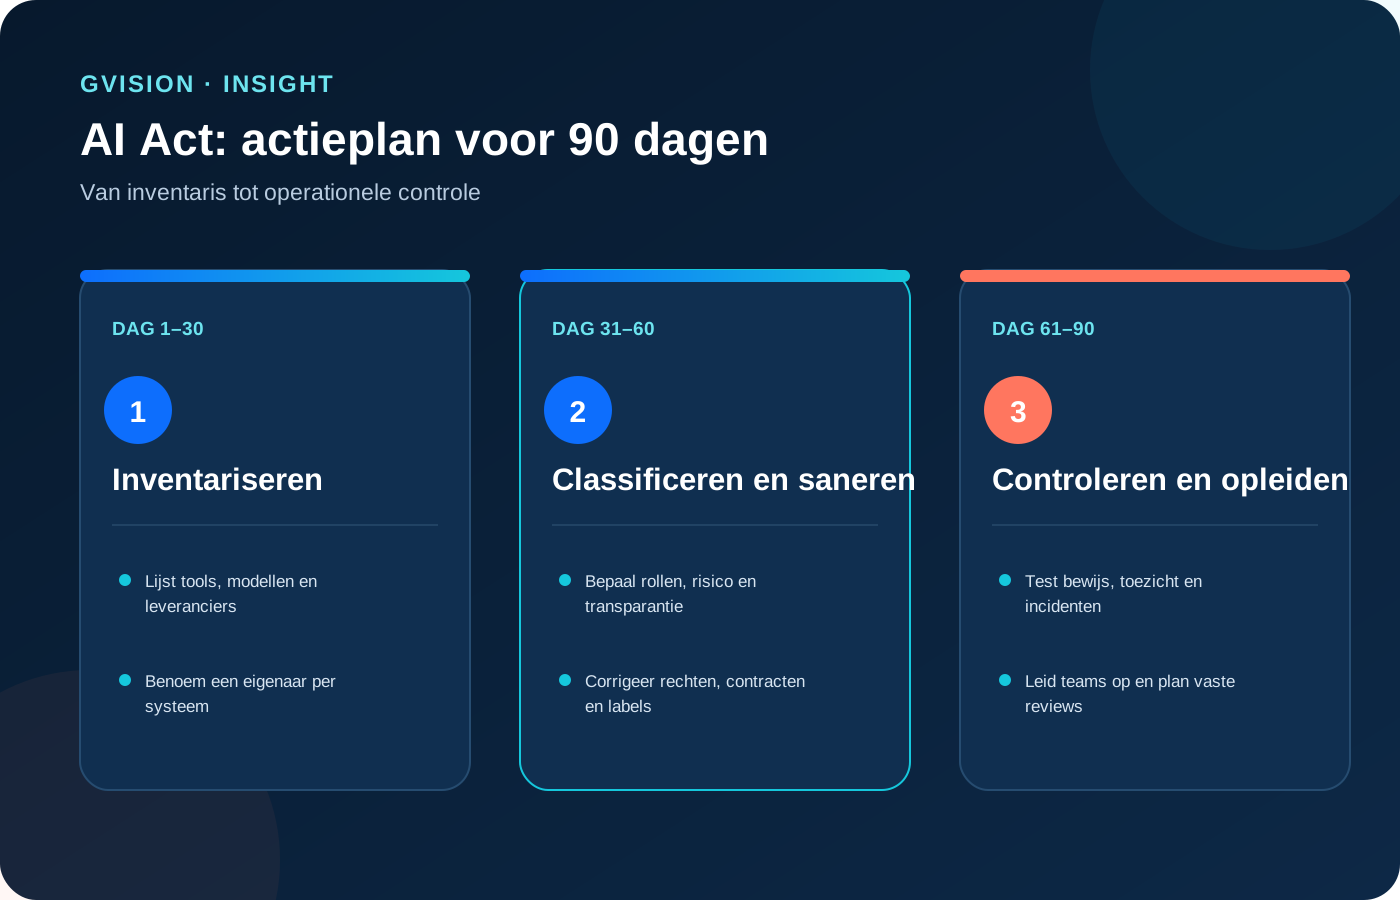
AI Act België: actieplan voor 90 dagen
Een realistisch programma verloopt op basis van opeenvolgend bewijsmateriaal: afbakenen, inventariseren, de meest blootgestelde situaties corrigeren en vervolgens de controles integreren in projecten en aankopen.
4. Bedrijfstoestel
Wijs een sponsor en een coördinator aan. Breng IT, beveiliging, DPO of privacy, juridische zaken, HR, communicatie en de betrokken bedrijfsafdelingen samen volgens uw toepassingen. Bepaal een escalatieregel: wie kan een systeem opschorten, wie keurt een nieuwe leverancier goed en wie behandelt een klacht? Publiceer in afwachting van de volledige analyse een tijdelijke richtlijn over toegestane tools en verboden gegevens.
Dagen 16 tot 35: inventarisatie en interviews
Bevraag de teams met concrete vragen: «Welke tool helpt u bij het schrijven?», «Hebt u een chatbot geactiveerd?», «Classificeert een AI-systeem aanvragen?». Analyseer SaaS-aankopen, browserextensies, Microsoft-licenties, automatiseringen en Studio-projecten. Het doel is niet om experimenten te bestraffen, maar om het gebruik zichtbaar te maken.
Dagen 36 tot 60: classificatie en prioritaire correcties
Classificeer de toepassingen en controleer de contracten, gegevens, machtigingen en informatie aan personen. Corrigeer eerst openbare interacties die zich als menselijk voordoen, ongemarkeerde synthetische content, gevoelige beslissingen met onvoldoende toezicht en consumententools die met vertrouwelijke informatie worden gebruikt.
Dagen 61 tot 90: beleid, bewijsmateriaal en integratie in het veranderingsproces
Mobile Application Management past regels toe op professionele apps en gegevens zonder het toestel volledig in te schrijven. Microsoft beschrijft MAM for unenrolled devices als een model waarbij appconfiguratie en appbeveiligingsbeleid bedrijfsdata binnen ondersteunde toepassingen beschermen. Mogelijke maatregelen zijn een app-pincode, beperkingen op kopiëren naar privéapps, voorwaarden voor lokale opslag en selectieve verwijdering van werkdata. IT-audit GVISION kan dienen als gedocumenteerd kader wanneer governance, assets, leveranciers, cloud, controles en roadmap met elkaar moeten worden verbonden, zonder deze aanpak te verwarren met een juridische certificering van conformiteit met de AI Act.
Welk bewijsmateriaal moet worden bewaard bij een controle, klacht of incident?
Met nuttig bewijsmateriaal kan een derde begrijpen wat er bestond, wie een beslissing heeft genomen en hoe de controle op een bepaalde datum functioneerde. Een ondertekend beleid dat nooit wordt toegepast, heeft weinig waarde als er geen systeem, eigenaar of test aan kan worden gekoppeld.
- gedateerde versies van het register en goedkeuringsbeslissingen;
- contracten, verwerkingsvoorwaarden, locatie en relevante onderaannemers;
- analyse van de rol van de organisatie en het doel;
- schermafbeeldingen of specificaties van transparantieberichten;
- Mobile Application Management past regels toe op professionele apps en gegevens zonder het toestel volledig in te schrijven. Microsoft beschrijft MAM for unenrolled devices als een model waarbij appconfiguratie en appbeveiligingsbeleid bedrijfsdata binnen ondersteunde toepassingen beschermen. Mogelijke maatregelen zijn een app-pincode, beperkingen op kopiëren naar privéapps, voorwaarden voor lokale opslag en selectieve verwijdering van werkdata.
- lijst van bevoegde personen en toegangscontrole;
- bewijs van opleiding en aan gebruikers verstrekte richtlijnen;
- incidenten, significante foutieve antwoorden, klachten en corrigerende maatregelen;
- redactionele validatie van content van algemeen belang;
- periodieke controle na een wijziging van model, integratie of doel.
Vier modellen voor toegang en beheer met Microsoft Intune
Belgische situaties
- De AI Act reduceren tot een gebruiksbeleid. Het beleid moet steunen op een register en daadwerkelijke controles.
- Alleen de door IT aangekochte licenties inventariseren. Geïntegreerde functies, tests en individuele tools blijven onzichtbaar.
- Alle AI-systemen als gelijkwaardig behandelen. Doel, gegevens, getroffen personen en autonomie veranderen het risico.
- Een label tonen zonder het proces te herzien. Transparantie corrigeert noch een te ruime toegang, noch een beslissing zonder toezicht.
- Verbieden zonder een alternatief aan te bieden. Medewerkers omzeilen gemakkelijker een regel die een legitieme behoefte blokkeert.
- Aanbieder en gebruiksverantwoordelijke met elkaar verwarren. Een oplossing op maat of een oplossing die op de markt wordt gebracht, kan de verantwoordelijkheden vergroten.
- De analyse slechts één keer uitvoeren. Modellen, functies, gegevens en integraties evolueren snel.
Voor mobiele BYOD met MAM kan een toegangsregel een beschermde app eisen voor Microsoft 365. Microsoft vermeldt dat appbeveiligingsbeleid alleen op compatibele apps werkt en dat iOS- en Android-toestellen voor bepaalde controles eerst in Entra ID moeten registreren. Voor ingeschreven toestellen kan een regel compliance vereisen. Kies doelgroepen, cloudapps, platformen en uitzonderingen nauwkeurig.
Is een onderneming die ChatGPT of Copilot gebruikt automatisch onderworpen aan alle verplichtingen?
Beperking
Moeten alle door AI ondersteunde teksten worden gelabeld?
Beperking
Moet een chatbot altijd aangeven dat hij een AI is?
Bij de bedoelde rechtstreeks interactieve systemen moet de persoon worden geïnformeerd dat hij of zij met een AI-systeem communiceert, tenzij dit voor een redelijk geïnformeerd en aandachtig persoon duidelijk is. Duidelijke informatie vanaf het begin blijft de meest verdedigbare praktijk.
Vervangt de AI Act de AVG?
Beperking
Wie moet het project binnen de onderneming aansturen?
De verantwoordelijkheid mag niet bij één enkele functie liggen. Een directiesponsor, een coördinator en een groep waarin IT, beveiliging, privacy/juridische zaken en de bedrijfsafdelingen samenkomen, vormen een pragmatische basis. De betrokken functies variëren afhankelijk van de toepassingen.
Volstaat een opleiding om conform te zijn?
Beperking
Moeten alle AI-projecten tijdens de analyse worden stopgezet?
Niet noodzakelijk. U kunt een versneld proces definiëren voor toepassingen met een laag risico, onbeheersbare gevallen opschorten en beperkte pilots voortzetten met geschikte gegevens, beperkte toegangen en menselijke validatie. Gevoelige gevallen verdienen een formele beslissing vóór productie.